1 用户通过 Connect 组件授权 Google 日历 2 调度代理通过 SDK 请求日历访问 3 身份已验证 · 策略:scope=calendar.readonly · 已批准 4 令牌已解密 · GET googleapis.com/calendar/v3 · 200 OK 5 已记录:scheduling-agent → calendar.readonly → 已批准
每日HackerNews RSS
Alter(YC S25)是为多用户代理执行操作的 AI 智能体提供访问控制层。它代理智能体的 API 调用,按请求管理下游凭证,应用终端用户身份,执行运行时策略,并记录审计日志。创始人表示,多租户智能体的自定义认证很难,尤其在受监管环境中。用例包括内部 GTM 智能体、SRE 和后台智能体,以及隔离网络防御智能体。定价按使用量计费,提供免费层级。讨论内容包括防止跨用户内存泄漏、通过端点限制、审批和审计在代理层缓解提示注入、处理共享 API 密钥,以及 Alter 与 Infisical 等密钥管理器的区别。创始人通过两次渗透测试、进行中的 SOC2 以及开源平台计划回应信任担忧。
SaaS 已死 SaaS Is Dead
18 天前
哪些开源项目替代哪些产品,始于 OpenAlternative 列表(CC0),加上我们自己每日搜索新的 GitHub 项目。星标、日期和许可证从 GitHub 实时读取。SaaS is dead 是一个独立项目,与 OpenAlternative 或此处命名的任何产品无关联。产品名称和徽标是其所有者的商标,仅用于识别。价格是我们在供应商网站上查询的标价;可能会变化。© 2026 SaaS is dead
Hacker News 的帖子链接到一个网站,该网站提供自托管替代 SaaS 应用的方案。评论者普遍反对"SaaS 已死"的说法。他们认为大多数用户不会自托管,因为时间、正常运行时间、支持和维护负担;许多替代方案还不成熟,或仍需付费服务。AI 可能降低软件成本并催生更多替代方案,但无法替代面向企业和非技术用户的托管解决方案。SaaS 提供商通过提供完整、可靠、合规、支持完善的的产品而生存;弱势、集成差或定价过高的 SaaS 更易受到冲击。讨论还强调了隐私权衡,一些人倾向于为敏感数据自托管,而另一些人接受云的便利性。总体共识:SaaS 不会消亡,但期望正在提高。
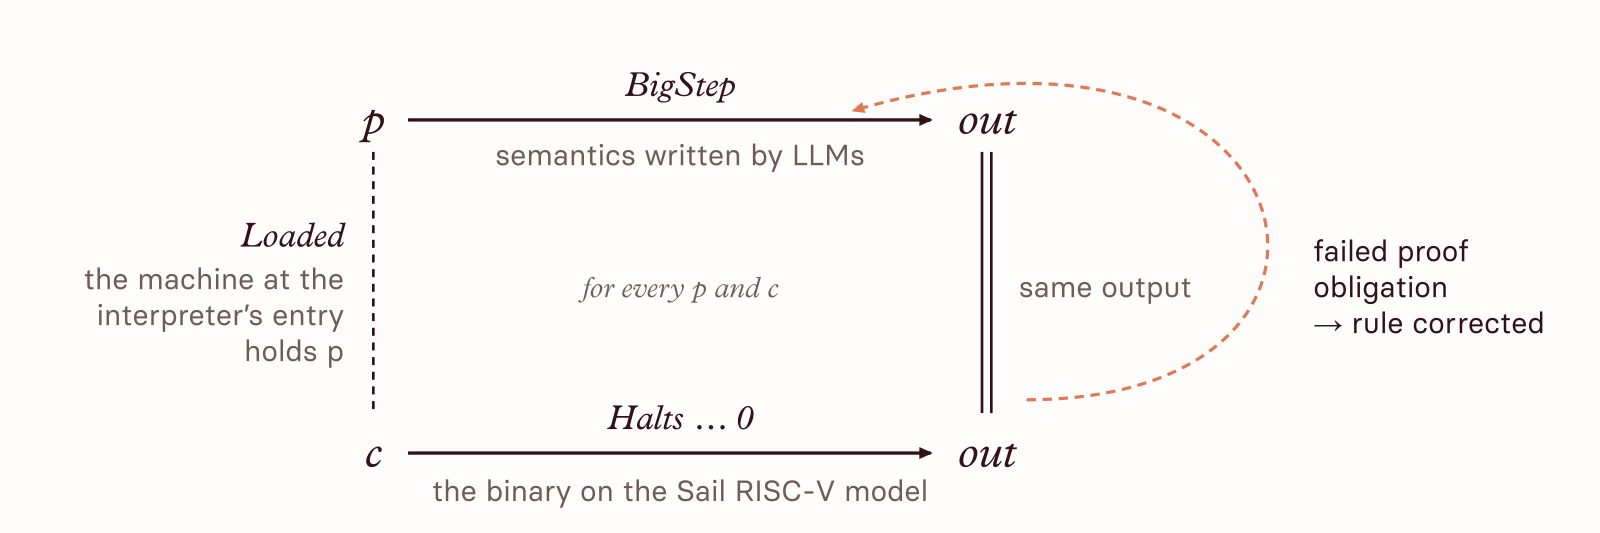 大语言模型正日益能够利用漏洞和编写经验证的软件,但扩展验证需要可信的形式化语义。Basis 的实验使用了一种扩展的 WHILE 语言:大语言模型编写了 Lean 语义,并证明其与 RISC-V 上编译后的 C 解释器匹配。仅靠测试会遗漏实现细节,例如 63 字节的 snprintf 截断,因此证明通过将二进制文件视为真值强制修正。精化定理确保语义既不许可也不遗漏解释器行为。证明内存推理需要为 malloc 提供分离逻辑。在已验证的语义之上,大语言模型构建了类型检查器、程序逻辑、抽象解释器和经验证的编译器。该团队现在计划将此扩展到 Lua、OCaml 和最终 CPython 等真实语言,使关键系统在设计上安全。
一篇 Hacker News 帖子链接到 Basis.ai 的「Ship Your Interpreter」,描述了使用 LLM 编写一种小型编程语言的形式语义,然后使用 Lean 证明在编译到 RISC-V 后解释器遵循这些规则。该方法将解释器/二进制视为事实来源,而非 pristine 规范。评论褒贬不一:一些人欣赏具体的 Lean 证明,另一些人批评写作像 AI 生成的,质疑「ship」比喻,并觉得目标受众不明确。作者为比喻和技术内容辩护,称帖子同时面向专家和非专家。总体而言,讨论的核心是 LLM 编写语义的形式化验证是否可信且表达清晰。
阿里巴巴将DeepSeek V4 Flash 0731输出价格上调230% Alibaba hikes DeepSeek V4 Flash 0731 output prices by 230%
18 天前
禁止 禁止 sin1::6plg5-1792564225663-ab09f7df88d4
阿里将旧款 DeepSeek V4 Flash 0731 模型的输出价格提高 230%。评论者指出,这似乎是淘汰过时模型的举措,而当前模型仍维持正常定价。讨论中涉及更广泛影响:依赖廉价补贴 AI API 的企业面临利润率风险和潜在预算冲击,而另一些人认为每任务 AI 成本仍在下降,许多公司仍看到强劲回报。部分评论者提到开源权重替代方案和其他提供商,质疑文章的表述,并指出中国计划对大型 AI 模型进行发布前审查,而非禁止开源。总体而言,这次涨价似乎与其说是 AI 成本上升的信号,不如说是推动用户从旧模型迁移到更新、更高效模型的举措。
Anthropic 在对 25 个开源项目(总计超过 500 万行代码)进行自动化攻击面分析与缩减时测试了 Claude。Claude 使用三种方法发现了 493 个问题:默认配置下可达但不必要的代码、配置选项之间的风险交互,以及在认证等门控之前运行的安全敏感代码。它盘点了超过 17,000 个配置选项,其中 3,842 个与安全相关。发现包括门控项目中不必要的预认证攻击面、162 个风险配置组合(其中 94 个会静默禁用安全控制),以及一个 OpenSSH 问题,其中约 4,500 行 ML-DSA 代码在配置检查前可达;后续 OpenSSH 10.6 的修复解决了该问题。该方法通过让不必要的代码更难被触发来降低未知漏洞的严重性,但并不修复每个漏洞。Claude 的可复用技能运行三轮分析并根据测试验证修改,这种方法可能广泛改善软件安全性。
Hacker News 的讨论围绕 Anthropic 关于使用 Claude 降低代码攻击面的文章展开。部分读者指出具体成果,包括 OpenSSL 的一项改动,但许多人对 AI 实验室的网络安全声明和“急于宣布”持怀疑态度。评论者抱怨 Claude 和 Codex 即使对防御者也会拒绝或限制安全工作,推动团队转向 GLM 等开放模型。其他人认为过滤会拖慢防御者,而攻击者可以使用限制更少的模型;还有人说身份验证门控可能给防御者时间,但存在缺陷。各方争论 LLM 是有用工具而非专业知识替代品,以及是否需要形式化验证或更小的可信计算基。额外批评针对 Anthropic 的 React/Next.js 技术栈和错别字。总体而言:AI 可以帮助降低攻击面,但安全防护栏、炒作和信任仍然存在争议。
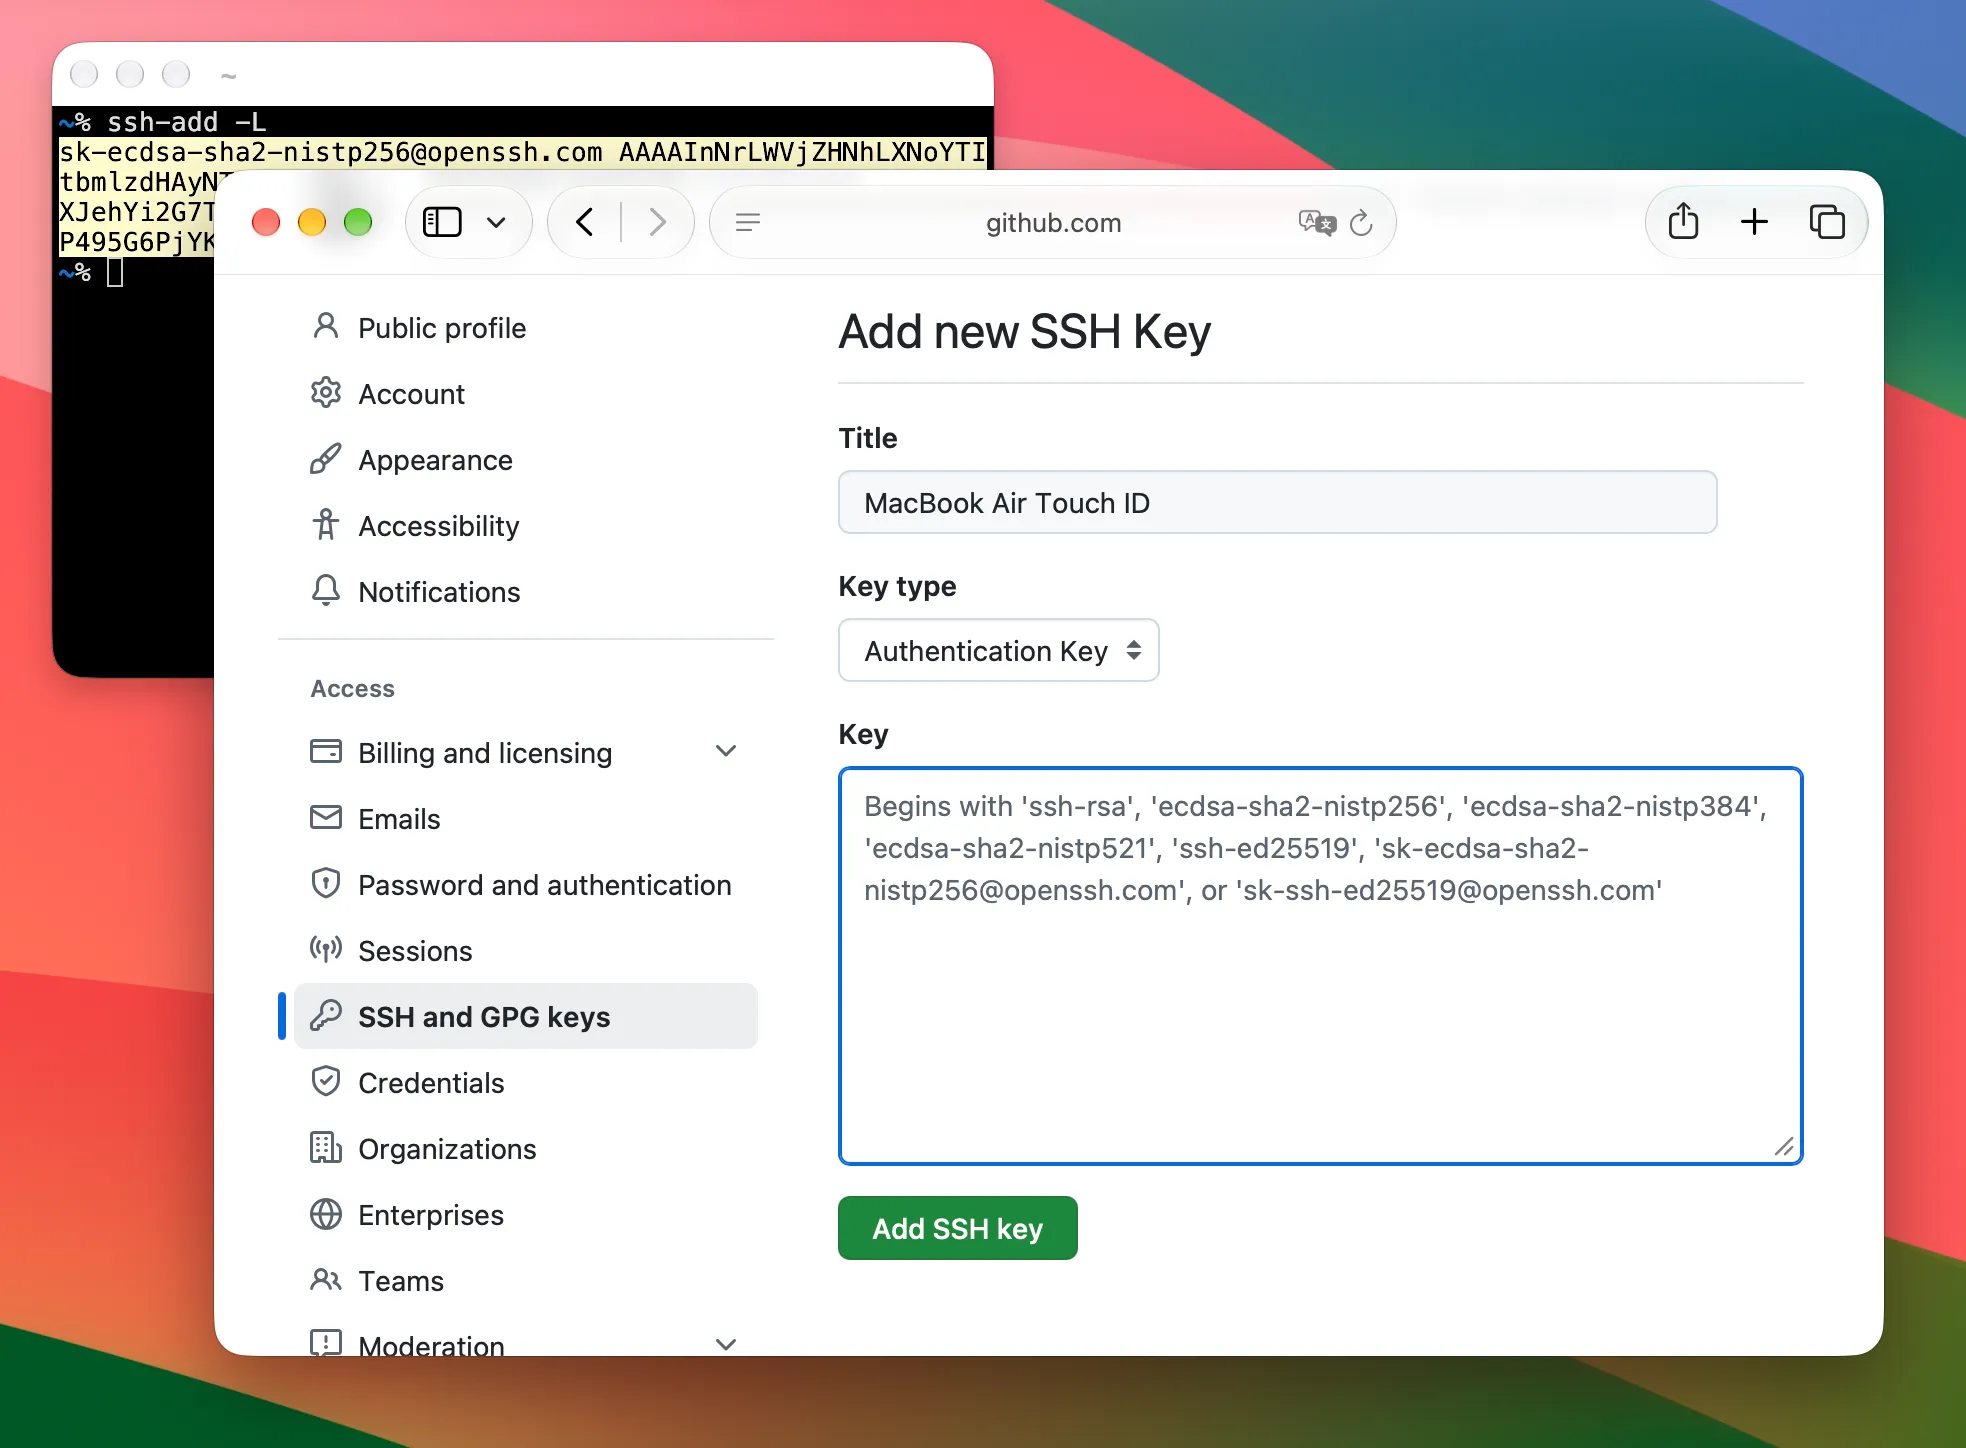 在 macOS 上,你可以使用 Secure Enclave 创建受 Touch ID 保护、不可提取的 SSH 身份。设置:使用 `sc_auth create-ctk-identity -l ssh-key -k p-256-ne -t bio` 创建;重启后使用 `ssh-add -K -S /usr/lib/ssh-keychain.dylib` 加载;并使用 `ssh-add -L` 获取公钥用于 GitHub。私钥永远不会离开 Secure Enclave,无法提取,且需要生物识别授权;如果 Mac 损坏,身份会丢失。底层上,`sc_auth` 创建 CryptoTokenKit 身份,而 `ssh-keychain.dylib` 作为 FIDO 风格提供者桥接 SSH 与 Secure Enclave:SSH 加载驻留公钥,Secure Enclave 签署认证挑战并触发 Touch ID。这提供了无需私钥文件的硬件支持 SSH 认证。
一篇 HN 帖子链接到一个指南,用于创建由 macOS Secure Enclave/Touch ID 支持的 SSH 密钥,避免私钥文件存储在磁盘上。评论者称赞其便利性,但警告丢失 Mac 就意味着丢失密钥,因此不应作为唯一访问方式;备份和多个密钥很重要。讨论的替代方案包括 YubiKey(带触摸确认的硬件支持 GPG/SSH 密钥)、Trezor、Secretive、1Password,以及支持 TouchID 的 password-store。用户就密钥管理展开讨论:每个设备一个密钥与可移植/同步密钥、在设备上生成密钥、安全备份,以及在服务上注册多个公钥。有人指出 macOS 自带的 OpenSSH 可能缺少 FIDO 功能,除非使用其他构建版本。总体而言,TouchID 支持的密钥很方便,但需要备份策略,不应作为唯一访问方式。
Nexus CLI 是一款高性能 Go 工具与本地 API 代理,可让任何应用或编程代理通过免费网页账号使用 DeepSeek V3/R1,无需付费 API 密钥。它包含纯 Go 并行 PoW 求解器、带实时推理流的交互式 REPL,以及一次性/管道查询。内置代理(`nexus serve`)支持 OpenAI、Anthropic 和 Ollama API,可与 Cursor、Claude Code、Open WebUI 等工具集成。还支持结构化 JSON 输出、多账号轮换、基于 Chrome 的认证,以及 Claude Code、Codex、Aider 等的一键启动器。可通过 `nexus doctor` 进行系统诊断。需要 Go 1.20+;从源码构建并全局安装。采用 MIT 许可证分发。
一个 Hacker News 帖子链接到 Nexus-CLI,这是一个纯 Go 编写的桥接工具,支持 DeepSeek R1/V3、Claude Code 和 Ollama。该条目有 15 个积分和 4 条评论。讨论包括批评使用 DeepSeek 可能相当于“从中国人那里偷窃”,反驳观点认为从富人那里取用以赋能穷人可以是道德上正当的,并指出发帖者可能来自乌兹别克斯坦。其他评论关注命名混淆,一名用户起初想到 Sonatype Nexus,另一名指出“Nexus”是过度使用的产品名称。页面还包含 Y Combinator 申请通知。
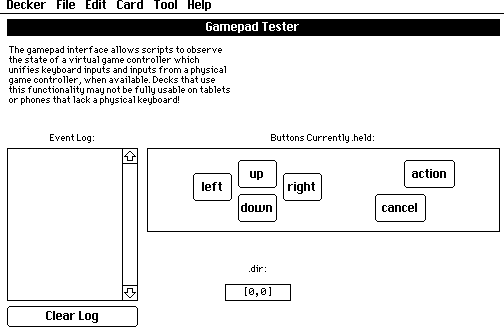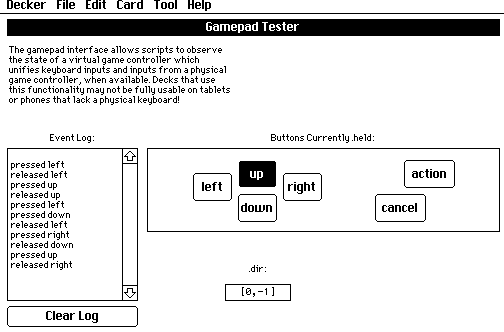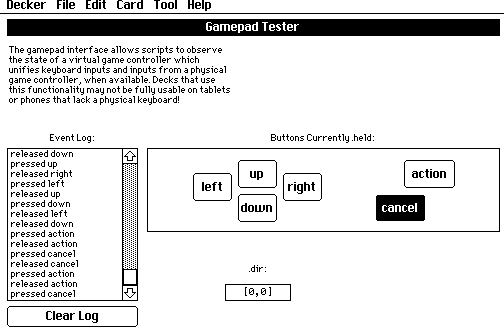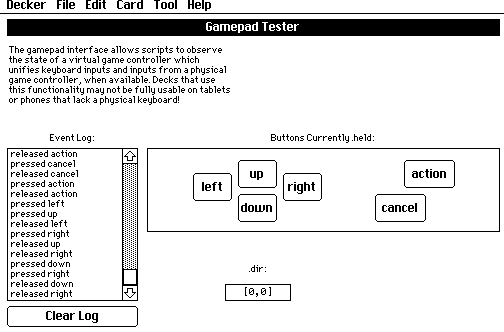 Decker 1.61–1.71 增加了带键盘回退的手柄支持、基于 LZW 的 IMG3 图像压缩、更丰富的装置属性、控件与富文本图案控制,以及更易用的创作工具。Lil 修正了比较、表格和 raze 行为,并新增 trim、ceil、rev、distinct 运算符;API 扩展覆盖 System、App、RText、Sound、Image、Danger、Array、Bits 和 KeyStore。生态系统新增了示例 deck、jam 活动与超过 350 款 itch.io 游戏。创作者还重申,Decker 由人类构建,不使用生成式 AI。
抱歉。
 BZO 是一款免费的基于浏览器的 3D 多人坦克游戏,兼容 BZFlag 客户端和服务器,无需安装即可在桌面、手机和 VR 头显上游玩。Node.js 服务器和 Three.js 客户端使用 WebSockets、WebTransport 和 WebRTC。稳定版在 GitHub 发布来自 CHANGELOG.md 的发布说明、源码压缩包,以及在 GHCR 上的多架构 Ubuntu 26.04 Docker 镜像。文档涵盖安装、配置、反向代理、服务器浏览、控制、旗帜、BZFlag 链接和地图格式。VR 使用原生 WebXR,并对头显启动和键盘有特殊处理;一键 VR 按钮仅在真实头显上显示。发布需要干净的 git 工作树、更新后的包文件和变更日志、本地验证,然后提交、打标签并推送;失败的发布不会补发。代码采用 AGPLv3 许可证,而捆绑资源具有混杂的来源和许可,贡献者被要求记录其来源。
对不起。
 这是一个社交博客平台界面模板。它包含Cookie同意通知、登录链接、帖子元数据(经过时间、原帖作者、被转发者、社区)、标签,以及评论、转发和点赞计数。它还包含用于标记或举报帖子和评论的控件,评论、转发和点赞区块,以及带有调度、排队、发布和重复通知的转发对话框。其他元素包括帖子审核状态、回复表单和头像选择。
Pillowfort 是一个独立的多用途博客平台,现正在关闭。Hacker News 的评论者回忆它是一个类似 Tumblr、重视隐私和用户控制的社区,但指出它在 NSFW/兽人内容与审核方面遇到困难。有人认为这类内容赶走了主流用户;另一些人则认为问题在于不想要的曝光而非其存在,或者投诉与 trolling 加剧了审核压力。一位评论者将关闭归因于主要运营者的燃尽,但其他人指出它是一个拥有付费用户和员工的企业。评论者还提到了可能的无障碍/用户体验问题、一篇 Vice 文章讨论过的旧安全漏洞,以及对归档或社交网站目录的渴望。总体而言,该讨论串对又一个小众、用户资助的社区终结表示失望。