每日HackerNews RSS
对不起。
在纽约,Waymo 的测试许可已于 2026 年初到期,市长 Zohran Mamdani 尚未明确支持续期;其车辆现在由人类驾驶员驾驶。Waymo 宣传机器人出租车可减少对黑人乘客的歧视并帮助公交空白区,并强调接受服务性动物,倡导者 Lana Nieves 描述了积极的乘车体验。但无障碍程度仍有限:独自出行的轮椅使用者仍需人类驾驶的无障碍车辆,Waymo 与 Nieves 团体的合作也引发关于可信度和资金的问题。公司还需要为自动驾驶汽车建设新基础设施;其旧金山车辆基地显示有 200 辆汽车全天候充电和维护。一位经理表示员工在车辆之间感到安全,而一名记者的测试发现,当他跳到 Waymo 前面时,车辆停了下来。
《纽约客》一篇关于适应 Waymo 机器人出租车的文章引发的 Hacker News 讨论褒贬不一。支持者表示,Waymo 在行人和骑行者周围感觉比人类司机更安全,避免尴尬的司机互动,并能较好处理某些棘手情况;部分用户更偏好它而非人工驾驶的行程。批评者和怀疑者指出隐私与监控担忧、偶尔的错误决策(如错误车道转弯、行驶过慢、变道失败)、部分区域缺乏高速公路支持,以及企业控制交通的反乌托邦潜力。多位评论者指出体验因城市而异,Waymo 比平均水平的人类司机更安全,但并不总是像最优秀的司机那样熟练。总体而言,辩论围绕便利性与安全性,以及隐私、自主性和现实可靠性展开。
我们想通知您即将发布的 PHP 安全版本,该版本修复了两个严重漏洞(均为 CVSS v4.0 9.2,严重)。发布计划于 2026 年 10 月 21 日星期三 14:00 UTC。我们鼓励所有 PHP 用户现在做好准备,以便在发布后尽快更新。如果我们发现任一漏洞的细节公开,或发现野外主动利用的证据,我们保留提前发布的权利。PHP 安全团队
Hacker News 上的一篇帖子讨论了影响 PHP 5 及后续版本的严重 PHP 远程代码执行公告。据报道,利用代码和概念验证在官方补丁发布前就已流传,Cloudflare 表示攻击已经活跃。许多组织和网站暂时下线了服务,而诸如屏蔽多部分请求或禁用上传进度等建议缓解措施被警告为不完整。PHP 维护者协调延迟发布以让发行版准备软件包,但泄露增加了压力和争议,包括 Chainguard 提前发布了修补后的镜像。最终发布了修复后的 PHP 版本,技术公告涵盖了两个 RCE 漏洞。该事件突显了 PHP 无处不在的广泛影响,WordPress 和许多主机商都受到影响,并强调了当利用代码泄露且大语言模型能快速将提示转化为可用攻击时,协调披露所面临的挑战。用户被敦促立即打补丁、验证发行版更新,并考虑从备份恢复受感染的系统。
Cloudflare Worker 无法运行原生 TeX 引擎,因此 LaTeX 到 PDF 的编译必须在通过 HTTP 访问的独立容器中进行。服务使用 Tectonic,因为它按需获取依赖、自动处理编译轮次,并保持 shell escape 禁用;它还以 --untrusted 运行。安全要求包括按任务的临时目录、对同级文件的路径遍历检查、干净环境,以及在 COMPILE_TOKEN 缺失时 fail closed。部署涉及 IAM、缺失的共享库和 glibc 不匹配,后者通过更新的 Debian 基础镜像修复。最严重的 bug 是一条 warm-up 行因 || true 静默失败,导致镜像缓存很小并使首次编译耗时 60 秒;现在缓存大小会被断言。热编译约需 3 秒,可缩容到零,并保持在免费层级内。
对不起。
Gamow Labs 正在构建能够操作机器人湿实验室、诊断故障并恢复实验以提高吞吐量的智能体。其 LabRobotBench 基准测试前沿 AI 模型在物理空间推理和复杂生物工作流方面的能力。在留出子集上,GPT 6.1 SolCodex 得分 46.7%,Opus 5.5 得分 23.0%,Gemini 4 Argon 得分 20.9%。该基准包括恢复中断的细胞测定、平衡实验与冷藏之间相互竞争的截止时间,以及完成时间敏感的剂量-反应测量。示例显示模型会犯代价高昂的错误:使测定未完成、冷藏物资归还过晚,或在截止时间后收集测量值。公司邀请开发前沿模型、实验室自动化或扩展实验能力的合作伙伴。
对不起。
```
对不起。
输入已更改——按“检查此飞行”更新 你可以做什么 1 在地图上显示建筑物 技术详情 将其发送到你的无人机 可打印飞行卡 其他无人机应用 地图文件 对禁飞航班不可用。 研究原型。 飞行前请自行查看规则。 它是如何构建的
Dovepass 是一个 Show HN 项目,用于检查无人机是否可以合法地在旧金山的两点之间飞行。它考虑了法规、风、电池使用、建筑物、空域和当地公园规则,给出 Go/No-Go 结果。从 Mission 到 Inner Sunset 的示例路线会因风和巨人队比赛而变化,因为体育场有限制。评论者称赞了这个概念,但提出了担忧:建筑物周围的高度逻辑可能误解了 FAA 规则,UI 难以使用,错误消息应引用法规。还有一位评论者提议与城市编纂网站集成。总体而言,这是一个早期的无人机路线规划工具,意图有用,但需要更清晰的法规准确性和可用性改进。
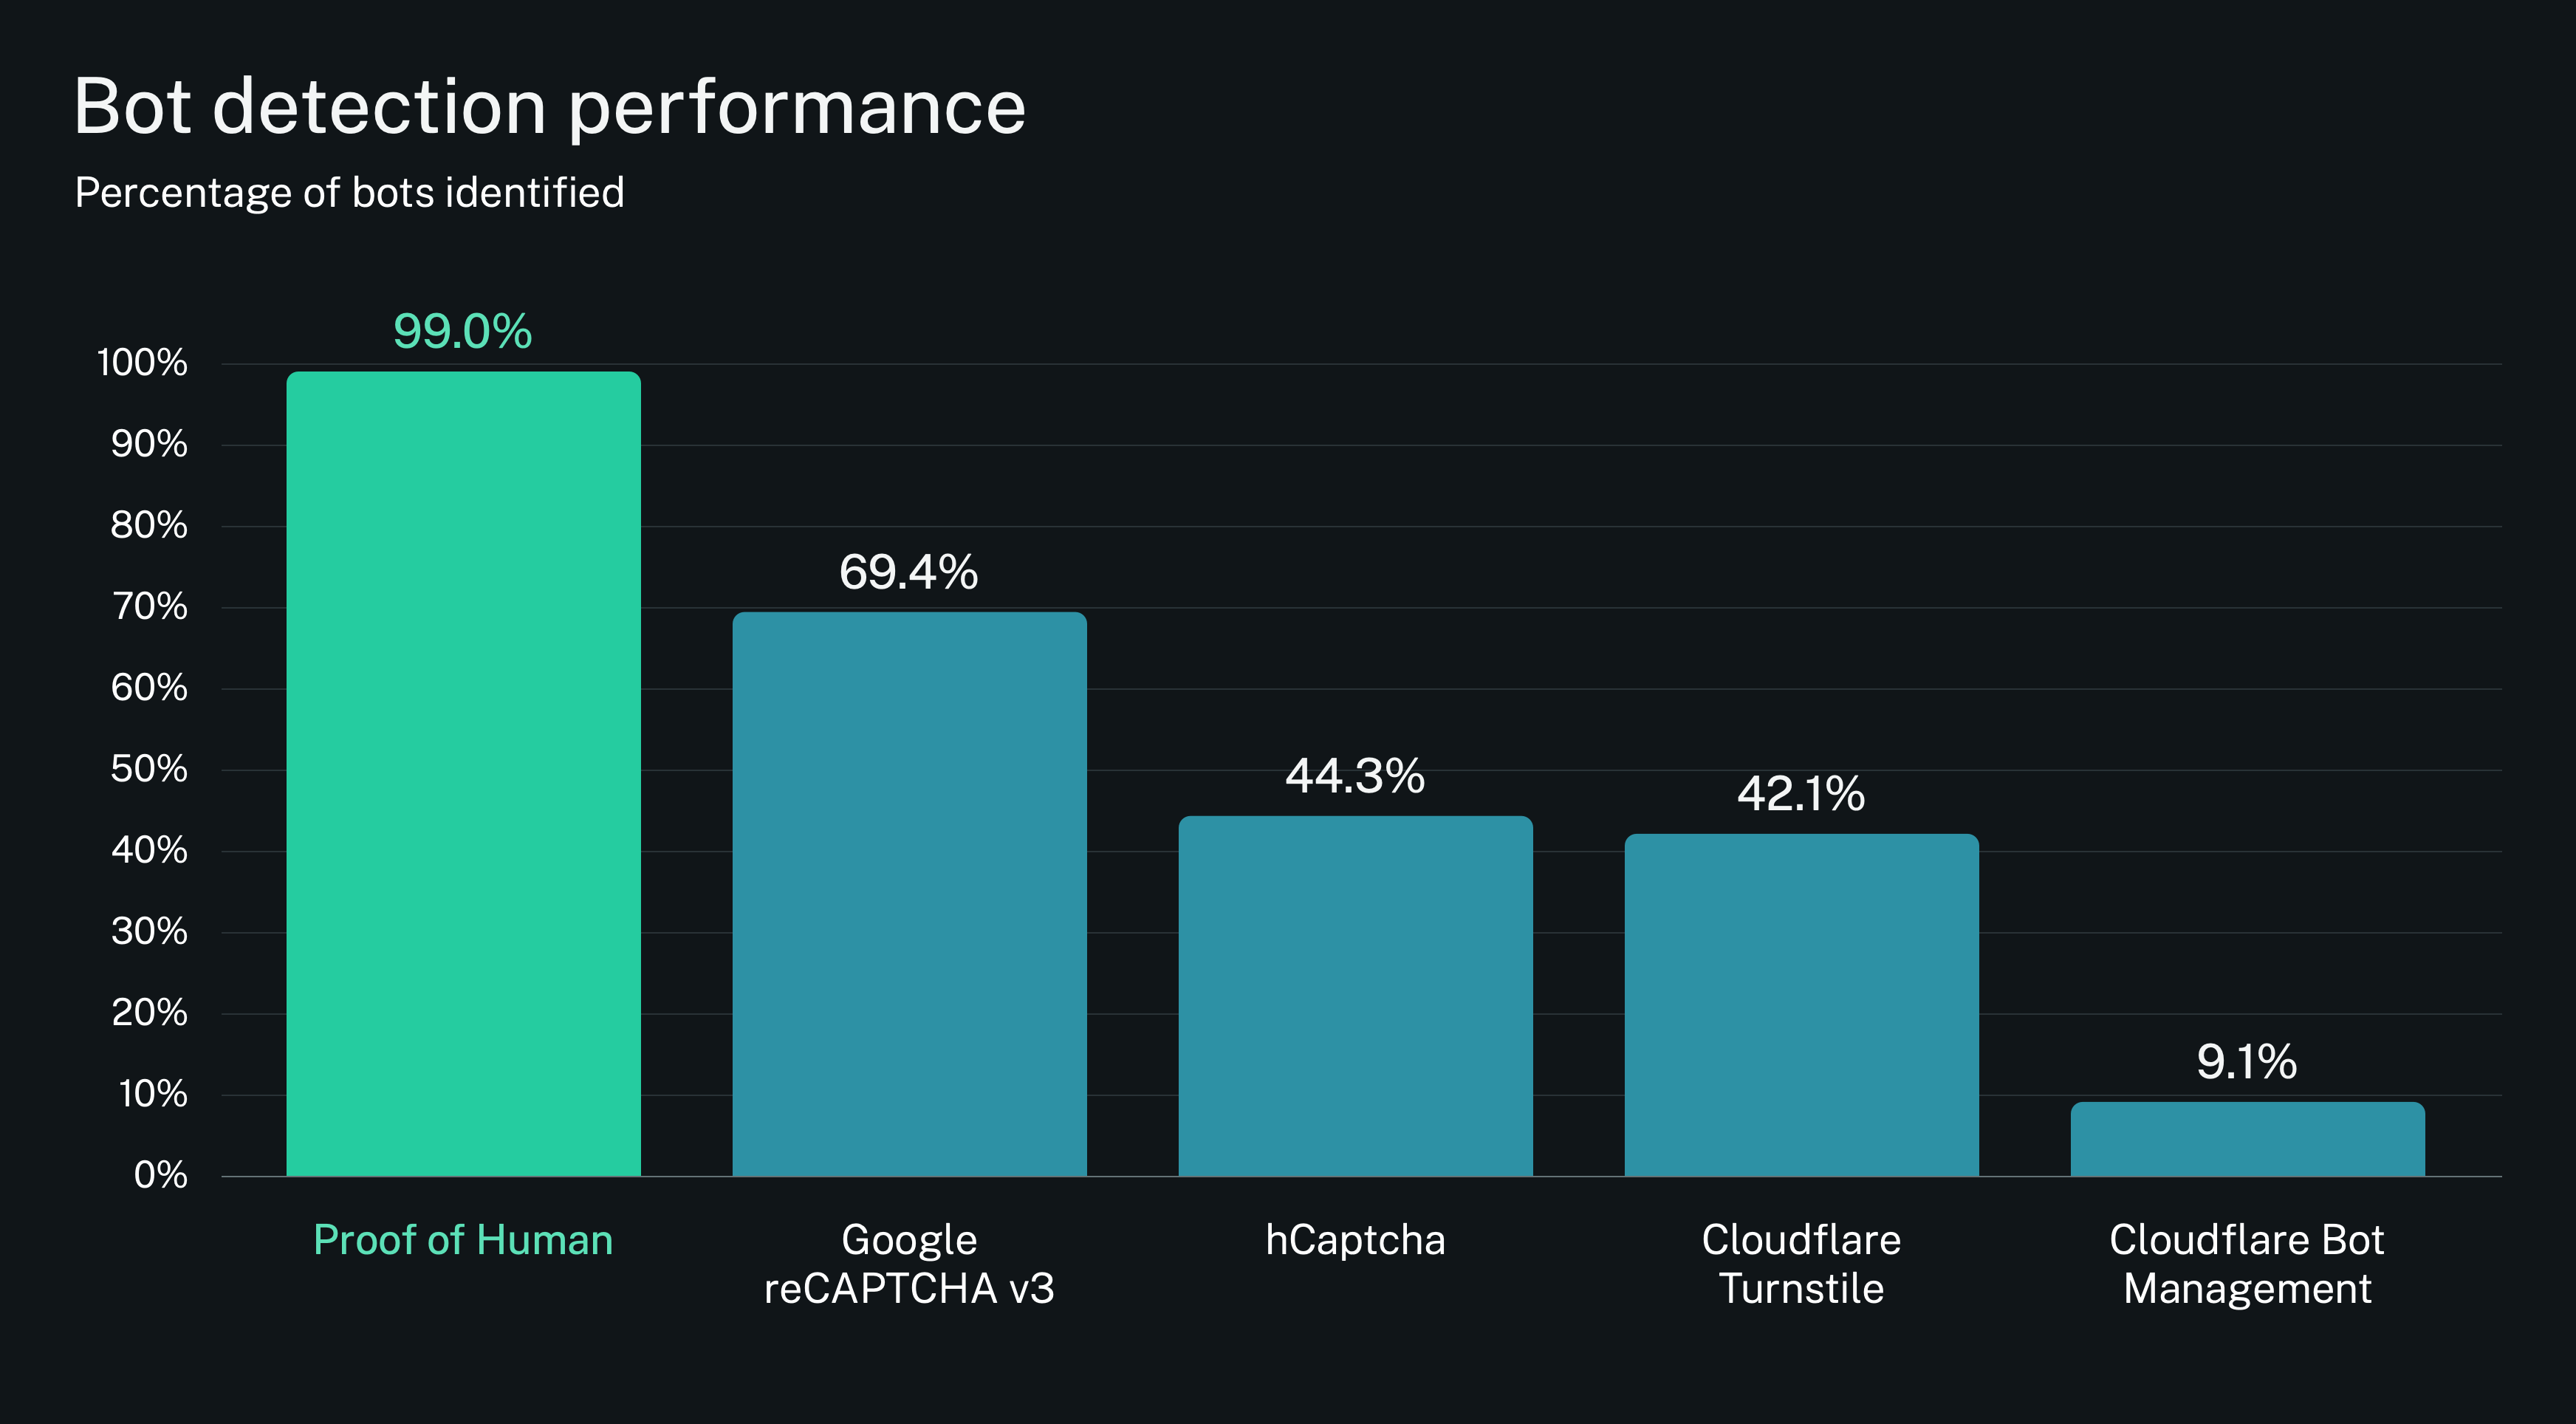 在初次基准测试一年后,研究人员重新测试了五种机器人检测系统——Proof of Human、Google reCAPTCHA v3、hCaptcha、Cloudflare Turnstile 和 Cloudflare Bot Management——与五类对手的对抗情况,对手范围从脚本化 Chromium 浏览器到隐身浏览器和 AI 驱动的代理(Browser Use、Perplexity Comet、Grok)。每个对手都尝试完成 20 次五题问卷。聚合检测率差异很大:Proof of Human 为 99%,reCAPTCHA v3 为 69.4%,hCaptcha 为 44.3%,Turnstile 为 42.1%,Cloudflare Bot Management 为 9.1%。脚本化浏览器大多被 hCaptcha 和 Turnstile 捕获,但 AI 代理绕过了它们并能解决图像挑战。reCAPTCHA v3 检测到了大多数代理,但在隐身的 CloakBrowser 前失败,其指纹/IP 组合避开了检测。Cloudflare Bot Management 总体只捕获了少量会话。研究结果表明,针对使用真实浏览器的 AI 代理,传统自动化信号和交互式挑战正在减弱,而会话全程的行为信号对于区分人类与自动化正变得越来越关键。
一篇 Hacker News 讨论链接到一份 2026 年针对现代 AI 智能体的机器人检测系统基准测试。评论者指出,Anubis、SafeLine 和 Sibuna 等开源/自托管工具被遗漏,并要求开源基准测试代码。其他人认为零售场景的机器人检测无效,而辩护者表示这些系统主要旨在减缓或提高重复滥用的成本,而不是捕获所有机器人。多位评论者强调误报:验证码和封禁会挫败真实用户,而更新的系统可能把新账户当作机器人。一名评论者批评该基准测试只测量自动化会话检测,而不评估误报,因此容易被操纵。另一名评论者询问测试是否使用了带有 Cloudflare Bot Management 的第三方网站。另一段轶事称,10,000 个网站中有超过 1,200 个拒绝 robots.txt 爬虫访问。还出现了一条 YC 申请广告。
请启用JavaScript和Cookie以继续
Hacker News 的讨论围绕一篇关于苯二氮䓬类药物依赖与戒断的文章展开。评论者描述了压力、 hustle 文化和过度处方如何将人们从兴奋剂引向苯二氮䓬类药物,导致包括成瘾、断片、癫痫发作和长期戒断在内的严重后果。几人分享了痛苦戒断的个人或家庭经历,而另一些人则认为苯二氮䓬类药物在谨慎使用和严格医疗监督下可以发挥作用。该帖还讨论了生产力主张,许多人认为四到五小时的深度工作是现实的,而长时间工作文化可能促使药物滥用。其他话题包括羟嗪、β受体阻滞剂、薰衣草、治疗、运动以及渐进式的 Ashton 式减量等替代方案;苯二氮䓬类药物与酒精或阿片类药物合用的风险;以及医生过度处方或突然停药的担忧。总体而言,共识是苯二氮䓬类药物效力强大且有时必要,但需要谨慎、知情同意以及缓慢、有监督的停药。
联邦调查局怀疑勒索谈判者运营 ShinyHunters 敲诈网站 Feds suspect ransom negotiator ran ShinyHunters extortion site
18 天前
 美国调查人员在调查 ShinyHunters 时发现,两家勒索软件谈判公司的高管与该勒索集团关系异常密切,其中一名美国高管涉嫌协助运营受害者施压网站 shinywire.com。ShinyHunters 目前由来自约旦的青少年黑客“Rey”领导,今年已勒索超过 7000 万美元,并入侵了 FBI 招聘网站,促使迅速逮捕。荷兰黑客 Pepijn van der Stap 于 9 月被捕;他的 Signal 聊天记录据称将其与加拿大和美国的谈判人员联系起来,并揭露了一起涉嫌雇凶杀人的情节。FBI 随后以勒索罪逮捕了加拿大网络安全高管 Edward Dubrovsky;聊天记录据称显示他知道 FBI 数据失窃却未报告。调查人员还相信,一家美国咨询公司的高管帮助运营了 shinywire.com。报告强调了勒索谈判人员之间的利益冲突,其中一些人从赎金规模中获利,并提到司法部最近起诉了与黑客共谋的谈判人员。它还提到与前 Cypfer CEO Daniel Tobok 相关的“Ghostbyte”昵称。
对不起。