 Revolut 遭遇了影响多项服务的服务中断,包括银行卡支付、转账、ATM取款和客户支持,导致数千名用户无法访问资金或进行支付。银行表示客户的钱和数据是安全的,并正在修复问题。Downdetector记录了超过1500条用户报告。劳埃德银行和苏格兰银行也报告了一些在线服务问题,尽管劳埃德表示其应用程序正常运行。一些人将更广泛的问题与Google Cloud在英国设施的事件联系起来。Revolut未确认原因或中断是否为全球性。
每日HackerNews RSS
Revolut 用户报告应用和支付不可用,评论者将中断与影响其他英国银行的 Google Cloud Europe-west2 中断联系起来。体验各不相同:部分实体卡仍可用,而 Apple Pay/Google Pay 失败,许多用户转而使用其他银行的卡或现金。讨论涉及运营弹性,包括 Monzo 对云中断的耐受性、VisaNet 的可靠性,以及基础设施故障时通知用户的难度。评论者还争论金融数据建模——仅追加账本与可变余额——以及分布式一致性,还有一名用户抱怨 Revolut 拒绝 chargeback。少数评论者认为 USDC 等加密稳定币可绕过银行停机,其他人则指出现实接受度有限。总体而言,这次中断突显了对云基础设施的依赖,以及备用支付方式的价值。
AfD泄密:421,179封被黑电子邮件揭示了德国极右翼的什么 AfD Leak: What 421,179 Hacked Emails Show about the German Far Right
19 天前
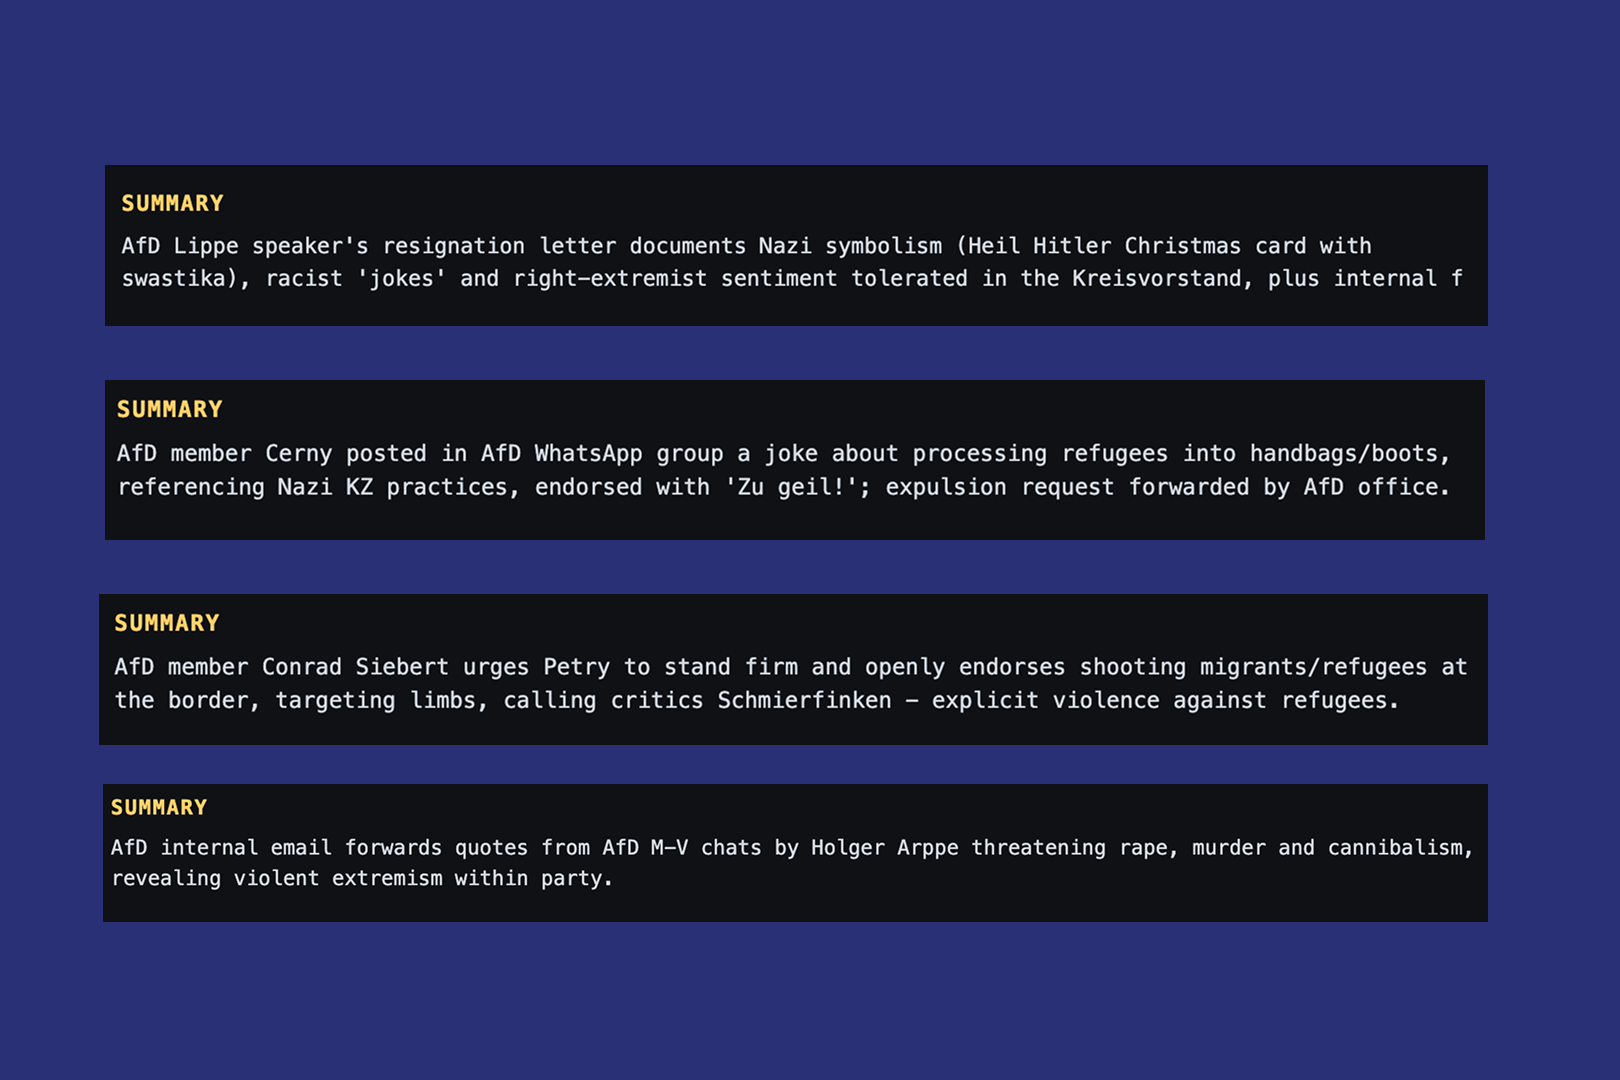 黑客在网上发布了281GB的AfD电子邮件——共421,179条消息——据HEIST报道。据报道,该档案包含广泛的反犹太主义、种族主义、暴力幻想以及涉嫌财务不当行为,包括种族主义辱骂、反犹太阴谋论、关于难民的笑话、关于在边境射杀难民的讨论、万字符图像以及纳粹口号。该文章由HEIST发布,这是一本工人所有的柏林杂志,其中大部分内容位于电子邮件注册墙之后,该媒体还推销订阅/支持。
一个 Hacker News 帖子讨论了 421,179 封 AfD 邮件的泄露,这些邮件通过 AI 摘要和原始文件种子发布。评论者讨论被指控的种族主义、反犹太主义和暴力内容,以及可能的财务不当行为,将其作为禁止该党的辩论证据。帖子还包含关于德国宪法保护、禁止政党的高法律门槛、基民盟/基社盟的作用,以及禁止一个受欢迎的政党会保护还是破坏民主的争论。一些用户说泄露证实了 AfD 的极端主义;另一些人警告禁令可能适得其反、助长不满,或不民主。更广泛的评论将 AfD 与其他极右翼运动比较,讨论移民、媒体和经济成因,并指出该党尽管被贴上极端主义标签,民意支持仍持续强劲。
DeepInfer 是 DeepSeek 的开源、高性能离线推理框架,用于大规模 DeepSeek 模型服务。它支持 NVIDIA SM100 GPU 和华为 Ascend 950 NPU,并提供优化内核、注意力/MoE 并行、通过 DSpark 的投机解码、SWA 有界重放、异步调度、批不变与确定性采样以及结构化输出。它需要 Python 3.12 和平台特定工具链(CUDA 13 或 CANN 9.2)。完整的生产服务仍需要 KV 缓存系统、预填充/解码分离和负载均衡,这些未包含。默认模型是 DeepSeek-V4.1-Flash-1017;用户可通过 ./build.sh 构建并运行 examples/offline_inference.py。基于 Apache 2.0 许可发布。
DeepSeek 发布了 DeepInfer,其 V4.1 Flash 模型的开源推理框架,报告每集群每天 155 万亿 token,以及非高峰定价下每卡每小时 38 美元收入。Hacker News 评论者就 AI 经济学和前沿实验室的影响展开辩论。
关键主题:推理本身是盈利的,但一旦计入训练和研究成本,主要提供商仍不盈利。开放权重模型正在将智能商品化,缩小昂贵前沿模型的市场。一些人认为,这次发布让竞争对手获得了 DeepSeek 艰苦获得的服务优化,加速价格竞争。其他人指出,前沿模型在要求高的任务上仍领先,且开放模型本身不能替代整个技术栈(KV 缓存、解耦和负载均衡仍然封闭)。
地缘政治讨论贯穿整个帖子:美国出口管制、中国更便宜的能源与硬件雄心、欧洲对主权托管的兴趣,以及最近 DHS 禁止 DeepSeek 用于联邦系统的命令。评论者还质疑中国的动机(战略的,而非纯粹利他的)以及“开放” AI 能否长期保持开放。
总体共识是,推理是一门真实且盈利的生意——但能否维持前沿实验室的万亿美元估值,取决于它们能否在开放模型快速进步的情况下保持有意义的能力领先。
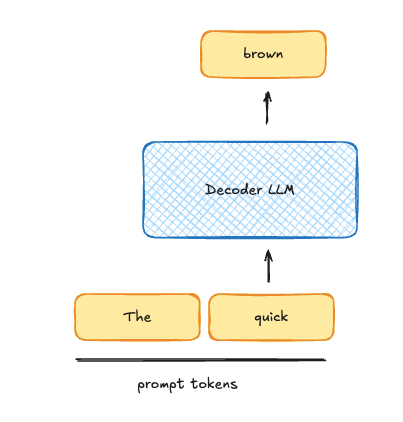 Speculative decoding 并不是因为减少工作而更快;总 FLOPs 实际上会增加。它通过改变 GPU 的工作负载类型来加速解码。单 token 解码是内存受限的,会在流式加载模型参数时浪费计算。Speculative decoding 使用一个小的 draft 模型提议 token,并用大模型并行验证它们,将空闲计算转化为有用工作——尤其是在小 batch size 下。这用广度(更多序列)换取深度(每个序列更多 token)。在高 batch size 下,推测会浪费计算,可以禁用(例如 vLLM 的 `--speculative-disable-by-batch-size`)。研究人员正在探索基于可用计算的自适应推测深度,如 dSpark。
对不起。
我是 jwz,XScreenSaver 的作者,我不发布公开的源代码仓库。我仅在官方网站以 tar 文件的形式发布版本。如果你在 GitHub 或其他地方看到任何其他 XScreenSaver 仓库,那与我无关,你不应信任它。我欢迎通过电子邮件提交建议和更改请求。没关系,你会习惯的。
一个 Hacker News 帖子讨论没有官方 XScreenSaver GitHub 仓库。Jamie Zawinski 创建了一个占位仓库以防止冒充并引导用户远离非官方 fork。评论者争论 Jeff Merkey 的单独“xscreensaver”GitHub 组织,他声称获得许可并指责 Zawinski 隐藏贡献;其他人称其为抢注。帖子还权衡 GitHub 的优势——可发现性、星标、代码搜索——与维护、服务条款和中心化,同时指出 Zawinski 长期不喜欢 Microsoft/GitHub。一些用户还抱怨 Zawinski 的网站重定向 Hacker News 引荐来源。总体而言,该占位仓库澄清官方源仍为 jwz.org,而非 GitHub。
尽管得到政府支持,英国国防初创企业仍面临银行障碍。Eyebrook Technologies联合创始人Will Morris在获得政府和种子轮融资后,因公司开展防御性监视和反无人机业务,被Barclays及其他银行拒绝开户,反映出反洗钱和ESG审查的谨慎态度。他最终在直接联系银行CEO后获得账户。该问题影响中小企业,并已在议会提出,批评者称银行仍然过于谨慎。Barclays表示支持国防中小企业,并将重新审查拒绝决定。Morris警告称,监管摩擦可能将英国国防企业推离海外,尤其考虑到英国缺乏成长阶段风险资本。
Hacker News 讨论串讨论一篇称英国国防初创企业因 ESG 规则被拒绝开设银行账户的文章。文章描述一家英国监控初创公司尽管获得政府支持和资金,仍被 Barclays 及其他银行拒绝。评论者意见分裂:一些人质疑消息来源晦涩且可能是 AI 生成的错误信息,而另一些人说这个问题真实存在,并已提交至上议院。多名评论者建议,拒绝可能源于 KYC/合规负担,而非国防地位,尤其是对于有大额存款且无交易历史的新公司。更广泛的讨论涵盖 ESG 监管、欧洲国防融资、银行是否应避免国防客户,以及地缘政治担忧。一些人建议替代方案,如加密货币或不同银行。总体而言,该讨论串反映出对文章的怀疑,以及围绕 ESG、合规和国防融资更广泛的分歧。
启用 JavaScript 和 Cookie 以继续
一篇 Hacker News 帖子链接到《经济学人》一篇关于沙特王储穆罕默德·本·萨勒曼在其雄心勃勃议程上遭遇挫折的文章。评论者讨论也门战争、奢华且不切实际的 NEOM 项目(包括一名前员工关于由 MBS 审美偏好驱动的“分形般愚蠢”设计选择的描述),以及对缺乏问责的独裁统治的更广泛批评。用户比较君主与民主制度的风险,提及特朗普和普京,并辩论沙特石油财富与投资是否能维持影响力。一些评论指出沙特的裙带结构和外来劳动力,而另一些则讨论错失的更可行的红海开发机会。总体而言,讨论将 MBS 的宏伟计划视为意外后果、不受约束的权力,以及将石油财富转化为可持续、明智转型之艰难的缩影。
microG GmsCore 是一个面向基于 AOSP 的 ROM(如 LineageOS)的 Google Play Services 自由开源重新实现。它允许使用 Google API 的应用在没有专有 GApps 的情况下运行,帮助重新获得隐私与自由,同时提供可选启用的 Google 服务、在线/离线定位、低资源占用、无预装软件以及设备/模拟器支持等功能。它需要签名欺骗,包含用于网络定位的 UnifiedNlp,并需要类似 microG Companion 的 Play 商店替代品以完成完整设置。API 实现状态有文档说明;错误报告应包含日志、截图、版本号和设备信息。不要就 microG 相关问题联系第三方应用作者,敏感的 logcat 可以私下分享。该项目由反馈、拉取请求和捐赠支持。
MicroG 是 Google 专有 Android 用户空间的自由/开源重新实现,在 Hacker News 上有所讨论。用户们 debate 了为什么一些依赖 Google 的应用可以在 MicroG 上运行,却不能在其他去谷歌化的 ROM 上运行;解释包括 /e/OS 的 App Lounge、Play Store 连接,以及被存根或重新实现的 Google 服务调用。一个主要主题是安全与兼容性的权衡:MicroG 依赖签名欺骗和特权访问,而 GrapheneOS 认为其沙盒化的 Google Play 更安全且兼容,并批评 MicroG 和 /e/OS 在隐私/安全方面的不足。支持者反驳说 MicroG 为日常应用使用提供了一种实用的折中方案。该讨论还涉及合并提交实践、应用对 Play Services 的依赖以及对 Murena/e/OS 的批评。总体而言,MicroG 仍然是 Android 上一种有用但有争议的 Google 服务替代方案。
FizzPoker 是一个免费的浏览器版无限注德州扑克锦标赛平台,供与朋友一起玩。无需下载、注册或真钱;2–4人桌无需账户,而免费账户可解锁最多9人以及赛后GTO统计。朋友通过桌子链接加入。比赛为等额起始筹码、盲注递增的淘汰赛。主持人可添加机器人,登录玩家会收到赛后手牌Fizz Score,对照GTO模型审查决策,作为建议性的第二意见。
对不起。
 本文介绍如何将一本书(《白鲸》)转换为显示在88×31像素微型按钮上的动画GIF。由于标准字体至少需要10像素高度,作者使用TomThumb这种6×4像素字体,每帧可显示五行、每行22个字符。
工作流程:获取书籍的纯文本副本,然后使用POSIX工具进行格式化——用`tr`将换行折叠为空格,用`fold -s -w 22`将行宽限制为22字符,用`sed`清理非ASCII字符并在章节间添加间距。随后ImageMagick的`convert`从标准输入将每行渲染为一帧,生成GIF;随后的裁剪去除强制的底部边距并设置每帧6秒的延迟。
一个可选的Python脚本通过添加前导空格使每行居中。作者指出完整书籍的GIF大小为4.2 MB,播放时长超过19小时。该项目证明,即使长篇文本也能在small-web 88×31按钮的限制内实现动画。
Hacker News 讨论了一篇关于使用 ImageMagick 制作 88x31 动画按钮“书”的文章,其中包括一个滚动显示《白鲸》全部文本的 4.2MB、19 小时 GIF。评论者称赞该项目有创意、令人印象深刻,以及“无用但美丽”。帖子还包含关于《白鲸》可读性的辩论,有些人觉得无聊,其他人推荐替代文学作品。几条评论关注 shell 一行命令和“无用的 cat”争论,包括可读性与可编辑性的权衡。其他人表达对 88x31 按钮的怀旧,提到文章的“Glamour mode”,建议字体或动画更改,并分享如用 ffmpeg 转换 GIF 等小技巧。总体而言,讨论将对异想天开的技术小技巧的赞赏与文学观点和命令行吹毛求疵相融合。