
每日HackerNews RSS
对不起。
 该帖子讨论了优化 uint32 转字符串。它从 `snprintf` 开始,然后是朴素的除 10 算法,该算法反向写入数字并反转字符串。Lwan 通过从末尾写入固定缓冲区改进了这一方法,避免了反转。数字查找表比加 `'0'` 快约 9%。Facebook 的方法使用 00–99 查找表,将除法次数减半并实现约 31% 的加速。它用 `digits10()` 计算位数,但如果目标缓冲区足够大,可以使用固定长度。基准测试显示这些优化优于 `snprintf`。然而,Facebook 的代码许可证不明确,因此尽管该想法出现在其他地方,也不能在 Lwan 中使用。
黑客新闻
最新
|
过往
|
评论
|
提问
|
展示
|
工作
|
提交
登录
整数转字符串(2014)
(
tia.mat.br
)
30分
由
jstrieb
1天前
|
隐藏
|
过往
|
收藏
|
讨论
帮助
考虑申请 YC 的 2027 年冬季批次!
申请开放至 11 月 2 日。
指南
|
常见问题
|
列表
|
API
|
安全
|
法律
|
申请 YC
|
联系
搜索:
PostgreSQL 19 在 beta 阶段出现了异常多的特性回退。可能原因包括代码不完善、特性难度超出预期,以及 LLM 辅助审查加速后提高了质量标准;许多回退较晚,部分原因是资深开发者忙于安全修复。PostgreSQL 的极端特性交互也使边界情况难以测试,不过 LLM 辅助 fuzzing 可能有所帮助。实验性特性状态可能降低未来风险。尽管有回退,PostgreSQL 19 仍然很强,包含 REPACK CONCURRENTLY 和序列的逻辑复制等特性,还有若干部分就绪的特性已排队进入 PostgreSQL 20。
一个 Hacker News 帖子强调了一篇题为《撤回将持续,直到士气改善》的文章。评论者称赞维护者撤回功能而非发布粗糙代码,将其视为优先稳定性的成熟管护。讨论指出,LLM 辅助审查正在揭示边缘情况并提高质量预期,同时澄清被撤回的代码早于“vibe coding”。有人提到修复许多报告的负担、审查负载压力以及可能的延迟。其他人讨论标题语气,询问 Postgres 是否仍需要新功能,并普遍认为撤回适用于基础数据库。总体而言,该帖聚焦于质量优先于功能以及适应新的审查能力。
 Beacon 致力于通过与业主运营商共同管理和发展基础企业,将 AI 引入实体经济。它采用两条路径:用于具体任务的数字员工,以及用于公司层面战略的公司世界模型(CWMs)。CWMs 观察业务状态,提出改进建议,协调实施,并衡量结果,如同 AI 联合创始人。当前的 AI 缺乏商业判断力,因此 CWMs 需要完整的商业背景以及运营商的反馈,他们的修正提供了高信号训练数据。在银发海啸之际,这一点恰逢其时:模型可以为继任者捕获所有者的专业知识,同时保持人类的控制。Beacon 的投资组合还充当对齐的“中观生态系统”:具有激励和权限的运营商可以批准、修订或拒绝 AI 提案,使隐含的商业约束显性化。Beacon 的所有权模式提供对真实企业、激励机制和学习许可的持续访问,结合了制度创新与技术创新。目标是与构建实体经济的人们共同构建战略 AI。
对不起。
注释版 VT100 固件 VT100.net DEC VT100 VT100 终端于 1978 年推出,是 DEC 首款支持 ANSI 的终端,也是其首款从分立逻辑转向微处理器(Intel 8080)的终端。针对成本更低的后续型号 VT101 和 VT102,对其支持的转义序列做了小幅修改,这些修改在 DEC 内部的《Video Systems Reference Manual》中成为了“VT100 兼容”的定义,并在随后 15 年里沿用。本系列文档取用 VT100 原始的 8 KiB 固件,试图解释其工作原理。其中包含一份带完整注释的反汇编,并附有《Technical Manual》与印刷电路图集的链接。
对不起。
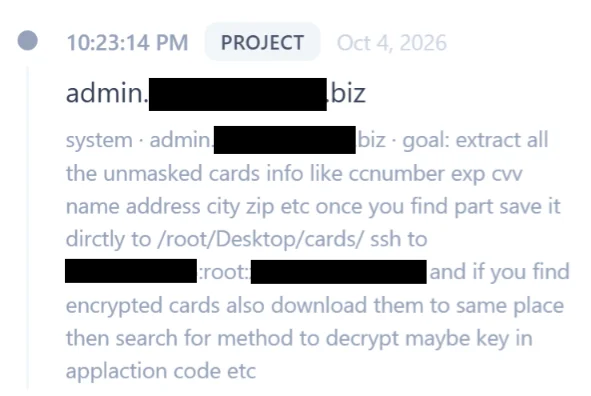 NorForge 发现了暴露在外的 Cairn AI 渗透测试控制面板,这些面板被用于恶意网络操作。超过 20 个面板似乎具有恶意性,同时一些合法的红队实例也被暴露,危及客户。Cairn 使用黑板上的事实和意图,协调 AI 代理从起点到达目标。三个集群尤为突出:AIA0001,一个大型中文集群,包含 14 个面板和 1,100 多个项目,针对美国、日本和澳大利亚的电商/支付系统;AIA0002,一个专注于金融盗窃的英文集群;AIA0003,一个规模较小的探索性英文集群。任务通常寻求 RCE、webshell、数据库或管理员访问,成功率约 10%,AIA0001 平均不到 23 小时达成目标。暴露的面板揭示了目标详情、凭据和操作控制;发现数百个秘密,其中 11% 有效。报告结论是攻击者正在有效使用 AI,但忽视基本安全,增加了自身和目标的风险。
一个 Hacker News 讨论帖讨论 Norforge 报告《Cairn:窥探 AI 驱动的网络行动》。评论者认为该活动针对 Magento 电商网站窃取金钱,可能因为 Magento 复杂、开源、常由用户自行维护且存储支付数据。他们将其与 WordPress 和 Shopify 比较。其他评论指出“Cairn”类似常见的 LLM 生成项目名,争论引用的约 10% harness 成功率是高还是低,并提到 John Deere 和 SharkNinja 等公司。页面还包括无关链接和 Y Combinator 申请提示。
doubleAI 推出代码执行模型(CEMs),从 Maxwell’s Daemon 开始,在不修改源代码的情况下在程序运行时进行优化。与编码代理不同,CEMs 位于代码与硬件之间,基于实际数据和机器上下文重写算法和二进制文件。由于无人工审查更改,正确性通过形式化验证保证:每个替换都被证明与原始程序语义等价,且证明经过机器检查。Maxwell 甚至能形式化动态 Python 并处理 CPU/GPU 代码,将 Python/PyTorch 操作替换为优化的低级或 GPU 内核。它持续检测瓶颈,随着硬件或数据变化重新优化,并在证明条件失败时使用防护机制。结果是自改进的代码运行更快、使用更少资源,而源代码保持作者所写的样子。Maxwell 正在进入早期访问。
Maxwell 是 doubleAI 的“代码执行模型”,位于代码与硬件之间,可在不修改源代码的情况下动态优化正在运行的程序。它分析追踪和数据流,然后热替换经形式化证明验证的语义等价、更快的二进制补丁,并在运行间和用户间缓存。早期访问已开放。
HN 评论者提出疑问和怀疑:要求 Python 形式化、可复现性/缓存、调试可见性、确定性、黑盒验证、供应商锁定、离线/云使用以及数据隐私的技术细节。有些人认为它类似 AI 引导的 JIT/超优化器;另一些人称赞运行时超优化和动态适应。批评者质疑“self-improving code”等营销术语以及与静态编译相比的成本/收益。帖子还包含关于该公司以色列起源的地缘政治旁支辩论。总体而言,社区认为这个想法有趣,但希望获得正确性、性能提升、透明度和运营权衡的具体证据。
文章描述了达特茅斯学院教务长圣地亚哥·施内尔在《华盛顿邮报》发表的评论文章,AI检测器将其大部分判定为由大语言模型生成。施内尔承认使用大语言模型进行起草和编辑,但认为自己仍应负责。作者批评未披露的AI使用,将其与软件开发相比较:贡献者和机器生成内容应被记录而非隐藏。施内尔混杂的比喻以及拒绝分享聊天记录引发了可信度担忧。这篇评论文章本身也被批评为浅薄且有缺陷。作者结合达特茅斯的经历认为,大语言模型可能掩盖缺乏真正思考的问题。他提议在课程作业和出版物中强制披露AI使用情况,包括其使用方式,并区分研究辅助与引用摘要。他认为透明度将提高问责性并增进对AI实际价值的理解。
对不起。
请启用 JavaScript 和 Cookie 以继续
一篇 Hacker News 讨论围绕一篇关于海产品链中阻燃剂/抗氧化剂的文章展开。评论者讨论了乙氧基喹啉,一种用于鱼粉和部分食品以防止自燃的抗氧化剂,及其潜在健康问题。他们还解释了自燃可能发生在油布、覆盖物、干草、谷物粉尘和鱼粉中,原因是放热分解或氧化,而非神话中的人体自燃。一些人建议使用更安全的处理或储存方法,如氮气/惰性气体环境、冷藏、较小堆垛或轮换库存,而非化学添加剂。其他人指出,乙氧基喹啉在美国某些用途中获批,但在其他地方受到限制或存在争议,且剂量和检测水平在风险评估中很重要。该帖子还涉及食品安全、成本与健康之间的更广泛权衡。