 一个一键式通用XSS影响了uBlock Origin(MV2 Firefox;uBO Lite MV3受影响较轻):恶意站点可诱骗扩展添加任意受信任的、可注入JavaScript的过滤器,从而在任何站点执行代码。攻击者通过uBO过滤器中的XHR钩子泄露扩展UUID,然后使用moz-extension URL嵌入元素选择器iframe。通过向该选择器发送消息,他们可通过在opt字段中插入换行符注入任意受信任的scriptlet过滤器。由于选择器创建的过滤器受信任,且iframe可被隐藏或覆盖以捕获用户点击,攻击者可在受害站点运行JS。该问题已修复;其中一种修复使用秘密密码,使不受信任的页面无法驱动选择器。
每日HackerNews RSS
Hacker News
新
|
过去
|
评论
|
提问
|
展示
|
招聘
|
提交
登录
uBlock Origin 中由网站驱动的元素选择器引发的通用 XSS
(
iter.ca
)
12 分
由
zaik
26 分钟前
|
隐藏
|
过去
|
收藏
|
讨论
帮助
指南
|
常见问题
|
列表
|
API
|
安全
|
法律
|
申请 YC
|
联系
搜索:
十一月的招聘帖有244个,较一年前的387个下降37%;2026年月均287个,为2013年以来最低。AI在51.6%的招聘帖中被提及,较两年前的30%上升。AI代理出现在14.8%,领先于LLM的10.7%,MCP从0.3%升至4.5%;机器学习降至11.5%。前端岗位从2022年初的27%急剧降至6.6%,全栈和后端岗位也在下降;资历分布更稳定,高级约30%,staff级约12%,初级约3%。数据分析部分更新了新术语和错误修复,包括修正了替代拼写并扩大了历史覆盖范围。
黑客新闻
新 | 过往 | 评论 | 提问 | 展示 | 招聘 | 提交
登录
"Who is Hiring?" 招聘帖子 stagnates near 12-year lows as AI reaches half of all jobs
(hntrends.com)
29 分
由 myth_drannon
34 分钟前
| 隐藏 | 过往 | 收藏 | 3 条评论
帮助
cowlevel
9 分钟前
| 下一条
[–]
那是 AI 还是经济衰退?
回复
rschiavone
1 分钟前
| 父级 | 下一条
[–]
两者皆有。
回复
rubicon33
10 分钟前
| 上一条
[–]
是的,我大概说了快一年了。AI 会减少对软件开发人员的需求。这条帖子会被踩。现实 sucks,没人想听,真相伤人。那些能保住工作的人,未来 ~5 年内很可能看到薪资下降。祝大家好运。
指南 | 常见问题 | 列表 | API | 安全 | 法律 | 申请加入 YC | 联系
搜索:
关于 媒体 版权 联系我们 创作者 广告 开发者 条款 隐私 政策与安全 YouTube 工作原理 测试新功能 © 2026 Google LLC
黑客新闻
新
|
过去
|
评论
|
提问
|
展示
|
工作
|
提交
登录
DefCon:不惜一切手段打开亚马逊储物柜
(
youtube.com
)
7 分
由
brudgers
1 小时前
|
隐藏
|
过去
|
收藏
|
讨论
帮助
指南
|
常见问题
|
列表
|
API
|
安全
|
法律
|
申请 YC
|
联系
搜索:
Tor 发布了 0.4.9.17 版本,包含安全修复,其中包括一项与 IPv6 处理相关的中继 DoS 防御。此版本针对持续的 DDoS 攻击作出响应,该攻击以客户端电路压垮中继;预计还会有更多防御与版本发布。敦促中继运营者尽快升级;升级后无需进一步操作。团队感谢运营者的支持。
Hacker News 链接到一篇 Tor Project 文章,内容是关于在持续的 DDoS 攻击中用于拒绝服务防御的快速响应修复。该帖子有 20 个积分和三条评论。评论者讨论攻击是全系统范围的,还是涉及被定向拒绝服务攻击波及的中继,并提及 Tor 的工作量证明防御。一名评论者报告称,通过 Tor 访问 Tor 发布说明时收到 403 错误,称这是不好的迹象;另一名评论者回复称,torproject.org 通过 Tor 使用 Brave 加载正常,并询问使用了哪个 URI。
截至2026年11月16日上午8:30,Coles集团有限公司正在调查一起网络安全事件。根据迄今为止的调查结果,我们未发现任何客户、员工或供应商数据被泄露或从Coles系统中移除的证据。Coles正在与澳大利亚网络安全中心合作,并将在调查进行过程中继续与相关机构和监管机构沟通。Coles还正在与全球网络安全专家合作,以控制并保障Coles IT环境的安全。运营继续进行,客户可以在店内和线上正常在Coles购物。我们对在此澳大利亚及全球网络事件频发的时期给客户和关键利益相关者带来的任何担忧表示歉意。我们将在本页面适时提供进一步更新。
黑客新闻
最新 | 过去 | 评论 | 提问 | 展示 | 招聘 | 提交
登录
Coles 遭遇网络安全事件
(colesgroup.com.au)
17 分,由 sagunsh 发布于 45 分钟前 | 隐藏 | 过去 | 收藏 | 3 条评论
帮助
jen729w 13 分钟前 | 下一条 [–]
这是澳大利亚两大超市之一,供参考。如果客户数据泄露,很可能涉及所有澳大利亚人中的相当大比例。当然到了这一步,还有什么值得泄露的呢?¯\_(ツ)_/¯
回复
keyle 8 分钟前 | 父评论 | 下一条 [–]
如果你没有出现在至少 3 起澳大利亚数据泄露事件中,这些天你肯定算某种嬉皮士了 :-)
回复
topaztee 2 分钟前 | 上一条 [–]
他们一定是冲着他们的冰箱去的
回复
指南 | 常见问题 | 列表 | API | 安全 | 法律 | 申请 YC | 联系
搜索:
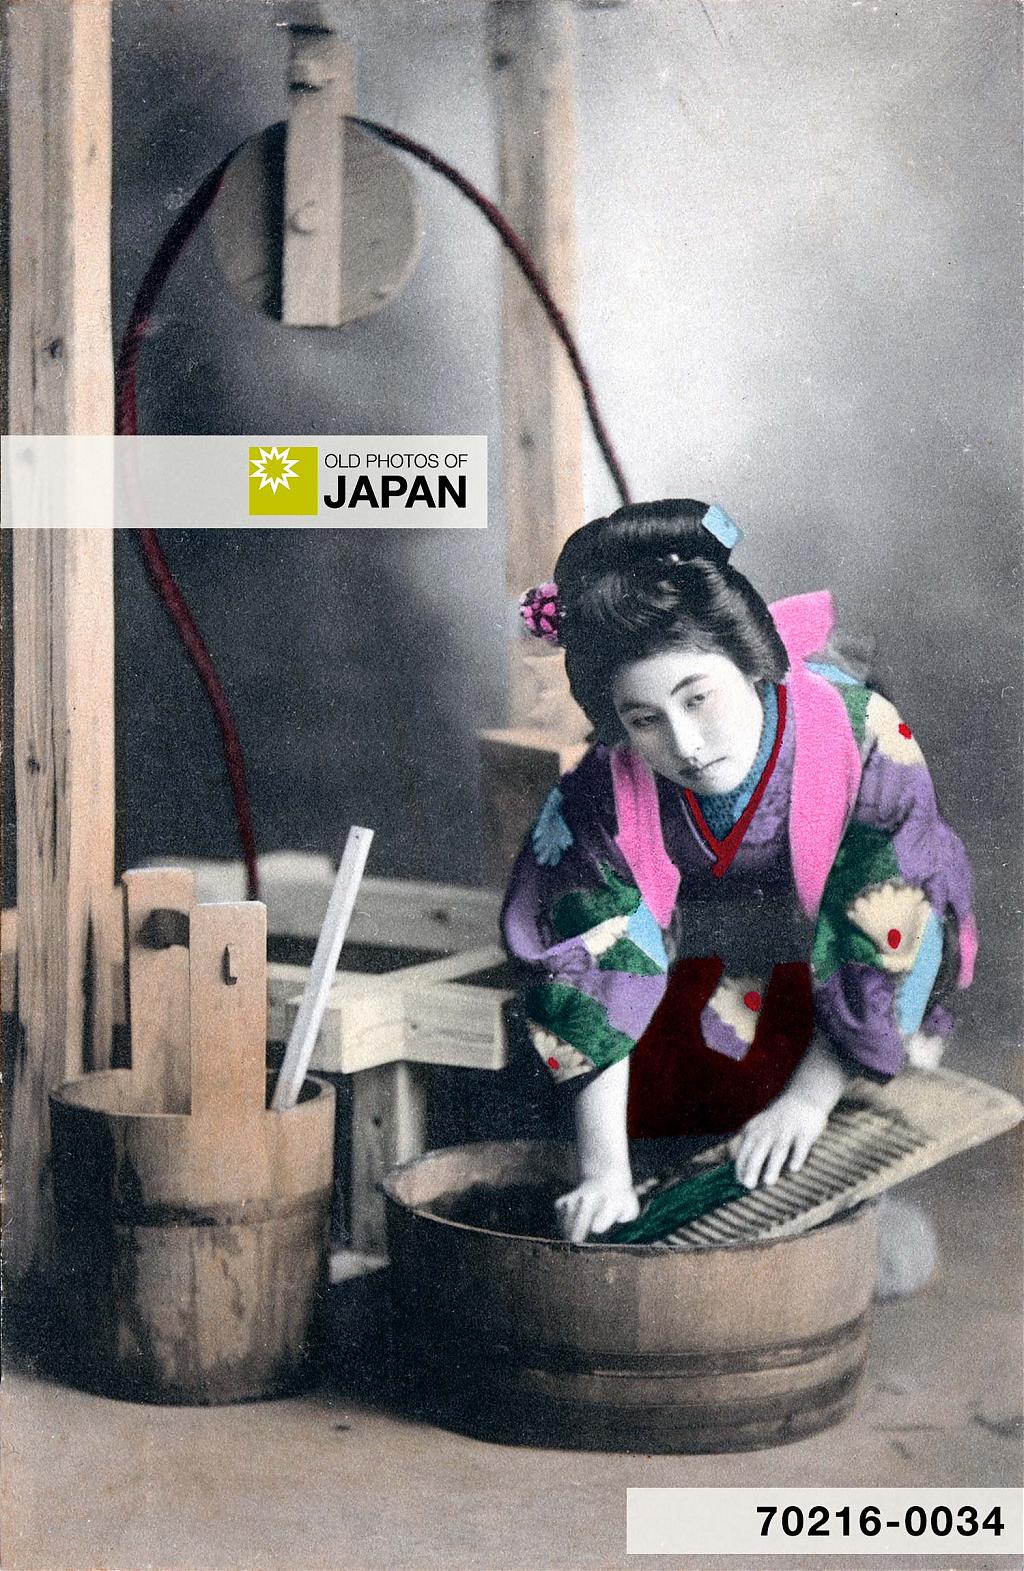 传统和服洗衣是电气化器具出现之前,女性进行的冗长、繁重的手工活。衣物在井边、河边或家中用木桶洗涤,用灰烬、洗米水或面条水等肥皂替代品;温水有所帮助。和服常被拆解、洗涤,随后在雪松浆板上或用竹竿拉伸晾干。浆粉保护布料。晾干后,去除污渍、修补破洞,衣物重新组装并手工缝制;缝纫是必需技能,从小传授。边角料被保存用于制作手毬。最后和服被折叠存放。洗涤地点促进了社区交流与闲聊(idobata kaigi)。作家茂兼芳子回忆1950年代每天洗数小时,洗衣机出现时感到解脱。到1960年代,这种繁重的劳动方式已基本消失,仅留下照片与版画作为记录。
一篇 Hacker News 帖子(17 分)链接到 oldphotosjapan.com 上一篇关于 1900 年代洗和服的文章。评论者讨论了所描述的流程——拆解并重新缝制衣物、洗涤、拉伸、上浆——极其费力。一名评论者认为和服可能不会每次洗涤都完全拆解,注意到有照片显示完整的和服在晾干,并推测拆解仅用于修补、去污或重新染色。另一名评论者指出,使用碱液和淀粉可能实际上能生成肥皂,挑战了“没有使用肥皂”的说法。
正在检查您的浏览器...需要JavaScript
Hacker News 上关于“Nvidia 的下一步是什么?”的帖子讨论了担忧:Nvidia 最大的客户可能变成竞争对手,降低 CUDA 的相关性,并对利润率和销量造成压力;AMD 可能表现相对更好,但仍可能未达增长预期。评论者还猜测 Jensen 可能在出口获得美国授权后回归,而其他人则对桃色绯闻和判断力受损表示担忧。
 mini.nvim 是一个一体化 Neovim 插件,为 Neovim 0.10+ 提供 45+ 个独立的 Lua 模块,设计为通用任务的瑞士军刀。模块按文本编辑、工作流、外观和其他实用工具分组;每个模块可单独使用,开销最小。它支持通过 vim.pack、git clone 或 lazy.nvim 从 main(开发)或 stable 分支安装,还可使用独立模块仓库。功能按模块通过 require('mini.<name>').setup() 启用,创建全局 Mini<Name> 对象;配置可部分提供并调整运行时设置。模块共享一致的设计、缓冲区局部配置、禁用控制、高亮和可重复文本编辑。插件还包含多种配色方案。计划模块包括 abbrev、cycle、folds、repl、sendtext、terminals、quickfix 和 windows。它追求功能丰富与简洁之间的平衡,并明确不实现按文件类型区分的功能。
一条 Hacker News 帖子宣布 Mini.nvim 现已登陆 Tangled。该帖有 17 分和四条评论。评论者讨论 Codeberg 是否反对镜像,其中有人指出该项目似乎同时托管在 GitHub 和 Tangled 上。另一人调侃“mini”这个名称,尽管该项目有 45+ 个 Lua 模块。一条回复解释该名称指每个模块的范围很小,用户可以像采用发行版一样采用整个项目,也可以挑选单个模块用于自己的配置。
Alpha · macOS(Apple Silicon)· Linux 源码构建 · 开源,EPL-2.0 Jonquil 是一款面向 Jolt、Clojure、ClojureScript、jank、Basilisp 和 babashka 的 DrRacket 风格编辑器。在顶部编辑代码,按 Run,在下方 REPL 中查看结果,而 Stop 真的能停止失控程序。在 Jolt 上更进一步:你的程序运行在编辑器自身的运行时上,因此检查器和调试器可以看到它的真实值。Stop 真的能停止即使从不交出控制权的循环。7 种 Lisp,一个窗口:Jolt、Clojure、jank、Basilisp……
Hacker News
最新 | 过去 | 评论 | 提问 | 展示 | 工作 | 提交
登录
一个 DrRacket 风格的 Clojure 编辑器,带有受 Lisp Machine 启发的功能
(b12n.app)
10 分,由 yogthos 发布于 1 小时前 | 隐藏 | 过去 | 收藏 | 1 条评论
帮助
miguel-muniz 1 分钟前
[–]
我建议把首页过一遍 humanize skill。Claude 式表达太多,读起来费劲。
回复
指南 | 常见问题 | 列表 | API | 安全 | 法律 | 申请 YC | 联系
搜索:
请启用JS并禁用广告拦截器
一篇 Hacker News 帖子链接了路透社的报道,称黄仁勋可能重返英伟达 CEO 岗位。评论者指出,美国财政部长表示,由于英伟达面临涉嫌违反出口管制的审查,其董事会应聘用外部 CEO,这使得黄仁勋回归的可能性似乎较小。其他人认为政治压力可能压倒这一点,还有一些人表示,董事会独立性和监管问题比硅谷压力更重要。该帖还讨论了涉嫌的婚外情,一些人认为与规避出口管制相比这些无关紧要,另一些人则称其为小报 distractions。有少数评论者认为政府官员可能已知晓这些违规行为一年多了。总体而言,讨论对黄仁勋能否或是否应该回归持怀疑且分裂态度,治理和监管担忧压过了热情。