Safari 被宣传为比 Chrome 更快、更省电、更保护隐私。Apple 表示,Mac 上的 Safari 加载常访问网站的速度最高可快 35%,每次充电可多提供最多五小时的视频流媒体播放。它默认阻止第三方 Cookie,使用智能防跟踪,警告可疑网站,将页面隔离在独立进程中,并尽可能升级到 HTTPS。Safari 使用触控 ID 或面容 ID 安全存储和自动填充密码,并在密码泄露时提醒用户。它通过 iCloud 在 Apple 设备之间同步标签页、历史记录、书签等。从 Chrome 切换很容易:在 Mac 或 iPhone 上导入书签和密码。Safari 适用于 macOS、iOS 和 iPadOS;Windows 用户可通过 iCloud 扩展同步书签。它支持翻译、扩展、Google Workspace、阅读列表和 Apple Pay。可通过 Apple 支持获得帮助。
每日HackerNews RSS
独立科学家常常随机跟随好奇心,但当许多有前景的实验相互竞争时,更系统性的选择会有所帮助。所提方法:列出所有实验,按若干因素分别排名,取平均排名,并从平均排名最高的开始。大语言模型如今让这变得可行,例如 Claude 可以帮助估算成本,不过有趣程度可能仍需个人判断,或从以往写作中间接推断。 关键因素包括:成本——自筹资金实验室必须节省;可行性——更简单、更短的实验减少错误;有趣程度——尤其是优美的数学;实验不确定性——尽量减少测量不确定性和主观不确定性;道德期望值——避免有害研究,处理双重用途与道德不确定性;以及反主流程度——偏好可能挑战教条的工作。排名只是一种优于瞎猜的初始启发式,并非最终答案。
星链限制影响乌克兰无人机。战场依赖SpaceX。 Starlink limit hits Ukraine's drones. The battlefield depends on SpaceX
26 天前
SpaceX 对乌克兰使用的星盾/星链终端施加了速度限制,据报道,这会在时速约 160 公里以上导致连接失败,随后又有说法称,在时速 60–70 公里时也会如此。这不是全面关闭星链;它影响的是移动中的终端,可能干扰攻击无人机以及许多战术/侦察无人机。星链的关键作用不是导航,而是通信——指挥链路、视频、任务更新和超视距控制。没有可靠的数据链路,无人机就会失去实时控制能力和战场价值。有关 SpaceX 是在特朗普政府压力下采取行动的说法仍未得到证实;SpaceX、白宫和路透社均未确认此事。这一事件表明,SpaceX 可以远程更改终端参数,从而立即影响乌克兰的行动。它既凸显了乌克兰对具有韧性的卫星通信的依赖,也凸显了其战略脆弱性:私人基础设施意味着私人控制、合同限制、地理围栏,以及易受外部政治决定影响。如果更低的速度限制得到证实,后果将超出高速攻击无人机,波及乌克兰大部分无人系统架构,迫使其在任务、平台和通信方面作出调整。
 在一篇关于 LLM 与编程语言设计的文章中,作者认为人类和语言设计仍然重要。智能体开发有三大支柱:设计、构建、优化。Rust 很合适:它提供强大的默认性能、可调参数,以及充当护栏的类型系统,帮助智能体产出“只要能编译,就能正常工作”的代码。智能体也擅长对现有代码进行性能剖析和优化。但类型和测试还不够;Verus 和 Kani 等证明工具可以验证更丰富的性质,尤其是对 unsafe 代码。作者提出一个北极星目标:证明所有 unsafe Rust 代码都是健全的。设计仍是未解决的问题,需要更好的接口/实现分离和高级建模语言。总体而言,Rust 应加倍投入表达力、可扩展性和可靠性,同时调整权衡,以适应智能体编写更多代码、人类专注于理解和设计的未来。
Hacker News 的评论者就 Rust 是否适合智能体编程展开了争论。支持者认为,Rust 编译器能及早发现大型语言模型的错误,提供有用的诊断、显式类型、强大性能以及单一二进制文件部署,因此很适合智能体迭代。批评者则表示,缓慢的编译时间和庞大的 `target/` 目录会损害快速智能体循环,尤其是在多个项目中;建议的修复方法包括 `sccache`/`mold`、构建锁、减少构建频率、拆分 crate,或转向 Go 以获得更快迭代。一些人认为大型语言模型正在重新唤起人们对 Haskell、OCaml 以及带证明辅助的 Rust(如 Verus)的兴趣,而另一些人则怀疑是否有哪种语言特性特别适合智能体——训练数据、工具和库更重要。少数人预测智能体最终会生成 IR 或机器码,而不是源代码。其他人则对“智能体编程”和 AI 生成的代码持怀疑或沮丧态度,尽管有些人发现它对繁琐工作和快速原型开发很有用。
端到端加密 所有消息默认加密。你的对话始终保密。 富文本与 Markdown 通过完整的 Markdown 支持、代码块和富媒体嵌入来表达自己。 社区与空间 创建并加入社区。通过房间、角色和权限进行组织。 语音与视频 清晰无比的语音和视频通话,支持屏幕共享。 文件共享 安全共享文件,不受限制。发送你需要的任何内容,没有任意限制。 隐私优先 不跟踪、无广告、不收集数据。你的数据属于你。 可自托管 运行你自己的实例,拥有完全控制权,并与我们的主实例隔离。 快如闪电 为性能而打造。低延迟消息传递,可随你的社区扩展。 随处可用 在桌面端、网页端或移动端使用 Strafe。你的对话可在所有设备间无缝同步。
Strafe 是一个新的开源、端到端加密、联邦式 Discord 替代品,在 HN 上引发了褒贬不一的反应。评论者一致认为,难的不是开发聊天软件,而是说服朋友群组迁移,尤其是在没有原生移动应用的情况下。许多人要求支持 iOS/Android;Strafe 表示计划推出 iOS 应用,但目前尚不可用。授权问题受到批评:网站暗示采用宽松许可证,但代码仓库缺少 LICENSE 文件,而且是 AGPLv3。安全专家质疑为何使用 Olm/Megolm 而不是 MLS,并指出群组端到端加密和联邦化很难实现。其他人提到 Chatto、Stoat/Revolt 和 Fluxer 等替代品,但也指出它们有类似局限。一些人称赞 Strafe 的视频支持和端到端加密目标,另一些人则称其不成熟或“凭感觉编码”,因为链接失效、文档缺失,而且界面与 Discord 几乎一模一样。一场附带争论涉及审核、儿童安全,以及端到端加密是否适合未成年人。总体而言:概念有前景,但采用、移动客户端、许可证清晰度和加密设计仍是主要障碍。
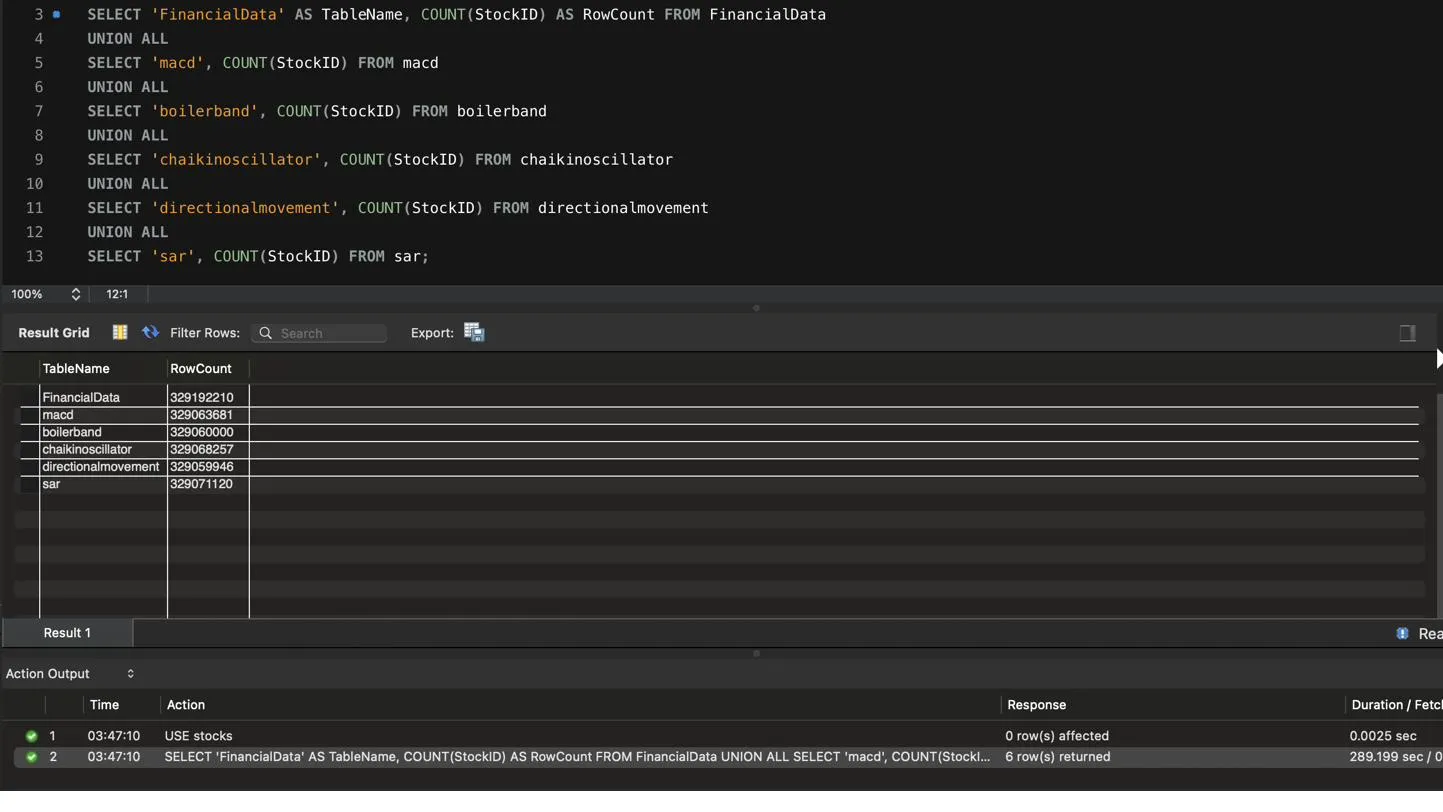 这篇文章讲述了将一个股票分析代码库从 InnoDB OLTP 数据库迁移到 Iceberg 湖仓的过程。V1 将所有列存储在一起,使用大量索引/分区,并把指标集中在 FinancialData 上,导致必须进行连接和宽读。后来添加 StockDate 需要在定时事件下执行缓慢的存储过程更新。V2 在 MinIO 上使用 Iceberg/Parquet,结合 Spark 和 Polaris catalog,按 bucket(symbol) 分区。这实现了列裁剪和三级统计信息裁剪:Parquet 行组、manifest 和 manifest list,以及跨分区版本的 split 规划。写入使用 MERGE:匹配的行会被重写为新的不可变文件,创建新的 manifest/manifest list/元数据,并由 Polaris 原子地切换表指针。并发写入者会重试;读取者使用稳定快照,类似 MVCC,因此读取不会阻塞。结果是:分析查询只读取所需的列,数据摄取变得可控,湖仓与许多列式数仓相似。花了几个月才理解,但实现了核心的 OLAP 优化。
Iosevka 是一款开源的无衬线和粗衬线等宽字体。 Iosevka is an open-source, sans-serif and slab-serif monospace font
26 天前
威廉·德怀特·惠特尼提出了一条基本语言学原则:史前语言变化只能由历史时期可观察到的因素来解释,因为古代原因不可能与如今正在改变活语言的原因有本质差异。这一原则重塑了印欧语文学,尤其是关于名词为何获得性——阳性、阴性和中性——的争论。这个问题具有广泛的文化意义,因为性往往显得任意:在德语中 *der Fuss* 但 *die Hand*;在拉丁语中 *hīc hortus* 但 *haec planta*;在希腊语中 *ὁ πλοῦτος* 但 *ἡ πενία*。既然这种三重性别遍及较古老的印欧语言,它必定可追溯至原始印欧共同体。惠特尼的方法还说明了更大范围的方法论转变:19世纪早期和中期的语言发展理论与现代观点不同,不仅在比较语言学中如此,在相邻的语文学和历史研究中也是如此。
Hacker News 讨论了 Iosevka——一款由代码生成的开源无衬线/粗衬线等宽字体。评论者称赞其可定制性、窄宽度、广泛的字形覆盖以及 PatEL DSL;许多人分享了自定义构建和衍生字体,如 Ioskeley Mono、Pragmasevka 和 Sarasa Gothic。有些人觉得它太窄,或不喜欢代码连字,更偏好 Berkeley Mono、JetBrains Mono、Fira Code、Commit Mono 或 IBM Plex Mono。另一些人批评该网站的 `font-display: swap` 以及发布包体积过大。长期用户称它为日常主力,尤其是在终端和代码场景中,同时指出需要调整宽度或禁用连字。总体而言:人们对 Iosevka 的灵活性和设计给予高度赞赏,而个人品味驱动了替代选择。
瑞典曾预计到2030年实现无现金化,其Swish支付系统和银行纷纷弃用现金。俄罗斯入侵乌克兰改变了优先事项:瑞典央行敦促成年人家里备有1000克朗,政府建议使用现金以加强危机应对能力。7月,有人工收银员的重要商店被要求接受实物现金。然而,大多数瑞典人仍偏好数字支付:2025年,只有5%的人上次到店购物时使用现金,低于2023年的10%和15年前的40%。挪威和丹麦也呈现类似趋势。这一转变引发了对排斥老年人的担忧,并掀起了政治辩论。瑞典央行行长埃里克·泰丁表示,现金有助于在停电或破坏活动面前保持韧性,并以乌克兰战时的适应为例。一些企业反对接受现金,但官员认为,在数字化社会中,实物货币仍是重要的后备手段。
文章认为 C 的手动 `malloc`/`free` 容易出错且速度慢,尤其是在大量小分配时。Arena 分配器通过分配一大块内存并用 bump 指针从中分发片段来解决这个问题。内存按相近的生命周期分组,然后一次性释放或重置。这提高了性能,减少了泄漏,并简化了所有权。该实现定义了一个 arena 结构体,用于跟踪 data、size 和 used;还包含创建、对齐分配、通过复制进行重新分配、清空和释放的函数。分配失败通过带有成功标志的结构体返回。作者展示了一个字符串转换示例:将 arena 传入函数使分配变得显式,并让调用者控制生命周期。当不再需要内存时,可以清空或丢弃 arena。作者建议采用 arena 来获得更好的开发者体验,同时指出该实现简单且个人化。
Hacker News 的一个讨论帖讨论了一篇关于在 C 中实现区域分配器的文章。评论者喜欢用区域分配器处理基于阶段的内存——解析、处理、丢弃——因为它们能快速批量释放并减少碎片。他们指出,区域分配器无法释放单个分配,因此把短生命周期的临时分配和长生命周期分配混在一起有风险;使用分开的区域分配器,再加上显式复制和调试用高水位跟踪,会有帮助。批评者指出了示例代码中的问题:自定义 u32/f32 typedef、不安全的 MIN/MAX 宏、强制转换 malloc 返回值、void* 指针算术、固定的 8 字节对齐、大小/对齐计算中的溢出,以及不可移植的假设。随后围绕可移植性与实际测试展开争论;一些人认为 C 的抽象机很重要,代码应通过警告、sanitizer 和静态分析检查,另一些人则说,只要记录并测试过,平台假设就没问题。有人称赞 [[nodiscard]] 和结构体返回设计。有人问为什么区域分配没有标准化;另一些人说其生命周期限制使其不适合通用用途。