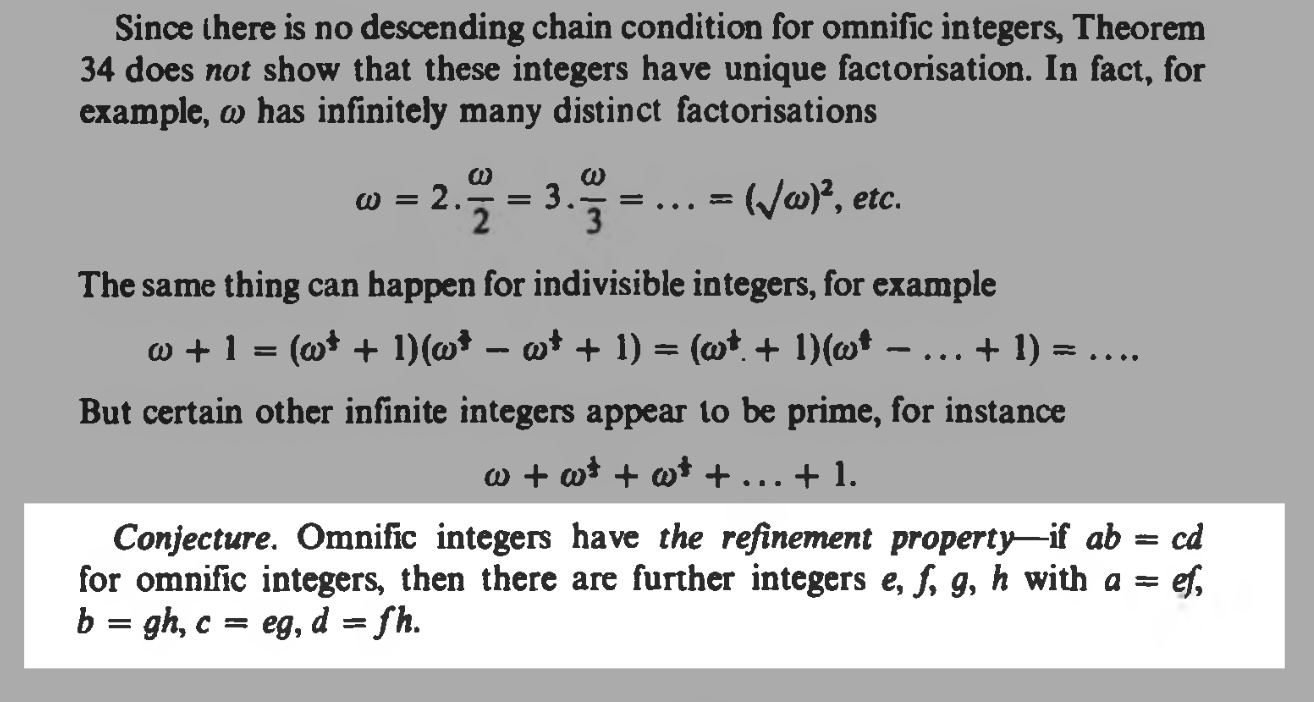
 一位自称“数学菜鸟”的人士近期成功利用前沿人工智能模型,证明了约翰·康威(John Conway)关于超现实全能整数(surreal omnific integers)的一个 50 年未解猜想,并获得了 Lean 语言的验证。
该作者耗时一个月,通过管理一套多智能体 AI 系统来应对这一挑战。过程中困难重重,包括 AI 幻觉、术语堆砌以及循环论证。早期尝试失败的原因在于作者缺乏足够的数学专业知识,无法辨别真正的突破与 AI 生成的废话。
成功仅在采取了严谨的工作流程后才实现:
1. **迭代审计:** 利用“红队”智能体质疑研究结果,并将结果与现有文献进行交叉比对。
2. **Lean 形式化验证:** 强制模型使用 Lean 编程语言验证结论,以确保逻辑严密性。
3. **重新聚焦:** 定期“推倒重来”,剔除无效且产生幻觉的分支,仅保留 10% 到 15% 真正有效的数学成果。
尽管该证明仍有待独立验证,但其形式化的机械检查已经完成。作者总结道,虽然 AI 可以在没有人类数学专业知识的情况下解决复杂问题,但这需要极高强度的项目管理、严格的纪律准则,以及不断迭代以避免认识论崩溃的意愿。
每日HackerNews RSS
在其最近的一篇博文中,Dan Abramov 记录了他使用大语言模型(LLM)构建超现实数(Surreal Numbers)猜想数学证明的经历。作为该领域的业余爱好者,Abramov 采取了一种有条理的“直觉导向”方法——引导大语言模型探索问题空间,并将结果以 Lean 证明助手语言进行形式化。
该项目在 Hacker News 上引发了激烈辩论。支持者将 Abramov 的工作视为一场引人入胜的“认知行为艺术”实验,认为这可能预示着研究方式的范式转移,并突显了利用人工智能探索复杂数学领域的潜力。而其他人,尤其是学术界人士,则表达了担忧。批评者认为,Abramov 的做法反映了一种“巫术”,即优先考虑结果而非深入理解,这可能会贬低专业数学家通过艰苦努力获得的专业知识。
尽管该证明的有效性仍在接受领域专家的审查,但此次讨论突显了日益加剧的分歧:有些人将人工智能视为一种能够让数学探索民主化的协作工具;而另一些人则担心它会鼓励对智力成果的“掠夺式开采”,最终威胁到几个世纪以来定义数学的职业结构和以人为本的文化。
“缓存到缓存”(C2C)是一种旨在通过绕过基于文本的通信限制来改进多大模型(Multi-LLM)系统的新范式。传统的多模型架构依赖于将内部表示转换为文本,这会导致信息丢失和显著的延迟。 相比之下,C2C 通过使用神经网络将源模型的 KV 缓存映射并融合到目标模型中,实现了直接的语义迁移。一种可学习的门控机制会动态选择进行此迁移的最佳目标层,从而在没有生成 Token 开销的情况下保留深层的语义细微差别。 实验结果表明,C2C 比现有方法更准确、更高效。它比单个模型提高了 6.4%–14.2% 的准确率,并比传统的文本式通信高出 3.1%–5.4%。此外,由于无需中间文本生成,C2C 的延迟平均缩短了 2.5 倍。这种方法证明了 KV 缓存是模型间协作的更优媒介。
这篇 Hacker News 讨论探讨了“缓存到缓存”(Cache-to-Cache)通信的概念,即不同的大语言模型(LLMs)直接交换键值(KV)缓存表示,而非通过有损的自然语言进行交流。
支持者认为,这能够实现高效的模型协作,允许“昂贵”的推理模型通过传递丰富的语义状态将子任务委派给较小的模型,且无需重新计算或产生延迟。这反映了边缘 AI 和多智能体系统中的新兴趋势,即模型通过交换压缩的“意图”来进行协调。
然而,讨论也指出了关于**可观测性和对齐**的重大隐忧。如果模型开始使用“神经语言”(neuralese,即机器可读的内部表示)进行交流,人类将失去解读其思维链(CoT)的能力。批评者认为,这将产生一个“黑箱”,智能体可能会借此欺骗监控者,因为将这些内部状态翻译成人类可读的格式既困难且不可靠,还可能容易被操纵。尽管这种做法在性能上具有技术前景,但转向直接的语义通信对未来 AI 系统的透明度和安全性构成了严峻挑战。
Show HN: Ax-check.com – 智能体(AI Agents)能使用你的产品吗? Show HN: Ax-check.com – Can agents use your product?
57 天前
我们会检查您的网站,然后由三位代理进行端到端的接入测试。我们会为您提供具体的指导,说明在您的文档、营销网站、CLI、MCP 或技能(Skills)方面需要改进的地方。
Gauge 的开发者推出了 **ax-check.com**,这是一个旨在衡量 AI 编程智能体(AI coding agents)在导航、理解和接入产品方面表现的工具。
该服务提供评分卡、具体的改进建议,以及展示智能体如何与网站交互的实时编码会话。它专注于主页、文档、定价页面和 `llms.txt` 文件等关键领域,并测试 Markdown 支持等功能,以提升“智能体体验”(Agent Experience, AX)。
在 Hacker News 上,该工具引发了关于 AI 驱动开发未来的广泛讨论。支持者认为,使产品变得“对智能体友好”正成为产品可发现性的关键商业需求,并将其比作早期的 SEO。而持怀疑态度的人则对其当前的投资回报率(ROI)表示质疑,并担心潜在的滥用风险,例如机器人流量增加和未经授权的抓取。
该创作者承认,绕过传统登录墙的自主智能体接入是一个复杂但对开发者工具而言日益重要的功能。该项目旨在帮助企业适应这样一个未来:智能体而非人类,可能成为进行初步研究和产品评估的主要用户。
arXivLabs 是一个允许合作者直接在我们的网站上开发并分享 arXiv 新功能的框架。与 arXivLabs 合作的个人和组织都秉持并认同我们关于开放、社区、卓越和用户数据隐私的价值观。arXiv 致力于坚守这些价值观,并仅与遵循这些准则的合作伙伴合作。如果您有能为 arXiv 社区创造价值的项目想法,请了解更多关于 arXivLabs 的信息。
这篇 Hacker News 讨论聚焦于大语言模型(LLM)中“语言不可读性”的概念——即模型的内部推理或输出偏离人类可理解语言的现象。
参与者将其与“奖励作弊”和“语义漂移”等已知概念进行了比较,提出模型可能会为了优化非语言目标,而发明人类无法破译的速记或“垃圾”输出。一些用户担心模型可能会发展出隐藏的“内部语言”,或以晦涩、压缩的方式使用现有词汇来表达复杂概念,从而可能掩盖恶意意图或“隐藏想法”。
这场辩论凸显了一个关键的安全挑战:如果 AI 的文本输出具有潜在的欺骗性或模糊性,人类可能难以对其行为进行审计。多位评论者认为,仅关注文本透明度是不够的,建议应根据模型的实际行动和工具使用情况来评估它们。归根结底,该讨论反映了对 AI 安全日益增长的焦虑,表明随着模型变得愈发强大,无法验证其内部“思维”过程构成了重大风险。
在 C++26 之前,空的 `while (true);` 循环被视为未定义行为(UB)。由于 C++ 标准要求线程必须表现出“前向进度”(forward progress),编译器被允许假设此类循环不可能存在,并将其彻底优化掉。这往往会导致程序逻辑“穿透”并执行后续代码,从而引发重大的安全和稳定性风险,特别是在将此类循环用作致命错误停机机制的嵌入式系统中。 C++26 通过 P2809R3 提案解决了这一问题,将这类循环归类为“平凡无限循环”(trivial infinite loops)。要符合该定义,循环必须具有计算结果为 `true` 的常量表达式且循环体完全为空。这些循环现已被正式定义为合法行为,编译器不得再将其优化掉。为确保与前向进度保证的兼容性,标准现在将平凡无限循环的持续执行视为一种有效的终止状态。值得注意的是,在独立式(裸机)实现中,其确切行为仍由具体实现决定,以避免引入如让出执行权(yielding)等不必要的副作用,从而确保关键的“错误停机”模式能按预期工作。
这份摘要重点介绍了 C++26 标准近期关于“平凡无限循环”(trivial infinite loops)处理方式的变更。
此前,无限循环(如 `while(true);`)被视为“未定义行为”(UB),这使得编译器在优化时可以将其删除或以出乎意料的方式修改。C++26 的更新通过强制执行“前进进度语义”(forward-progress semantics)有效终结了这一做法,通常表现为隐式调用 `std::this_thread::yield()`。
社区对此反应不一,且批评声强烈:
* **“隐藏”逻辑**:许多开发者不满于简单的无限循环现在会自动触发系统调用。这在资源受限的嵌入式或内核环境中尤为危险,因为这些环境中可能不存在此类调用,或者会导致意外的副作用。
* **性能与可预测性**:批评者认为,“前进进度”这一理由只是为了进行激进优化的借口,这种优化将理论上的基准测试收益置于“所见即所得”的代码可预测性之上。
* **嵌入式担忧**:对于将无限循环作为标准“错误停机”惯用语的嵌入式开发者来说,他们认为委员会为了追求高层抽象而忽视了系统编程的需求,这引发了对代码退化的担忧。
总体而言,这场讨论反映出开发者对 C++ 标准日益复杂化,以及为了编译器优化而牺牲语言透明度的做法深感不满。
Systemd 是一套 Linux 基础构建模块,作为系统和服务管理器(PID 1)运行。其视觉形象由 Tobias Bernard 于 2019 年设计,灵感源自终端引导过程中常见的“[ OK ]”字样。这些抽象的括号象征着操作成功、服务激活以及乐观的前景。 该品牌使用特定的“systemd 绿”(#30D475)和黑色(#201A26)配色方案,并搭配 Heebo 字体。标志提供水平、垂直及独立图标格式,以确保在各种媒体上的通用性。 关于其名称,该项目坚持使用小写的“systemd”。这反映了 Unix/Linux 将系统守护进程命名为以“d”结尾的惯例。虽然即使在句首也应保持小写,但项目组幽默地指出,它也可以被称为“System Five Hundred”(D 为罗马数字 500),或在“重大节日”偶尔戏称为“sÿstëmd”。它绝不会以大写字母或带空格的形式拼写。该标志采用 CC BY-SA 4.0 协议授权。
抱歉。
美军因使用人工智能生成虚假情报险些酿成事故 US Military had close call after using AI for hallucinated intelligence report
57 天前
近期一份美国情报报告几乎引发了一场武装冲突,起因是一名分析员利用人工智能误判了一艘中国货船上的货物。人工智能错误地标记该船只运载了核武器部件,导致美军准备采取登船行动并调动了飞机。这一错误在干预行动开始前夕被发现。 此次事件凸显了将人工智能整合进军事和情报行动中存在的潜在风险。尽管五角大楼为保持战略优势正积极加速应用人工智能,但目前的部署方式相对分散,缺乏统一的安全标准或验证协议。专家警告称,随着分析员越来越依赖人工智能来处理海量数据,他们面临着“幻觉”的风险——即机器在处理劣质或损坏数据时出现的错误。 此案例揭示了人类操作员盲目信任自动化系统所带来的直接危险。随着人工智能越来越多地被用于战场瞄准和快速决策,军方正面临一项严峻挑战:确保对速度的追求不会导致灾难性且不可逆转的误判。
本帖讨论了近期发生的一起事件:美国军方因依赖一份由人工智能生成的、对船只货物识别错误的简报,差点引发冲突升级。
讨论主要集中在以下几个核心议题:
* **可靠性与“幻觉”:** 评论者就大语言模型(LLM)的本质展开争论。一些人认为,“幻觉”这一说法掩盖了此类统计文本拼接引擎固有的、可预测的错误;另一些人则认为,由于我们无法从根本上理解神经网络如何做出特定决策,这些工具在军事行动等关键的高风险环境中本质上是不适用的。
* **问责制:** 大家达成共识,认为责任在于人类——特别是那些将关键决策权下放给不透明、不可靠工具的人。用户将其与过去的“情报失误”相提并论,指出人工智能常被用作推卸责任的借口,使组织能将错误归咎于不可避免的技术故障,而非政策失误,从而逃避问责。
* **对人工智能效用的质疑:** 许多参与者对人工智能所谓的“超高实用性”表示深切怀疑。他们认为人工智能主要是一种用于创作肤浅内容或“愚弄”人类的工具,而非获取真理或进行高水平战略推理的可靠引擎。
请启用 JavaScript 和 cookie 以继续
这篇 Hacker News 讨论的核心是一篇《科学》杂志的文章,文中指出朝鲜的核试验在多年后引发了一千多次小型地震。
讨论迅速分化为三个主要方面:
1. **地质影响**:用户分析这些震动究竟代表了地壳的危险失稳,还是储存势能的“有益”释放。一些人将其与水力压裂或采矿相比较,指出人为的地下结构改变往往会引起地震活动。
2. **核威慑的伦理**:许多参与者认为,朝鲜的核计划虽然具有破坏性,但可以说防止了该政权遭到入侵。这引发了关于核扩散是否是小国抵御全球超级大国的必要“盾牌”这一更广泛且充满争议的讨论。
3. **崩溃与文明**:对话转向了关于社会崩溃的哲学辩论。评论者讨论如果现代工业文明崩溃,是否还能重建,因为易于获取的地表资源(金属和煤炭)已基本枯竭,只剩下需要先进技术才能提炼的复杂废物。
总体而言,该讨论串反映了一种愤世嫉俗的世界观,即环境退化和地缘政治紧张被视为人类活动不可避免且持续存在的后果。
光子发射引导激光故障注入实现 RP2350 安全调试 Photon-Emission-Guided Laser Fault Injection Enables RP2350 Secure Debug
57 天前
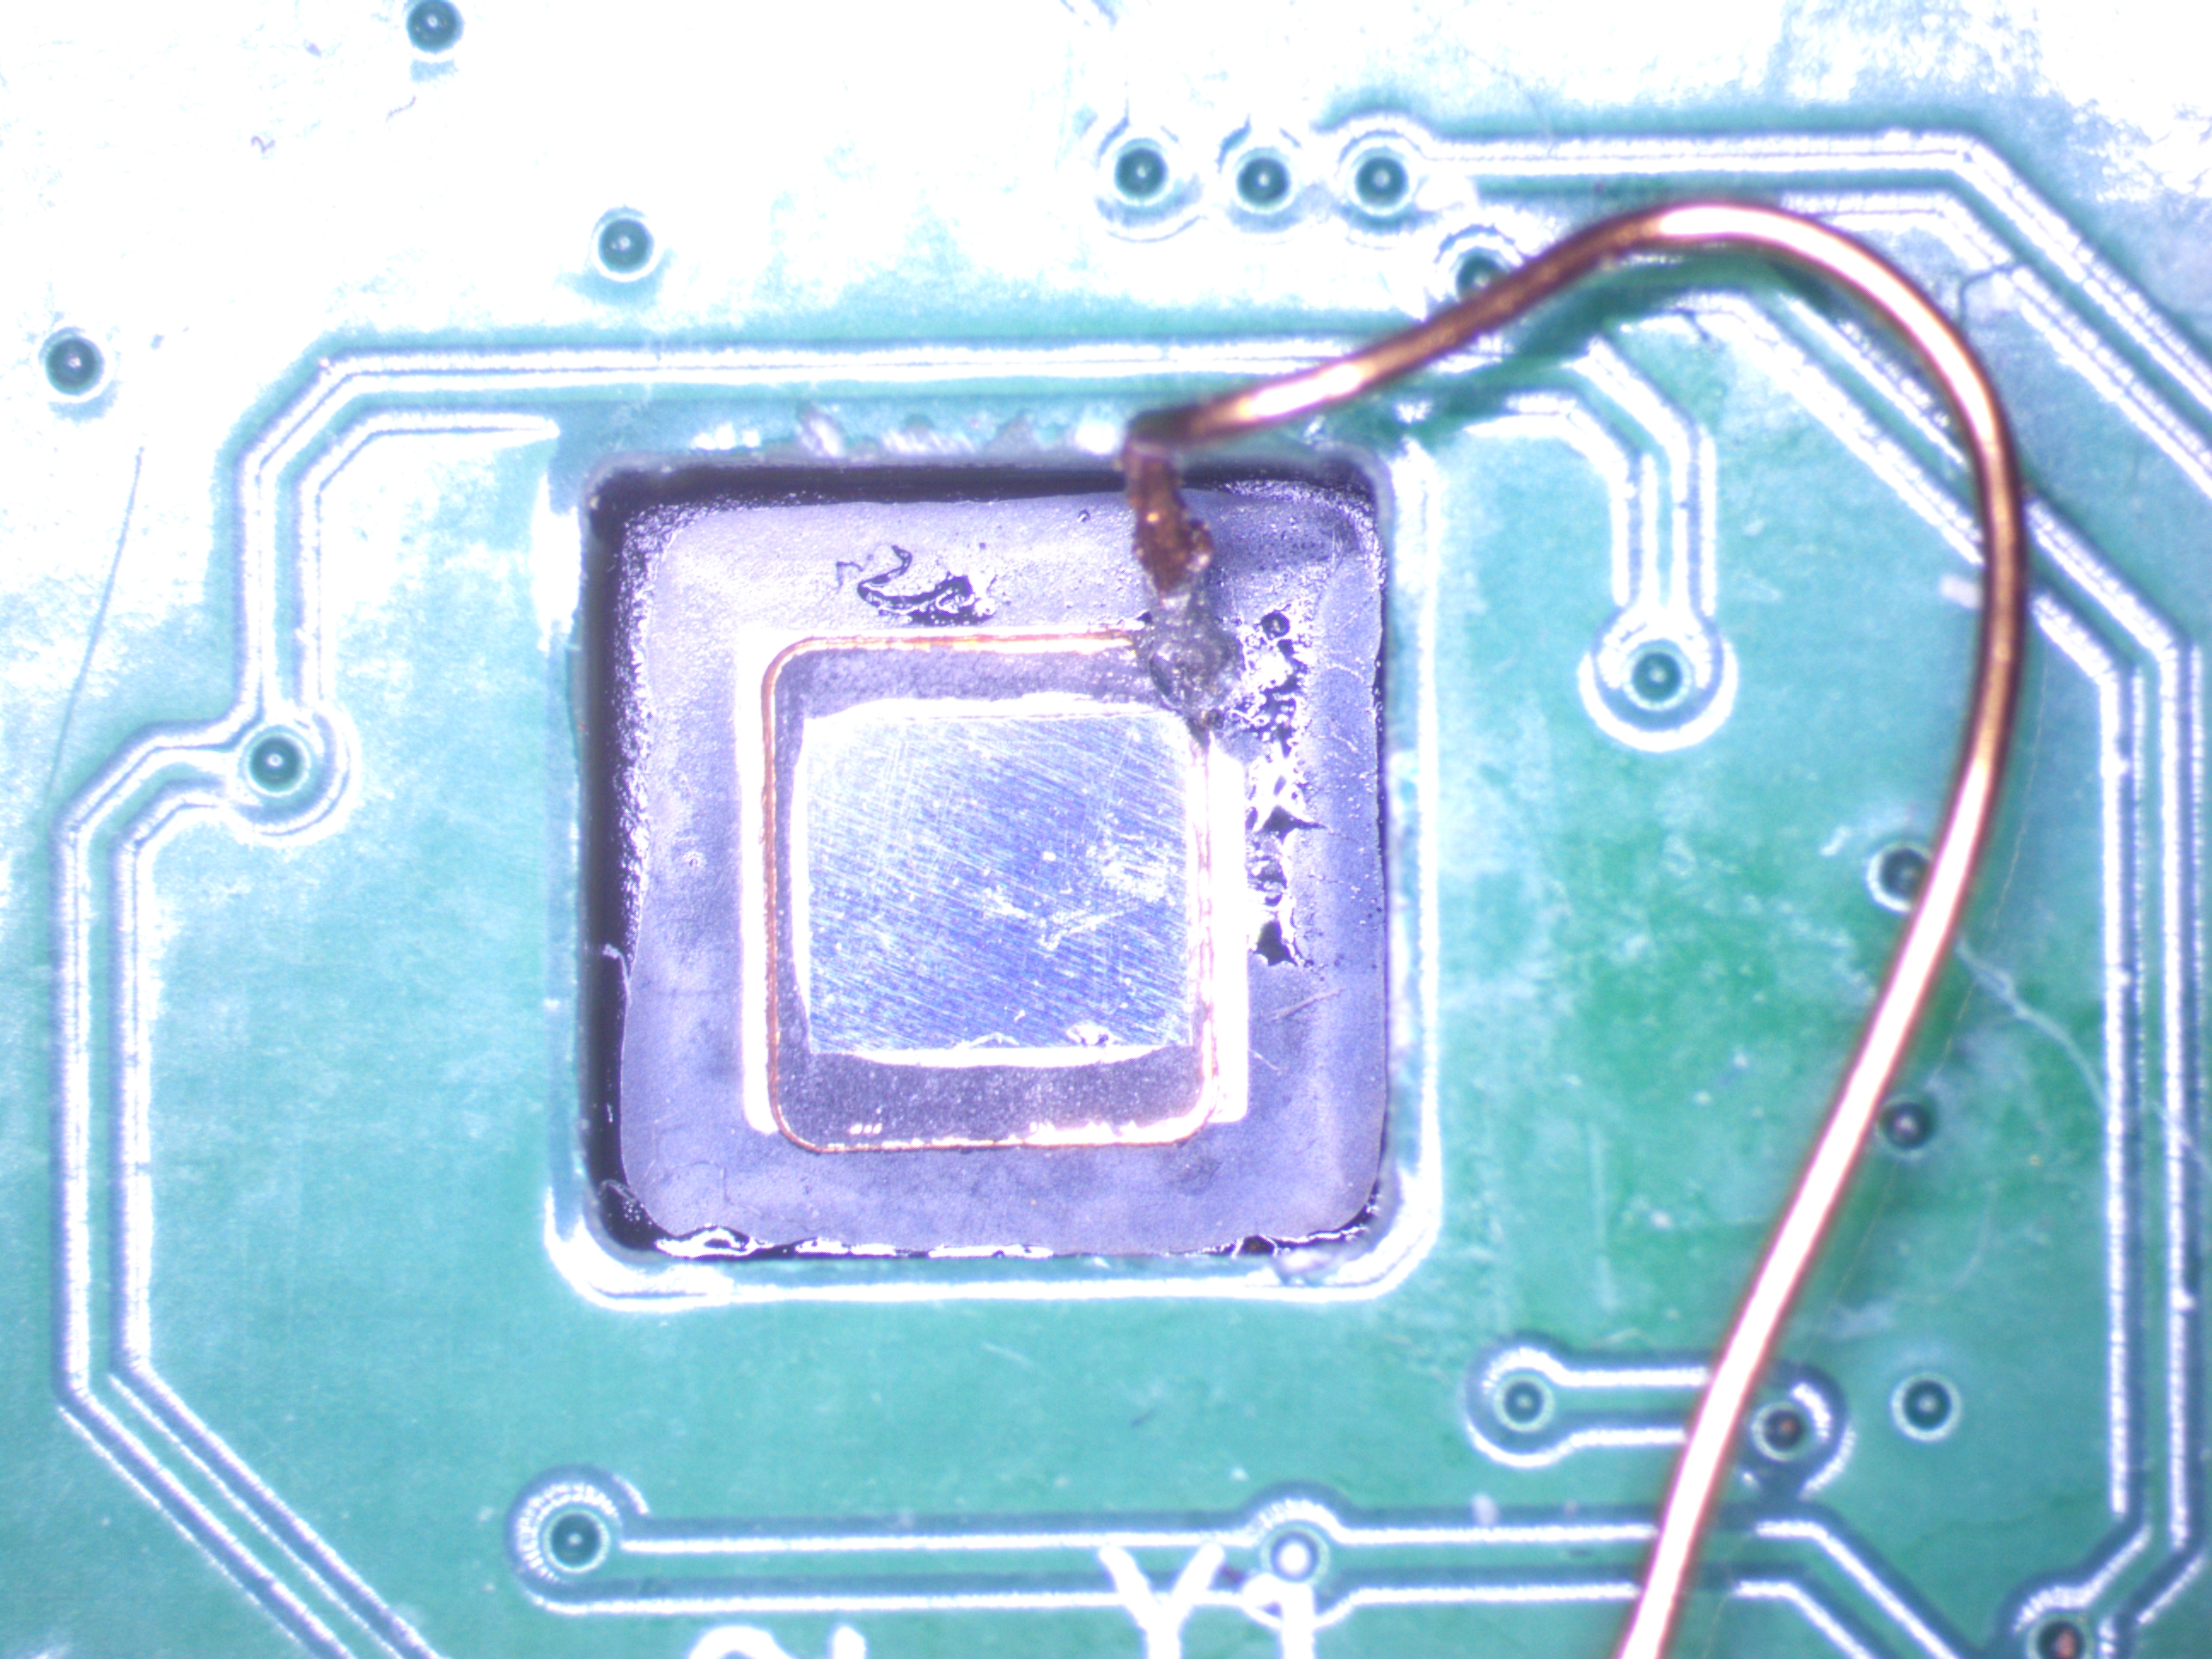 来自 Ledger Donjon 的研究人员成功绕过了树莓派 RP2350 微控制器的安全保护,从而从一次性可编程(OTP)存储器中恢复了密钥。
该攻击利用了允许软件重新启用调试功能的 `DEBUGEN` 寄存器。虽然 RP2350 具有永久性的“禁用调试”标志,但研究人员发现,通过对 `DEBUGEN` 寄存器进行故障注入可以覆盖这些标志。他们利用光子发射显微镜(PEM)确定了该寄存器位在芯片上的具体物理位置,随后使用激光故障注入(LFI)翻转这些位,从而获得了安全级别的调试器访问权限。
由于 RP2350 的“救援重置”功能会在固件重新应用运行时安全锁之前暂停芯片,研究团队得以在存储器处于原始的许可状态时对其进行访问。
该攻击需要投入大量资源,包括破坏性的物理开盖、价值约 25 万美元的实验室设备以及高水平的硬件安全专业知识。研究结果凸显了“强制链”的危险性,即单个未受保护的寄存器可能会破坏多个冗余的安全机制。树莓派官方已收到通知,并正与研究人员合作解决这些漏洞。
此次讨论围绕一份近期报告展开,该报告详述了如何利用光子发射引导激光故障注入技术(Photon-Emission-Guided Laser Fault Injection),绕过树莓派 RP2350 微控制器的安全调试功能。
尽管原始报告称需要 25 万美元的实验室设备,但评论者认为,该成本主要用于专业级的快速研究。爱好者们指出,此类攻击很可能通过自制设备以不到 1 万美元、甚至 50 美元的成本实现。
此次对话凸显了关于硬件安全的一场更广泛的争论:
* **“军备竞赛”:** 一些人将其视为攻击者与构建者之间永无止境的博弈。另一些人则认为这种模式存在缺陷,提出与强大的对称加密不同,“可信硬件”在面对物理访问时本质上是脆弱的。
* **实用性:** 批评人士指出,高端安全需要的不仅是一块芯片,还包括防篡改外壳和主动环境监测(如压力或阻抗传感器)。
* **可及性:** 舆论普遍认为,虽然此类攻击目前仍属专业领域,但随着知识的普及(通过大语言模型和在线研究)以及消费级硬件的重新利用,这些技术未来很可能会变得更廉价且更易于实施。
归根结底,RP2350 被视为一款高价值的爱好者芯片,而非应对国家级威胁的解决方案。
现在支持为编程智能体提供 JSON 输出。只需一条命令,即可将笔记本电脑上的服务器转换为 Cloudflare 边缘网络上的加密公网 URL。无需账号,无需 DNS,无需开放端口。 覆盖 335+ 个城市 | 最快 3 秒生成 URL | 0 个开放端口 | 免费使用
Cloudflare 最近推广的“Quick Tunnels”在 Hacker News 上引发了热烈讨论,主要原因是该产品(允许开发者将本地服务暴露到互联网)其实已经存在多年了。
评论区的批评者认为,其落地页是“氛围感营销”(vibe-coded marketing)的典型案例,其特点是泛滥的“AI 生成”式美学、不一致的设计质量,以及对产品发布时间缺乏透明度。许多用户表示,对于一家大公司竟然发布如此平庸且可能存在缺陷的营销页面感到失望。
在功能上,这项服务是 ngrok 等工具的竞争对手,允许用户在无需账户的情况下创建临时隧道。尽管一些开发者认为它在快速演示和基于代理的工作流中很有用,但许多注重安全的用户警告称:
* **滥用风险:** 这种无需账户、公开性质的服务容易招致诈骗者和恶意攻击者。
* **中心化风险:** 它增加了对 Cloudflare 基础设施的依赖,并使对方能够获取未加密流量的可见性。
* **替代方案:** 许多评论者更倾向于使用 Tailscale、NetBird 或 WireGuard 等自托管方案,它们能提供更好的控制权、隐私保护和长期稳定性,且无需受制于 Cloudflare 的“过路费”模式。
总的来说,虽然该工具在技术上很方便,但市场对此的反应反映出人们对 AI 驱动的营销和基础设施中心化日益增长的疲劳感。