CVE-2026-111497("node2shell")是 Google Brotli 解码器 1.0.3–1.2.0 版本中的一个严重越界写入漏洞。精心构造的 Brotli 流可以破坏内存、泄露数据、使进程崩溃,或在解压不受信任 Brotli 数据的应用程序中实现远程代码执行,包括 Node.js、Python 以及其他 HTTP 客户端和服务器。该漏洞在二月份已在上游修复,但当时未被识别为安全问题。目前 Node.js、Bun、Envoy、Istio、libbrotli、Python 软件包等均有补丁可用。Python 用户应将 Brotli 升级到 1.2.1,将 brotlicffi 升级到 1.2.1.0;Node.js 用户应升级到受支持的已修补版本。如果修补延迟,应禁用 Brotli 解码、在代理处拒绝 `br` 内容编码、从 `Accept-Encoding` 中移除 `br`,或卸载可选的 Python Brotli 软件包。Apache 和 Nginx 默认不进行 Brotli 解码。请验证依赖项并重新构建容器镜像。
每日HackerNews RSS

我 不懂 量子 物理 作者 Douglas Ross 完整文章 前言 引言 经典物理学 震撼世界的实验 波粒二象性 物质波 粒子与场 海森堡不确定性原理 波函数 量子隧穿 量子态与叠加 两态系统 波函数坍缩 量子物理学的诠释 两个神秘的思想实验 隐藏变量 为什么量子世界如此之小? 概率决定论 量子物理学正确且完备吗? 术语表 数学公式 参考文献
一篇 Hacker News 上关于《我不理解量子物理》(2018)的讨论探讨了人们如何学习和理解量子力学。评论者就教学方法展开辩论:许多人赞成从量子比特与可观测量的线性代数入手,而非经典的波粒叙述,并引用了 Nielsen 与 Chuang 以及 3Blue1Brown。其他人则指出,传统物理教育往往很快从直觉转向数学。
讨论深入到各种诠释——哥本哈根诠释、多世界诠释、玻姆力学、超决定论与退相干——对多世界诠释是否可检验、退相干是否解决了测量问题、“塌缩”是真实过程还是有用规则等问题存在分歧。贝尔定理与隐变量也被讨论,包括超决定论等漏洞。参与者还涉及量子计算、纠缠、优先基问题以及量子力学与引力之间的鸿沟。
一个反复出现的主题是:量子力学在数学上强大、实验上成功,但其物理意义仍存在争议。一些人认为“理解”实际上就是“诠释”,模型不必是本体论上的真相。总体共识是:量子力学运行得异常出色,尽管其更深层的本质仍未解决。
ThinkRail from JetBrains
14 天前

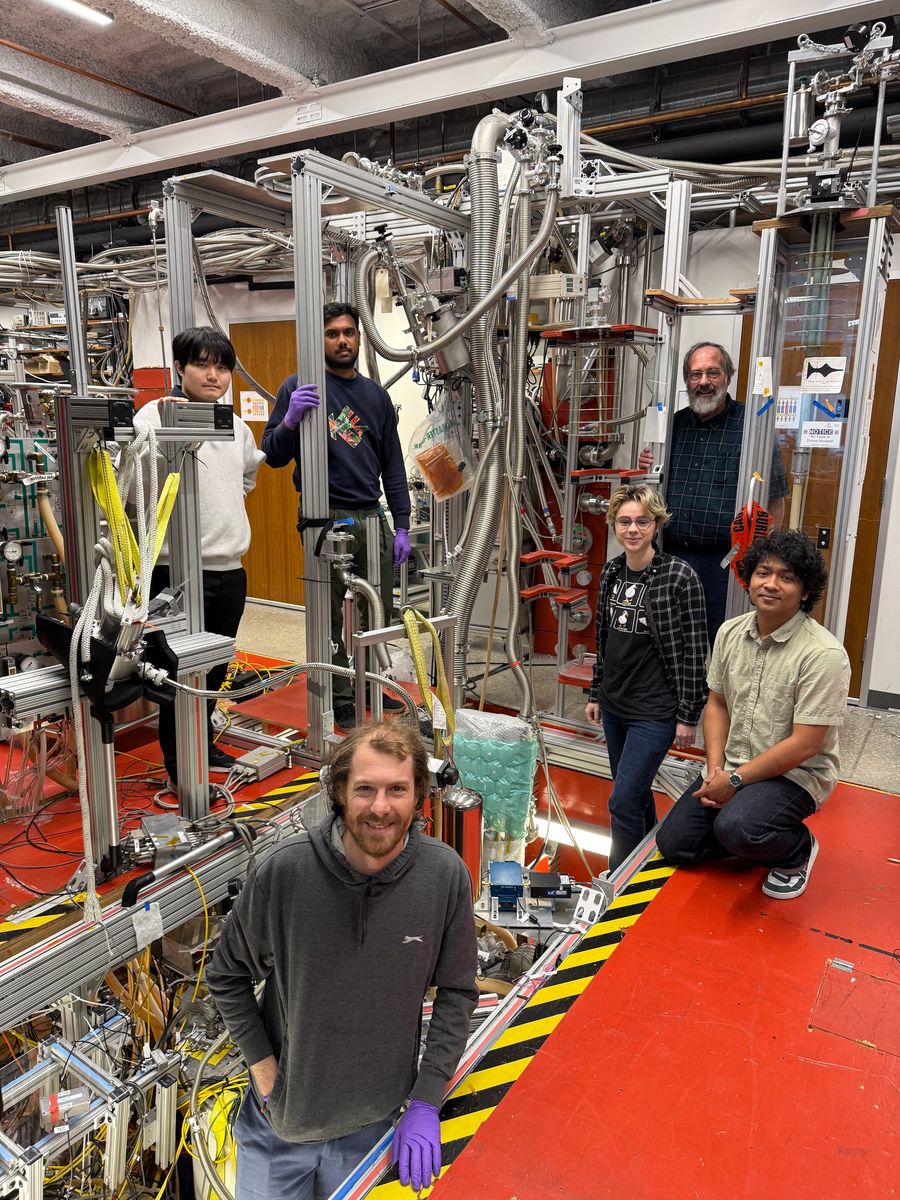 物理学家在接近绝对零度、无壁的电磁阱中捕获了一个正电子,持续数月。来自放射性钠-22的正电子通过冷钨减速,随后在真空中被电场和磁场约束。这使得可以详细研究反物质的量子性质。研究团队计划精确测量正电子的磁矩,并与先前测量的电子磁矩进行比较。标准模型预测两者的磁矩完全相反;任何差异都可能有助于解释宇宙在大爆炸后为何含有更多物质而非反物质。该阱还可能实现对单个正电子的无限期隔离。这项工作被视为对基本物质-反物质对称性的检验。
黑客新闻讨论了《科学美国人》关于物理学家在量子回旋加速器中囚禁单个正电子一个月的报道。评论者指出,该实验可能提高对正电子磁矩的精确测量,并与电子高度精确的磁矩值作比较。其他人解释研究人员如何通过测量图像电流/共振阻尼和自旋翻转来推断被囚禁的单个粒子。该帖还辩论了反物质的实用性与安全性:单个正电子释放的能量微乎其微,但生产有用的反物质成本极其高昂;正电子湮灭为伽马射线,而反质子可能更适合用于推进。其他评论涉及CERN的反物质运输、PET扫描中的正电子源,以及许多关于反物质伦理与湮灭的笑话。总体而言,该帖在对精密物理学的兴奋与对反物质能源应用的怀疑之间交织。

Hacker News
最新
|
过去
|
评论
|
提问
|
展示
|
招聘
|
提交
登录
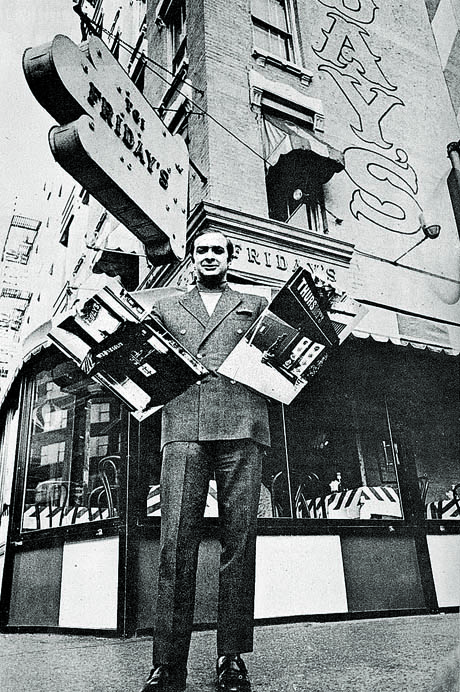
街上的鸡尾酒会:对 Alan Stillman 的访谈 (2010)
(
ediblegeography.com
)
12 分
由
NaOH
1 天前
|
隐藏
|
过去
|
收藏
|
1 条评论
help
newsicanuse
1 天前
[–]
虽然旧了,但读起来很愉快。感谢分享。
回复
考虑申请 YC 的 Winter 2027 批次!
申请开放至 11 月 2 日。
指南
|
常见问题
|
列表
|
API
|
安全
|
法律
|
申请 YC
|
联系
搜索: