本网站正在使用安全服务以保护自身免受在线攻击。您刚刚执行的操作触发了该安全解决方案。可能触发此拦截的操作包括提交特定词语或短语、SQL命令或格式错误的数据。
每日HackerNews RSS
一篇 HN 帖子讨论 Axios 报道:FAA 因“特殊情况”发布全国性停飞令。评论者推测原因,包括可能的雷达或电信中断,同时指出天气雷达似乎在线。有人引用国土安全部描述为电信中断。其他人拿 FAA 老旧系统、软盘以及最近的 Microsoft/Jensen 中断 joking;一名评论者认为老化基础设施或升级施工比网络攻击更可能。历史背景提到 9/11 后和 2023 年 1 月 NOTAM 中断后的类似全国性停飞;2024 年 CrowdStrike/Microsoft 事件影响了航空公司,但不是 FAA 停飞令。至少一名在 LGA 的旅客报告登机继续进行且没有更新。
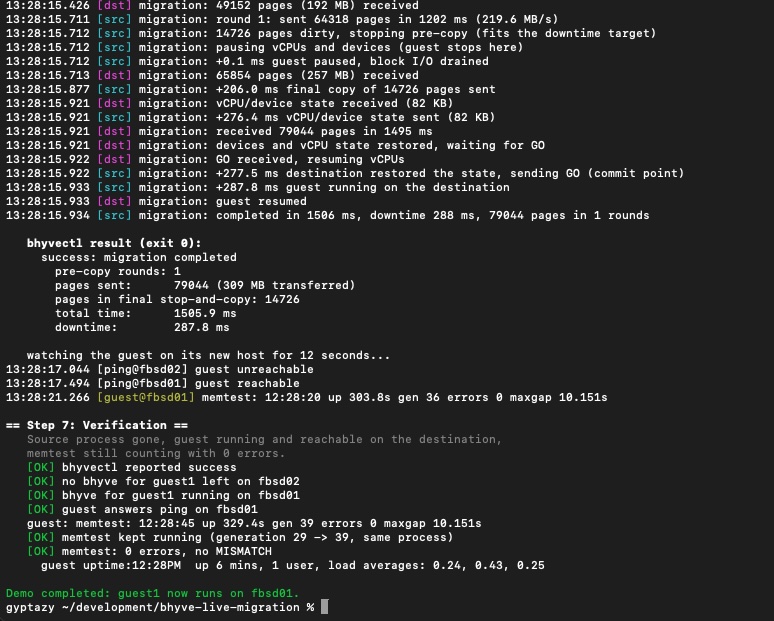 这是一个在 FreeBSD 15.1 上实现首个可用 bhyve 实时迁移的进行中 RFC。amd64 客户机可通过 TCP 在主机间迁移,仅最终停机拷贝阶段暂停。它基于实验性快照支持,增加内核脏页跟踪以及 bhyve/bhyvectl 中的迁移协议。迁移采用预拷贝:先发送已填充内存,然后反复发送脏页,随后暂停并发送最终脏页及快照状态;目标端验证几何配置、恢复状态,并仅在 GO 提交后启动。它支持多 vCPU 握手、内存一致性检查、磁盘写入验证以及已测试失败情形。一个缓慢脏化的 512 MiB 客户机停机时间约为 138–171 毫秒。上游化前的阻塞项包括:证明脏日志正确性、定义兼容性契约、加固传输/协议、明确提交/设备边界、规定存储/网络交接、构建自动化测试,以及将变更拆分为可审查的补丁。
Hacker News 讨论帖讨论了 FreeBSD 的 bhyve 虚拟机管理程序即将支持的实时迁移功能。一位最初的 Propolis 架构师的关键评论解释称,illumos 通过抽象化模拟设备状态而非暴露实现细节,与 FreeBSD 产生分歧,主要目的是减少未来的版本控制问题;两者相似但不可互换。用户们讨论 FreeBSD 的容器生态:Docker 原生不可用,但存在实验性的 Podman/OCI 支持以及 daemonless 等项目,而有些人则在 bhyve 下运行 Linux 虚拟机或使用 jails。其他人提到 DragonflyBSD 的活跃度、OpenBSD 的安全兴趣,以及用 FreeBSD/bhyve 替换 Proxmox。总体而言,该公告被视为 FreeBSD 虚拟化的重要一步,尽管评论也强调了生态系统差距和设计权衡。
访问被拒绝 访问被拒绝 您没有权限访问 "http://www.fly.faa.gov/adv/adv_otherdis?"。 参考编号 #18.20d62c17.1794605403.1f71602f https://errors.edgesuite.net/18.20d62c17.1794605403.1f71602f
微软中断给客户上了一堂关于依赖雷德蒙德的速成课 Microsoft outage gives customers a crash course in dependence on Redmond
2 天前
```
Hacker News 用户讨论了微软中断及其更广泛影响。许多人认为客户容忍低可靠性,因为中断是暂时的且切换提供商困难;其他人说云依赖使此类故障具有系统性。评论对比了本地部署可靠性与云权衡,强调了捆绑服务和专有协议造成的供应商锁定,并建议通过混沌测试提升韧性。一些人推测技术原因,包括连接池耗尽或仓促修复,而另一些人则为 Exchange 和 Active Directory 辩护。用户还批评了微软的市场支配力、决策者的激励机制以及中断持续多日。总体而言,该讨论强调云的便利性往往胜过可靠性担忧,且切换提供商的压力有限。
微软 Outlook、Teams 和 Copilot 的一次中断影响了企业、学校、法院及其他机构,迫使部分支持转向社交媒体,并让一些办公室员工实际上享受了“雪假”。作者认为,微软的裁员和对 AI 的依赖使此类故障更可能发生且更难修复,同时质疑是否会提供赔偿。这一事件凸显了对微软“劣化”服务的危险依赖;一些欧洲机构正在转向开源替代方案,部分原因是避免此类脆弱性。作者推迟讨论 Nvidia,并暗示微软还可能暴露出更多问题。
HN 帖子的评论讨论了 Microsoft 中断事件以及更广泛的对大型科技服务的依赖。有人认为 AI 可以帮助组织离开 Microsoft 和 Excel,将订阅费用转向开源替代方案。其他人反驳说,Excel 和 Office 深度集成,切换成本高,具有专有功能、兼容性需求、厂商支持和认证;LibreOffice 或 Google Workspace 等替代方案可能无法满足高级用户的需求。该讨论串还涉及自建邮箱的困难、集中化风险、单一故障点和不足的冗余/备份。多位评论者将责任归于企业决策、股东压力和锁定,而非仅技术本身,而其他人则看到竞争对手和开源的机会。总体而言,讨论凸显了便利性/锁定与韧性/独立性之间的紧张关系,且对轻松替代并无共识。
来自AIE Code Summit 2026的《No AI Slop Manifesto》认为,AI很强大,但当未经审查的输出在缺乏问责的情况下被传递时,它也有害。它将slop定义为低成本产出,却给他人带来高理解成本,其动因是压力、只会增加而非减少复杂度的工具,以及未经审查内容的累积。Slop会破坏有用的产品、可维护的系统和团队效率。该宣言重视结果而非产出、理解而非速度、人类思考而非模型初稿、更好的工作而非更轻松的工作、改进系统而非修补输出。签署者承诺负责任地使用AI:承担意图、品味与后果;披露AI生成的内容;按风险审查重要的内容;对slop给予友善反馈;自动化检查;并优化系统以引出意图与人类理解。他们指出,未经审查的输出并不总是坏的——vibe coding可以带来高杠杆——但当slop损害结果时它就有害。他们承认没人完全搞清楚,并邀请社区共同演进。核心信息:AI应让工作变得更好,而不仅是更轻松,同时保留人类判断。
HN 帖子讨论了《无 AI 垃圾:宣言》(220 分)。该宣言强调人类责任、尊严、增强、有影响力的成果,以及协作,而非原始 AI 代码生成。评论者争论“垃圾”是否意味着低投入产出、AI 是否让工作更快但可能质量更低、以及审查是否仍有必要。有人建议小而可审查的 PR、规格说明和证据报告;其他人指出大 PR 有时是必要的或可接受的。关于 AI 编程是否正在改进、人类是否是瓶颈、以及市场激励是否偏爱速度而非质量,存在分歧。几位评论者强调人类仍对交付的工作负责,而另一些人认为智能体工作流将取代以人类为中心的审查。总体而言,该帖显示了混合反应:支持有纪律的 AI 使用、担忧未经审查/生成的冗余,以及对未来软件实践的不确定性。
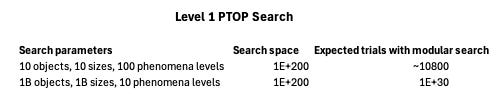 技术进步可被理解为在巨大的“技术空间”中搜索现象、对象与属性的各种可能组合。由于可能的技术数量天文般巨大,盲目搜索不可行;可行性来自信息(它缩小可能性范围)与模块化(它锁定部分解决方案)。作者提出了PTOP模型,其中现象由具有属性的对象触发,从而可以模拟技术搜索。简单版本表明,模块化的逐步搜索使巨大的空间变得可管理,而科学知识则排除不可能的设计。更复杂的版本增加了多个输入对象、替代现象、连续性能值以及并行现象。这些增加捕捉了现实世界的动态,如性能调优、设计权衡以及优化多个目标的困难。总体而言,本文认为新技术的出现并非一次性猜出完整设计,而是通过积累信息并迭代地改进模块化解决方案。
“Technology as a Search Problem”的Hacker News讨论将技术进步描述为依赖求解挑战:新技术需要先前技术,形成通过偶然或研发发现的图。评论者将其与SAT求解比较,并指出历史偶然性,如1850年代工业化,暗示达到基础技术涉及大量运气,而此后进展变得更加不可避免。其他评论提到游戏科技树,并认为技术是科学的子集。
作者发现 mataroa.site 是其个人博客的未经授权克隆站。它复用过时内容,破坏链接,并重新发布带有其真实 URL 水印的被盗图片。克隆站包含 Cloudflare 脚本和一个指向网站克隆工具的隐藏链接。作者怀疑这是广告/SEO 诈骗,可能与 mitgo.com 有关,但看不到明确动机。向 Namecheap 和 Cloudflare 提交的滥用举报无效,DMCA 行动似乎不切实际。读者被警告,mataroa.site 与作者或 mataroa 无关,未来可能变得恶意。
有人正在冒充托管在 mataroa.blog 的博客,引发了 Hacker News 讨论。评论者推测动机包括 SEO 收益、社会工程,以及用克隆博客作为身份证明的朝鲜求职方案。用户还批评 Cloudflare 的滥用举报流程,称表单空白或无法访问,而一名评论者指出企业滥用系统常常避免人工接触。其他人开玩笑说该博客似乎经常出现在 HN 首页,尽管样本量很小。一名评论者建议被描述为 HN 原生的 Cloudflare CEO 可以帮忙。
访问《自然》及另外54种《自然》组合期刊 获取Nature+,我们最具性价比的在线订阅 $39.99 / 30天,随时取消 了解更多 订阅本期刊 接收51期印刷版及在线访问权限 每年$199.00,每期仅$3.90 了解更多 租借或购买本文 价格因文章类型而异 了解更多 价格可能需缴纳当地税费,结账时计算
Hacker News 上的一篇帖子讨论了一篇 Nature 论文,该论文将 Granzyme K 鉴定为一种驱动组织衰老且不触发炎症的蛋白质。评论者辩论极端长寿是否值得追求。一些人认为健康衰老值得,理由是好奇心和生活质量;其他人则担心社会停滞、老人统治、资源压力,以及衰老是否可能被逐步逆转。用户还指出生活方式因素和基因会影响衰老,而其他人质疑小鼠研究如何转化为人体应用。其他评论涉及实验室小鼠癌症、进化、财富不平等和心理健康。该帖子将科学讨论与对延寿的哲学和社会关切混在一起。
 据报道,价值1140万美元的六托盘英伟达硬件在奥克兰至沃斯堡的运输途中失踪。一辆卡车于8月29日取货,经多次长时间停留后在圣贝纳迪诺县失联。奥克兰警方正在调查2026年9月13日报告的重大盗窃案,但尚未确认价值、商品、货主、承运商、司机或任何追回及逮捕。该车辆据称印有某食品公司的标志。此事发生之际,据报道有近1.11亿美元的数据中心货运被盗,以及一起涉及所谓被劫持卡车身份的1200万美元货物盗窃案,但当局尚未将它们关联。此前北加州与英伟达相关的盗窃案也未被关联。此案凸显了承运商验证、货物流通可见性及沟通的重要性。
据报道,一批价值1140万美元的Nvidia硬件在加州与德州之间失踪,引发Hacker News关于货运盗窃和物流欺诈的讨论。评论者指出高价值电子产品是常见目标,盗窃有时涉及内部消息、伪造取货文件或司机同谋。一些人讨论了摄像头、追踪器和更严格链路保管等预防措施,而另一些人认为低成本运输和保险可使部分损失在经济上可承受。用户还估算该批货规模约为两台高端数据中心机架或数十个GPU。还有人猜测黑市转售,特别是销往中国,但未提供证据。更宽泛的题外话涉及食品欺诈、保险、出口管制和流行文化中的抢劫梗。总体上,该帖把这起事件同时视为严重物流犯罪和常规高价值运输风险的案例。