 Sumi 是一个极简、无类优先的 CSS 框架,开箱即用样式化语义 HTML,仅在特定布局或变体时使用类。它以单个文件发布(gzipped 后 6.7 KB),无 JavaScript 或依赖,并包含跟随系统偏好的浅色/深色模式,也可通过 `data-theme` 强制设置。每个设计令牌都是 CSS 自定义属性,元素样式使用 `:where()`,因此覆盖时无需 `!important`。它提供可访问的焦点环、ARIA 状态和减少动效支持。它为标题、表单、表格、卡片、手风琴、模态框和导航等常见元素设置样式,并提供容器、网格、按钮、排版和组件的工具类。本地或通过 CDN 链接 `sumi.min.css`,然后自定义令牌。支持现代浏览器。
每日HackerNews RSS
Sumi.css 是一个发布在 Hacker News 上的新极简/无类 CSS 框架。评论者提到 PicoCSS 已弃用,并推荐 Nimble.css、sakura、Blades、Neat CSS、Oat 和 “No Class” 等替代方案。一些人称赞 Sumi 外观干净、可简单直接应用样式,而另一些人批评 Blades 的网站质量和 Pico 的品牌。讨论涵盖无类 CSS 的使用场景,例如简单静态页面和非技术编辑者,以及将链接样式化为按钮的无障碍担忧。还有人怀疑在 AI 背景下是否仍需要小型框架,少数评论提到 AI 风格的样式。总体而言,Sumi.css 加入了拥挤的轻量级 CSS 选项领域。
订阅拉取请求和 webhook 投递延迟的更新,可通过电子邮件和/或短信接收。事件更新时会发送电子邮件提醒;GitHub 创建或解决事件时会发送短信提醒。短信在许多国家/地区可用,但需要输入并验证手机号码(使用一次性验证码)。用户也可以仅使用电子邮件订阅。
PyPI 上的 LiteLLM 1.107.0 是一个被篡改的发布版本,包含凭证窃取器和远程代码执行后门。全部七个 wheel 包都安装了三个文件——cook.pth、cook.py 和 sitecustomize.py——到 site-packages 中,Python 在启动时执行其中两个,影响任何 Python 进程。上游 GitHub 源码中没有这些文件,PyPI 后来移除了该发布版本;1.106.2 版本和 rc 版本是干净的。 恶意的源码分发包在 maturin 中添加了 `data = "cook"`,将 cook/ 文件夹复制到 wheel 包中。sdist 其余部分与一个后续提交匹配,仅做了版本和依赖编辑。wheel 包看起来由 BerriAI 的正常流水线构建,但没有公开的 GitHub Actions 运行创建它们。 cook.pth 导入 cook.py,窃取 SSH、云、CI/CD、AI、浏览器和 LiteLLM 凭证,加密后发送到 www.litellm.dev。sitecustomize.py 运行一个分离的每小时守护进程,重新执行窃取器并运行从攻击者控制的服务器下载的代码。攻击者的 GitHub 账户后来被删除,仅先前受感染的主机仍处于风险中。
Hacker News 讨论了 PyPI 上 LiteLLM 1.107.0 被攻陷的问题,据报道该版本安装了凭证窃取器和后门。恶意 wheel 文件似乎来自 BerriAI 私有发布流水线中被攻击者修改的源码,可能使用了在日志中捕获的被泄露维护者/GitHub OAuth 令牌。用户被建议固定到被攻陷前的版本。LiteLLM 维护者表示事件已得到控制,并描述了涉及 Claude Code 令牌泄露的多步攻击。评论者讨论了防御措施:沙箱、通过代理注入凭证、依赖冷却、版本固定,以及在先前事件后放弃 LiteLLM。一些人建议使用基于 Go 的代理或自定义实现,而另一些人强调没有任何单一工具能消除供应链风险。讨论还包含对认证疲劳、开源安全和包管理器默认设置的更广泛抱怨。总体而言,该事件重新引发了人们对依赖信任和发布流水线安全的担忧。
C++ 的 future 相关设施共享一个共同的底层“源”,该源产生值或异常。这个简化的源支持设置值或异常一次、等待其被设置,以及获取结果或重新抛出异常。它使用判别符、用于值或异常的联合体、互斥量和条件变量。设置操作检查源为空,存储结果,并通知等待者。等待操作阻塞直到源变为非空。获取先等待、检查有效性,然后要么重新抛出存储的异常,要么返回值;consume 将其移出并标记为已消费,而 get 返回常量引用。其他标准库抽象构建于该源之上。
关于 Raymond Chen 的 “C++ futures part 1: The mental model” 的 Hacker News 讨论探讨了 C++ 基于任务的并发抽象,例如 std::future 和 std::promise。评论者区分了库 futures 与语言 coroutines,指出 coroutines 依赖编译器/运行时支持,而 futures 是线程之上的更高级抽象。一些人批评 C++ async 复杂、成本高或很少使用,并建议 executors 可能取代它;另一些人捍卫其可移植性和清晰性。讨论还涉及实现细节,包括条件变量与 atomics/futexes 的对比,以及 coroutine 状态是否需要堆分配。总体上,它涵盖了 C++ 并发的概念与实践方面。
启用 JavaScript 和 cookies 以继续
OpenAI:使用 AI 智能体在生物数据中发现新的线索 Using thousands of AI agents to uncover new leads in biological data
18 天前
启用 JavaScript 和 Cookies 以继续
对不起。
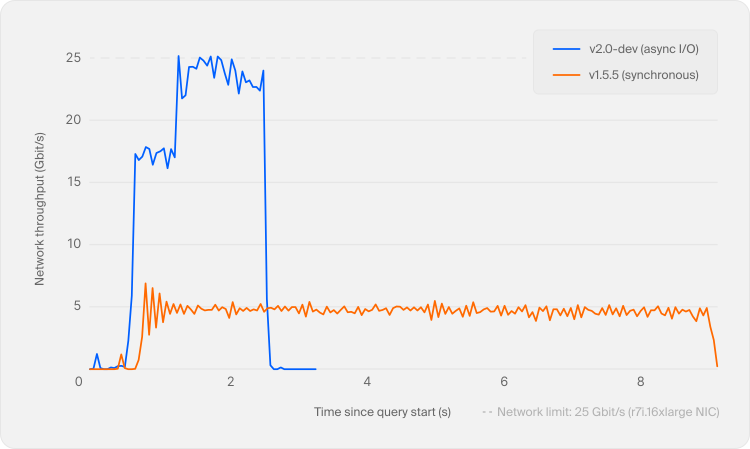 DuckDB 2.0.0 LTS “Cinnamon Teal” 是自 1.5 以来包含近 20,000 次提交的重大功能版本。亮点包括完善的 Quack 客户端-服务器协议、CONNECT 语句、Parquet/CSV 的异步 I/O、一流的 shredded VARIANT 类型、CLI 代理模式、默认的基于 PEG 的 SQL 解析器、重新设计的 C API v2 和自定义扩展仓库,以及 DuckLake 1.1、Iceberg/Delta 改进、触发器和 SQL 方言新增。它还移除了 ICU、要求 C++17,并弃用单箭头 lambda、amalgamation 以及 macOS x86_64 支持。破坏性变更包括一种旧版 2.0 无法读取的新存储格式;现有文件仍然兼容。建议测试后升级,预计 11 月发布补丁版本。支持:2.0 LTS 至 2027 年 10 月;1.4 至 2026 年 11 月;1.5 延长至 2027 年 3 月。
对不起。
修补地球 Patch the Planet
18 天前
``` ```
Hacker News 列出一个重复提交,标题为“[dupe] Patch the Planet”,链接指向 patchtheplanet.org,获得 31 点和 6 条评论。评论者指向一篇 OpenAI 协调披露博客文章和相关 HN 帖子。一些评论者质疑该帖的相关性,或称其为广告或垃圾信息,而另一人将其描述为愤世嫉俗的“制造问题、卖解决方案、获利”模式。页面还包含一个 YC Winter 2027 申请通知。
启用 JavaScript 和 Cookie 以继续
对不起。
Wiz Research 披露了 PHP 核心中的严重内存安全漏洞,统称为 PHP2Shell,影响自 5.4 以来几乎所有 PHP 版本。这些漏洞涉及致命错误处理,可能在请求间留下损坏状态,从而实现未经身份验证的远程代码执行以及敏感进程内存(如密码、令牌和密钥)的泄露。由于 PHP 支撑着大部分 Web,包括 WordPress、Drupal 和 Joomla,即使应用代码安全,风险也广泛存在。Wiz 在这些平台上演示了远程代码执行以及无需远程代码执行的内存泄露。PHP 于 2026 年 10 月 21 日发布了补丁,修复了核心问题及其变体。前沿 AI 模型帮助发现并利用了这些存在数十年的漏洞,表明 AI 可以让复杂漏洞的利用变得切实可行。建议立即打补丁;无法更新者可采用缓解措施。这些问题被归入两个 CVE,严重性最高达 CVSS 9.2。
对不起。