 布隆过滤器是紧凑的概率型结构,用于集合成员查询,回答“肯定不在”或“可能在”,帮助 Bluesky 避免数百万次数据库查询。传统过滤器使用位数组和 k 个哈希;双重哈希(Kirsch-Mitzenmacher)降低哈希成本。Bluesky 将带互斥锁的双重哈希库替换为 atomic-bloom,将部署时间从 90 分钟缩短到 15 分钟。随后他们探索了 Lu 等人提出的单哈希布隆过滤器(gloom):将数组分割为 k 个两两互质的分区,从一个哈希推导位置,并检查比特位。额外优化包括 64 字节缓存对齐块、用乘法代替取模进行块选择,以及用 ShardedAtomicFilter 减少跨核争用。这些过滤器仍被 Bluesky 后端及 jetstream 等服务使用。
每日HackerNews RSS
Hacker News 帖子讨论了一篇关于单哈希布隆过滤器的文章。评论者辩论哈希策略:有人说使用 2 的幂大小表并混合哈希位,无需完全独立的哈希即可提供额外索引,而其他人指出单哈希方案可能在技术上更好,但引发对分区、占用不均和碰撞的担忧。讨论涵盖分块与分区设计、缓存行大小的块、互质分区,以及速度、并发、SIMD 查询和空间效率之间的权衡;分块过滤器可能比 bumped ribbon retrieval 大约大 50%。参与者还提到部分哈希位重叠、独立哈希成本以及 Gnutella 路由等先前用法。未决问题包括与分块和二元 fuse 过滤器的基准测试以及过滤器合并支持。总体而言,帖子围绕在管理假阳性和空间权衡的同时,为性能优化布隆过滤器哈希与布局展开。
 邻居兴奋地告诉作者,化学诺贝尔奖授予了Kagan和Soai,以表彰他们在同手性方面的研究。作者并非化学家,她了解到所有生命的分子都是左手性的,而实验室反应通常会生成两种手性分子。两位获奖者的工作表明,对一种手性微小的初始偏差可通过重复反应被放大,直到只有左手性分子占主导。作者看到了与物理学的相似之处:尽管物质与反物质被等量创造,宇宙仍主要由物质构成,因为微小偏差传播并累积。她将此与自己的“小步”哲学联系起来:小而重复的努力会累积。最后,她凯旋般地、快乐地走着。
Hacker News 列出了来自 lastwordonnothing.com 的《My Neighbor, Me, and a Grand Principle》,由 royalroad 发布,获得 26 点和 5 条评论。评论者称赞其写作的美与人性。一位评论者想知道作者是顺时针还是逆时针行走;另一位回复说,选择一个方向会把她的鞋穿得不均匀。
 Agentic coding 让代码像黏土一样可塑,而非冷硬的石头,大幅降低变更成本。开发者能快速建模粗略想法,迭代重塑并细化细节——真实可运行的软件胜过任何规划。但人类判断对品味、架构和防止输出混乱的护栏仍不可或缺。两种新兴工作流印证了这一点:工匠在快速反馈循环中持续判断,每次迭代塑造出"对味"的功能;工厂为可重复任务构建规范、生成器与验证器流水线,将判断前置嵌入上游。这两种方式在个人与大规模团队工作中互为补充。核心仍在于为每个问题选择正确的方法。
抱歉。
 作者购买了打折的三星 Q990D 音响条,但发现其前置声场太窄。三星发布 Music Studio 7 扬声器后,他们使用 Q-Symphony 同时运行音响条和两个 Studio 7。设置需要 Wi-Fi;DFS 信道会破坏 Music Studio 7 的连接,且 Q-Symphony 即使使用 HDMI eARC 也强制使用无线。他们最终将 Studio 7 用作前置,音响条用作中置。他们发现回声,因为电视扬声器相比无线系统略有延迟。三星将 Q-Symphony 中禁用电视扬声器限制在 2026 年及更新电视上,但作者找到了隐藏的服务菜单变通方法:将最大音量设为 0 只会静音电视扬声器,同时其他音频正常工作。总体来说,该设置现在无回声运行,但 Q-Symphony 仍不透明。
对不起。
软件开发已经从工程人才稀缺转向借助 AI 低成本构建,但产品仍困在 AI 之前的模式中。在 Claude Code 这类工具出现之前,稀缺迫使人们做 MVP、单用途工具和复制品类领导者。现在代码便宜而运行 AI 昂贵,但旧教条仍在:创始人做“X for Y”式克隆,老牌厂商输出组织架构,采购偏好熟悉的品类。这种滞后类似工厂缓慢采用电力——收益需要重新设计工作流程,而不仅是更换工具。未来的赢家不会是 AI 加强版的 GitHub 或 Salesforce,而是从第一性原理出发、不沿用旧模型重新思考协作与 CRM 的产品。企业也会更多地进行捆绑,聚合产品与客户关系,而金融公司可能会追随软件行业新的 token 成本路线。优势属于从未学会配给的构建者。
对不起。
智能体监控 Agentic Monitoring
19 天前
AI 代理可以通过持续、精准且低成本地监控系统,显著改善软件运维。受 Anthropic 面向组件的“superfan”代理启发,作者认为监控已适合转向代理模式:代理能检查代码和遥测数据、检测细微回归,并比传统告警更好地调查发布等变更点。一个原型将提出监控规格的代理与确定性执行及代理调查相结合,实现了高精度和低延迟,同时降低了 token 使用。代理可提供 7×24 覆盖、并行调查、更快分析和低成本扩展——可能以约每天 100 美元监控整个机群。它们还能提出性能优化建议,并在有护栏的情况下最终修复事件。这形成良性循环:编码代理交付更多,监控代理支持更多,从而让人类专注于更高层次的工作。作者结论是,代理式监控正变得不可或缺,早期采用具有优势。
关于“Agentic Monitoring”的Hacker News讨论,中心议题是LLM代理能否有效监控海量运维数据。评论者指出,原始日志和指标规模庞大且难以关联,使得简单的代理分析成本高昂且低效。建议的方法包括:让代理执行查询而非检查原始数据;将传统脚本或经典机器学习用于大规模检测,代理用于报告或修复;以及构建让代理定义监控规范的工具链。示例包括在LLM分析前过滤日志,以及将现有可观测性工具作为代理工具使用。一些人预期监控平台将集成AI,而怀疑者则指出成本和复杂度。
Diablo 2 Survivors
19 天前
Hacker News 的一个帖子讨论了 Diablo 2 Survivors,一款 vibe-coded 的重制/混搭游戏。评论者称 AI 生成的游戏正变得越来越多,使得内容难以消化,并削弱了如画面质量这类旧有质量信号,因此玩家可能因为其打磨程度和细节关注度不明确而跳过它们。其他人将此与更广泛的内容饱和相比较,并辩论 AI 是否会减少共同体验。有些人报告称该游戏出人意料地可玩且有趣几小时,虽然与原版 Diablo II 不可相比,提到 Barbarian Frenzy/Whirlwind 和 Hammerdin 等配装清理各幕。其他主题包括 AI 促成小的创意细节、对独立开发者市场可见性的担忧,以及对互联网分裂的猜测。一位评论者将其斥为“slop”。总体而言,该帖子将这款游戏视为快速 AI 时代游戏创作和混合玩家反应的一个例子。
 OpenBSD 8.0 采用 Clang/LLVM 22 作为基础编译器,sparc64 也已改用 Clang。图形支持方面,DRM 更新至 Linux 6.18.53,包含 Intel Arc A 系列显卡,amd64 KVA 提升至 512G 以支持更大的 VRAM 映射。虚拟化改进:vmm/vmd 支持最多 64 个 VCPU 的 SMP 客户机。新增硬件支持:qwz(4) 支持 Qualcomm WCN7850 Wi-Fi,sambat(4) 支持 Samsung Galaxy Book4 Edge 的电池监测。交换空间加密借助 AES CPU 指令加速,arm64 和 riscv64 板卡可使用心跳 LED 指示负载。httpd(8) 新增自定义响应头和基于头的过滤。作者还完成了他们的第一个 OpenSSH 提交。这些改进共同凸显了 OpenBSD 8.0 在工具链、驱动、安全性和可用性方面的广泛提升。
抱歉。
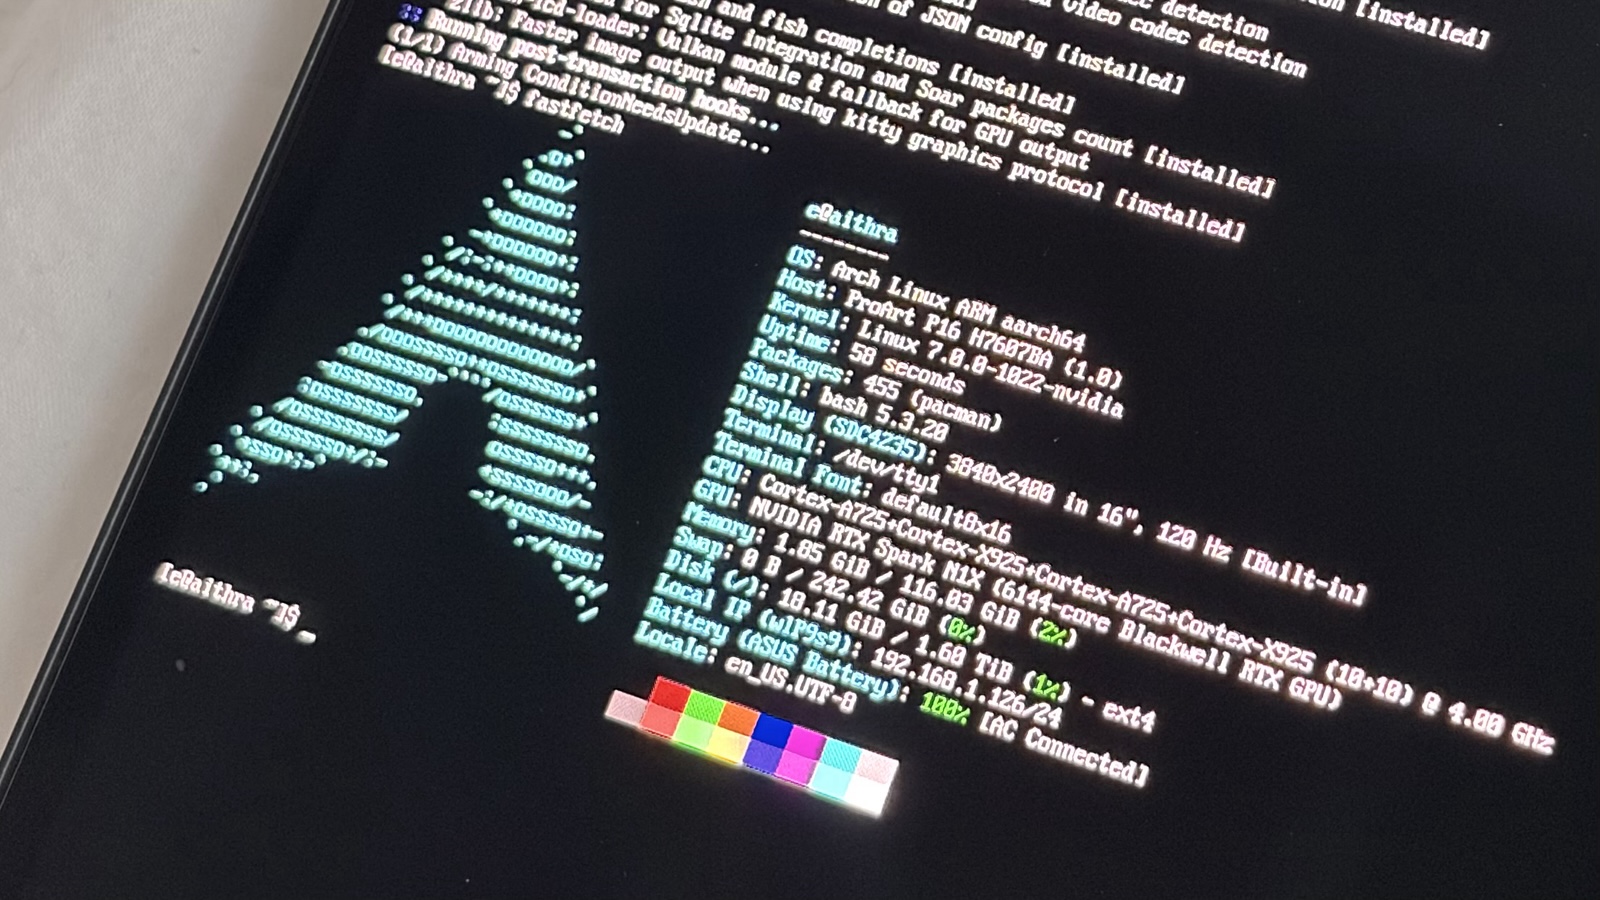 作者在仅官方支持 Windows 的 128 GB ASUS ProArt P16 上安装了 Arch Linux ARM。他们通过 NVIDIA、ASUS 固件、ACPI、键盘和音频支持修补/扩展了 Archinstall,生成了可启动 USB。CPU 7-Zip 结果与 Windows 相当,在 20 线程时略占优势。与 Windows 的拆分内存不同,Linux 将 116 GiB 报告为同一内存池中的系统 RAM 和 CUDA 内存。他们通过 vLLM 运行了 Qwen3.8-Flash-Next-FP4-Local,为模型/KV 缓存分配了约 90 GiB;任务正确完成,批处理推理合并输出为 86.6 tokens/s,并在 150 个请求间稳定循环 10 分钟。总体而言,该设置实现了基于统一内存和开放权重模型的本地 AI 实验。
Hacker News 用户讨论一篇关于在 RTX Spark 笔记本电脑上安装 Linux 的博客文章,因为作者不想使用 Microsoft 账户。评论者质疑这台 6000 美元笔记本电脑的价值,援引迷你电脑、MacBook、AMD/Strix Halo 系统和工作站等替代方案,同时指出 Windows on ARM 的兼容性和性能问题。其他人争论内存短缺和即将到来的晶圆厂产能,认为高内存成本可能推动软件走向更高效率。开发者提到内存受限的企业机器,并报告显著的优化收益。许多人批评 Microsoft 的登录体验、隐私问题、OneDrive 默认设置和广告,尽管有些人建议本地账户的变通方法。总体而言,该讨论串混合了硬件价值辩论、本地 AI 使用场景,以及对 Microsoft 账户要求和 Windows 冗余的不满。
ROME 攻击通过恶意 Python 模块直接在 GPU 内存中对权重进行小范围、有针对性的编辑来破坏 AI 模型,同时使磁盘、文件、套接字和进程看起来正常。由于 Python 协调 GPU 工作,且代码可通过导入、启动文件、模型加载或运行时字符串进入,以 CPU 为中心的 EDR/ADR 工具可能错过该攻击。Stealthium 通过将 CUDA 内核启动与 Python 调用栈关联来检测它:ROME 会产生额外内核和异常调用方(如校准代码),而干净运行不会。Stealthium 还监控 Python 导入以及 exec/eval 活动。正在进行的研究通过记录就地张量写入及其 Python 调用栈,增加框架级可见性,从而区分合法的模型加载与后续的权重编辑。由此产生的信号将一次变异关联到受影响的张量、代码路径、进程和运行时上下文,帮助响应者在磁盘字节未变化时识别模型篡改。
对不起。