 疑似网络攻击扰乱了比利时、瑞典、卢森堡和爱尔兰的超市冷藏柜和冷冻柜,导致食物变质和门店关闭。约40家比利时和卢森堡的Delhaize门店受到影响,同时瑞典的几家ICA和Coop门店以及爱尔兰的13家SuperValu门店也受到影响。一家瑞典ICA门店报告冷冻柜温度被设置为50°C,可能有数百万欧元的食物被丢弃。Delhaize表示,一起计算机事件影响了40家门店,其中一家分店估计损失10万欧元。Carrefour表示,15家比利时门店受到影响,但保持营业。ICA表示,只有其中央网络之外的少数门店受到影响,而Coop表示,800家瑞典门店中有7家受到影响,局势已得到控制。攻击者身份不明;比利时和瑞典的网络机构正在监测。该事件发生在上个月法国超市遭受类似攻击之后。
每日HackerNews RSS
黑客新闻
最新
|
过去
|
评论
|
提问
|
展示
|
招聘
|
提交
登录
比利时和瑞典的超市冰柜疑似遭受网络攻击
(
bbc.com
)
108 分
由
xqcgrek2
1 天前
|
隐藏
|
过去
|
收藏
|
1 条评论
帮助
dang
1 天前
[–]
评论已移动到
https://news.ycombinator.com/item?id=50335615
,目前在首页。
回复
指南
|
常见问题
|
列表
|
API
|
安全
|
法律
|
申请 YC
|
联系
搜索:
这一组1984年、1994年和2004年的杂志扫描摘选突出了个人电脑的营销与使用方式:它被呈现并体验为家庭生活的控制器、社交与商业工具,以及娱乐来源。Smarthome、CompuServe、Filevision、Mind Prober、Kontact、Type ’N Talk等产品和PC软件许诺便利、沟通、创意与陪伴,但评测与后续报道也指出它们存在说明混淆、兼容性有限、缺陷、学习曲线陡峭,以及广告与现实之间的差距。游戏与模拟提供了商业或社交世界,而早期在线服务则混杂了聊天、身份扮演和按小时计费。机器人幻想从家庭宠物延伸到AIBO。后续报道显示,个人电脑已进入大众市场,但买家仍需要安装帮助。这些摘选具有说明性,而非代表性。总体而言,这些摘录显示电脑有用、有时令人愉悦、常不完美,且日益具有社交性。
一个Hacker News帖子链接到一篇文章,展示旧电脑杂志(1984–2004)中的未来主义广告和概念。评论者反思过去科技媒体的乐观基调,并争论为什么现代技术感觉不那么鼓舞人心。一些人指责企业控制、财富集中和以注意力为驱动的商业模式,用利润提取取代了赋予用户权力的愿景。其他人反驳说,技术已经大幅提高了全球生活水平,开源工具、大语言模型和爱好者黑客仍然可及。讨论还涉及现代监控、规模化、单一文化、出生率以及扫描杂志图像质量差。总体而言,该帖将复古技术乐观主义与对当今企业主导、不平等和过度中介的科技格局的担忧进行对比。
 Hacker News 首页包含 AI、开发者工具、硬件、科学与安全新闻的混合内容。亮点包括:Postman 有争议的 AI 插件自动安装与数据共享担忧;关于 Qwen 模型权重解读的主张及其反驳;Nvidia 固件拖慢 Linux 推理;Fujifilm 扩大磁带生产用于 AI 归档;Safari 自适应深色模式;C++26 遭到反对;汽车导航越狱;开源夹爪机器人;PostgreSQL 内部机制;Figma-fluent 编辑模型;以及 AI 侦探游戏。其他条目涵盖结直肠癌遗传学、火星构造活动、剪贴画历史、生成式 AI 基础、风险/欺诈平台、职位发布和 Windows 11 修复。总体而言,AI 与开发者工具及基础设施共同主导讨论。
一位 Hacker News 用户分享了 “HackerHack”,被描述为 HackerBooks 但针对 HN 上发布的帖子。该投稿获得了 182 分和 25 条评论。讨论很多是幽默且元评论性质的,用户提出递归聚合器概念,指出该项目本质上复制了 Hacker News,并开玩笑说聚合一切最终就是 Hacker News。一些评论者称赞其忠实的设计和无 AI,而另一些人则将其视为讽刺或艺术。总体而言,它引发了关于聚合器递归和 HN 自身性质的轻松辩论。
本网站收集 27 种架构的 Linux 系统调用表,包括内核版本 3.3 至 7.3 的系统调用号、参数、寄存器和调用约定。每个架构的表可作为 JSON 获取(例如 /x64/syscalls.json),并记录系统调用的新增或移除时间。数据从内核源码提取,包括系统调用表和 SYSCALL_DEFINE 宏,描述则来自 Linux man 手册页和 liburing。已移除的系统调用仍可见,API 提供按版本查询和差异对比。
Hacker News 的帖子宣布更新了 Linux syscall 网站和 API(syscall.sh),新增架构、内核选择、描述和移动端改进。评论者讨论 syscall 细节:在 x86_64 上 syscall 号在 eax 中;syscall 号因 ABI 独立分配而因架构不同,尽管内核 API 通过 libc 可移植。网站数据直接来自内核源码并每周更新。其他话题包括使用编译器命令验证常量、过时或变体 syscall,如 pipe/pipe2 和 open/openat,以及 io_uring 作为许多 I/O 相关调用的现代替代。有人争论相似 syscall 是否应算作不同,指出很多是家族变体或过时但为兼容性仍受支持。作者可能会发布 CLI 工具。总体而言,帖子涵盖 syscall 参考工具和 Linux syscall ABI 演进。
中国2026年10月16日第48号公告拟将40项技术——人工智能23项、生物医学5项、光伏12项——加入出口目录,其中14项禁止出口、26项限制出口。目录调整为草案,征求意见截至2026年11月15日,但临时的出口前登记要求已生效,包括在途出口。在人工智能领域,前沿模型的权重、检查点、源代码、架构及优化诀窍,在模型满足以下任一条件时受限:训练算力至少10^26 FLOPs、参数至少2万亿,或按公开排名/使用量位列全球前十。智能体规划、多智能体协调、工具使用及类似技术在超过阈值时受限;用于关键基础设施、国防或核心政府用途的高性能智能体被禁止。商务部区分服务消费与托管:API、应用、网页、SaaS及轻量端侧使用不构成出口,而境外本地部署受管控;中国公司自有海外云可能适用自动许可。所有权转让、境外许可或控制权变更可触发登记,使跨国企业在关联公司间共享代码或模型时面临风险。组织应盘点中国来源的人工智能资产,核实供应商的登记/许可,审查跨境技术流动,并在截止日期前准备意见。
Hacker News帖子讨论中国新的前沿AI出口管制。评论者指出,公告称中国支持开源AI,对某些出口实行自动许可,不对已进入公有领域的技术进行管制,但仍允许限制敏感能力。争论焦点是这究竟是真正的开放还是战略限制,有人认为行动比修辞更重要。用户区分开放权重与开源模型,并讨论信任、潜在后门以及本地模型是否更安全。其他人分析地缘政治动机:中国可能利用开放权重建立软实力、向美国AI公司施压并减少对外依赖,同时保留顶级模型供国内使用。有人怀疑开放权重是否真正提供透明度或安全性,并担心美中可能协调AI防扩散,限制全球访问。
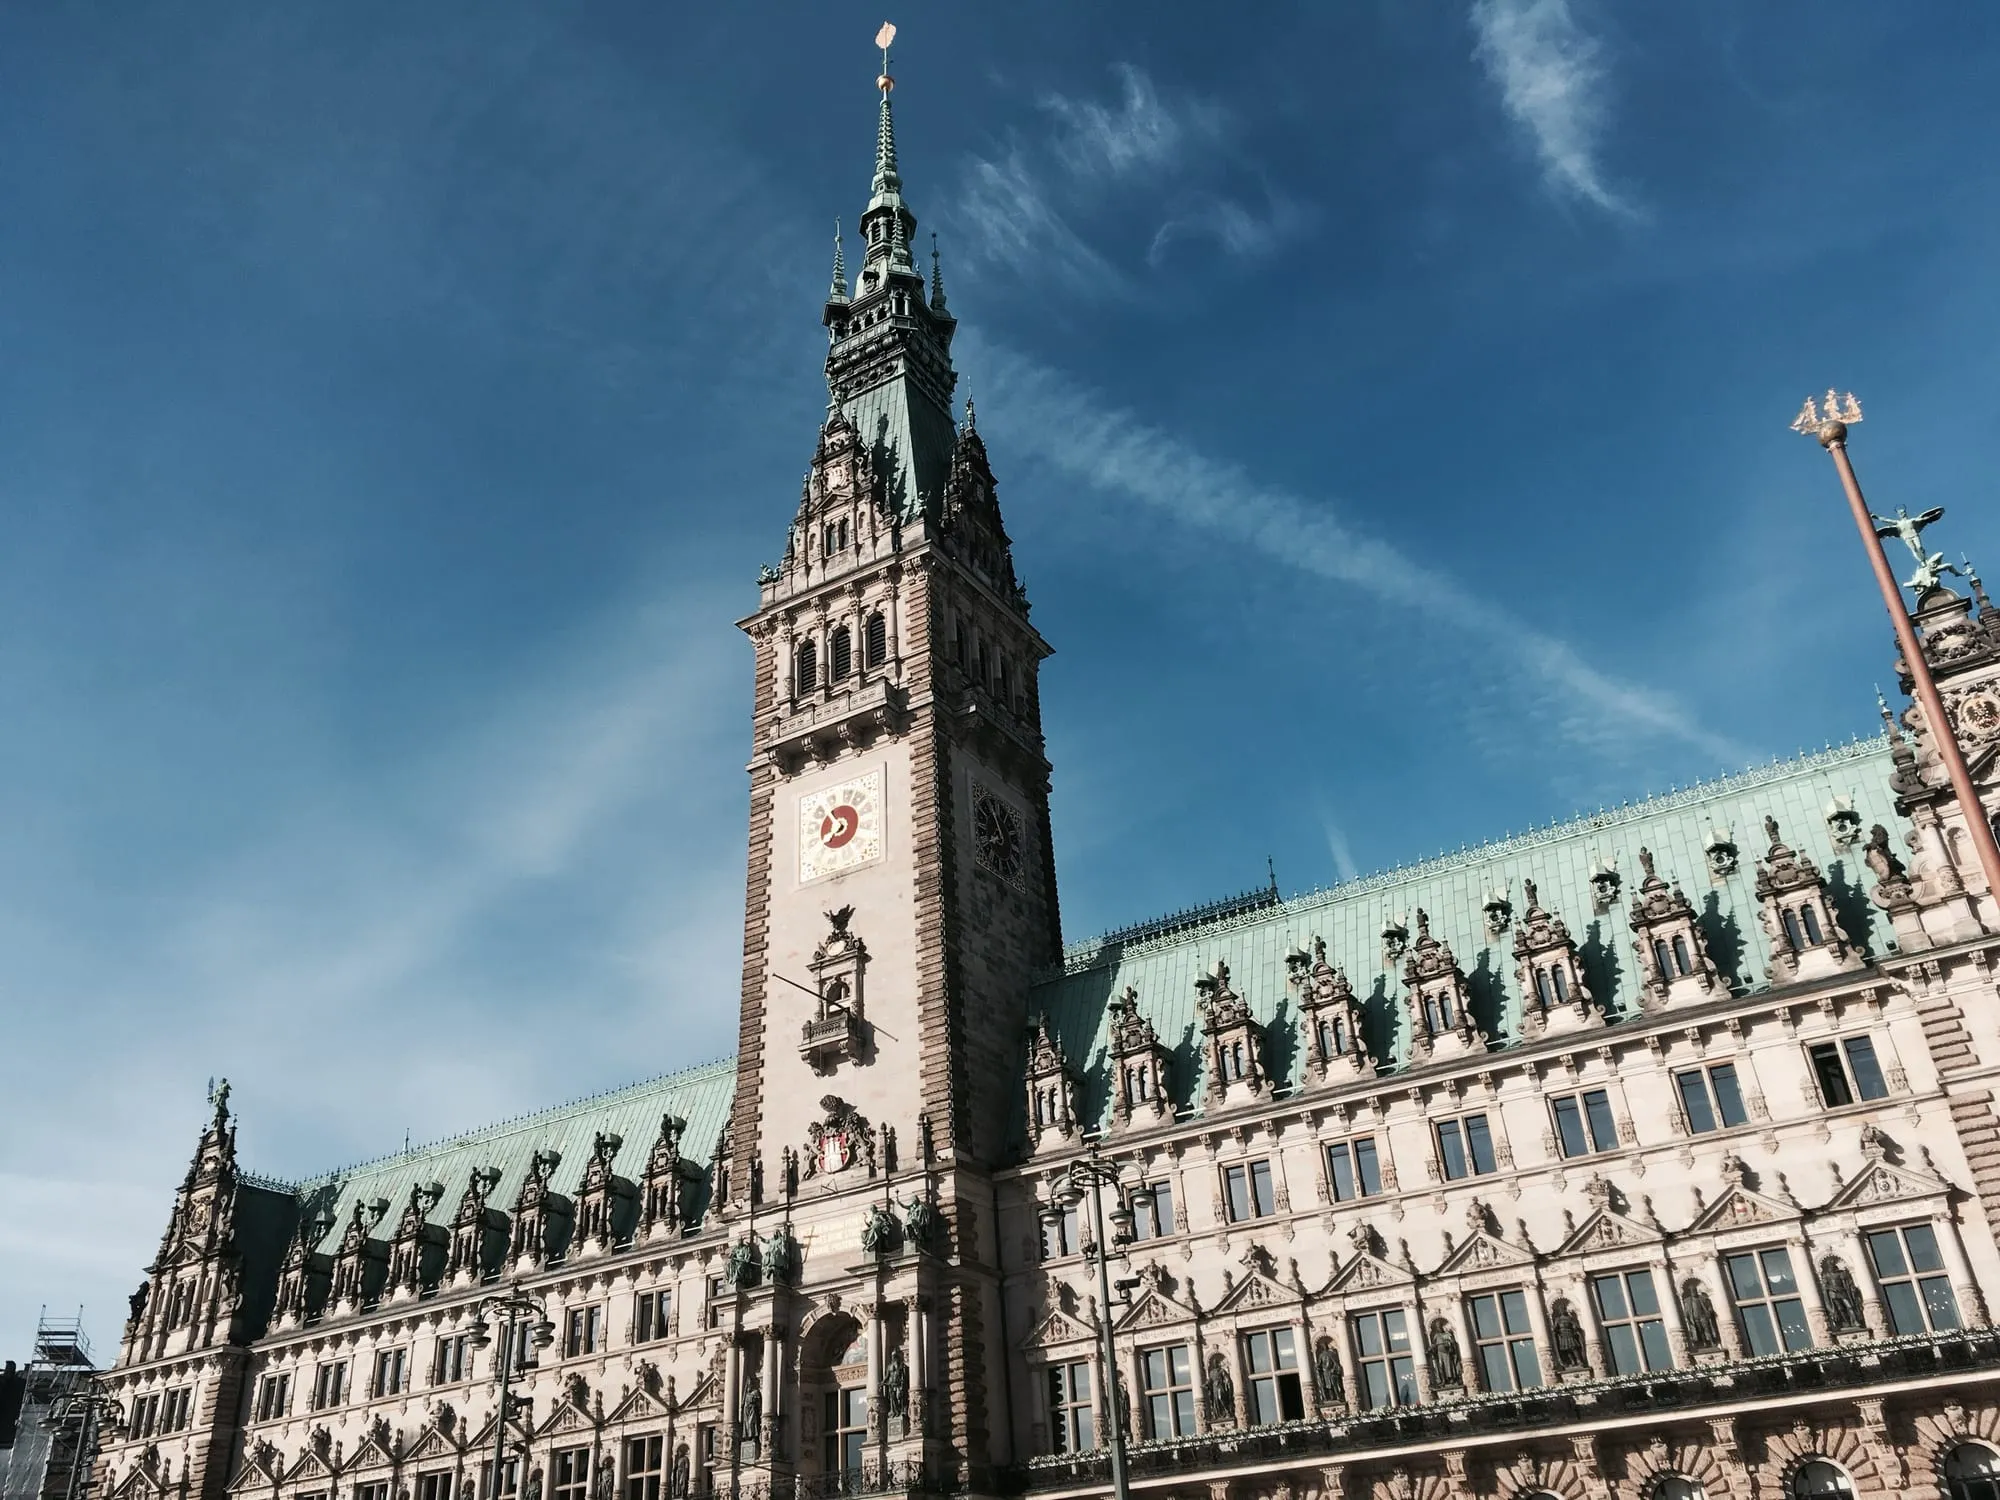 汉堡市政厅是作者2017年抵达后拍摄的一栋铜顶建筑,其蓝绿色铜锈激发了好奇心。它可能是该市的第六座市政厅:一座较早的市政厅在1842年大火中被炸毁,当前建筑于1897年开放,并在二战中幸存。其立面如汉堡历史:查理曼大帝和巴巴罗萨皇帝分列于哈蒙尼亚两侧;另外18位统治者出现于壁龛;伪造的1189年巴巴罗萨宪章虽伪仍被纪念。其上是美德、汉堡市徽和关于维护自由的格言。职业半身像——部分以真实市民为模特——位于汉萨城市和汉堡参议院家族的纹章上方。山墙上的圣徒代表教区和旧郊区。侧像包括两位演说家和正义女神。庭院内有创始人、汉萨贸易站纪念章、从未使用的婚礼门、厨房男孩雕刻,以及兼作通风的海吉亚喷泉。作者认为这些细节将居民与汉堡的过去相连,同时指出许多更深入的资料已绝版。
Hacker News 帖子链接到一篇题为“从查理曼到厨房男孩:解读汉堡市政厅”的文章。评论讨论了不来梅市政厅铜屋顶的氧化和铜的保护性铜绿。其他人反思查理曼既是征服者,也是西欧大部分地区的统一者,并提到追踪血统的持续兴趣。还有评论回忆汉堡市政厅宏大而令人印象深刻,并将其华丽的内部与《印第安纳·琼斯》游戏中梵蒂冈的空间相比较。总体而言,该帖子将建筑观察与历史反思和个人记忆混在一起。
启用 JavaScript 和 Cookie 以继续
Hacker News 上的一个帖子讨论了一项研究:骨骼负重释放的蛋白质减缓衰老并延长小鼠寿命。评论者警告,小鼠结果可能无法直接转化到人类,并提醒不要过度炒作抗衰老研究。其他人认为锻炼和举重仍有广泛益处,同时指出受伤风险和机制尚未明确。讨论包括骨骼压力触发修复/长寿信号的可能进化原因、与振动疗法和热应力的比较,以及衰老本身是否抑制癌症的争论。一些评论幽默地建议吃骨头、断骨或骨压缩创业。总体而言,该帖子将这一发现视为有趣但初步,强调证据局限以及规律身体活动的价值,而非任何已证明的人类抗衰老疗法。
``` ```
Wikihack 是一个 Show HN 项目,收集并排名在 Hacker News 上被提及的 Wikipedia 文章,以可滚动的信息流形式呈现,并附带指向原始提交和评论的链接。它包括 Top、Random(偏向频繁链接的文章)和 Rising(过去 12 个月)视图。创建者表示该网站仅前端,并可能增加功能。讨论内容包括相关工具和数据集、如滚动劫持等用户体验投诉、非英语 Wikipedia 支持和浅色主题等建议,以及关于“HackerFoo”项目的更广泛玩笑。反响褒贬不一但参与度高,概念受到赞扬,同时也对低努力 AI 生成项目和项目持久性表示怀疑。
请启用JS并禁用任何广告拦截器
Hacker News 用户讨论了一份报告:巨额捐赠者已向中期选举投入 12 亿美元。评论者争论这种支出是否扭曲民主;一些人认为富人捐赠者购买影响力并避税,另一些人强调广告影响选民,且竞选资金规则受宪法限制。讨论涵盖《公民联合》案、超级政治行动委员会、党派支出差异,以及捐赠上限、政治支出征税或改变最高法院构成等可能改革。用户还比较美国与其他民主国家的做法,并讨论杰利蝾螈、低信息投票和媒体操纵如何放大金钱影响。一些人捍卫广泛的言论保护,警告政府可能审查政治广告;另一些人说金钱让某些言论更响亮。总体而言,对话围绕美国能否在尊重言论自由原则的同时限制亿万富翁对选举的影响。
Trigger.dev 发生了一起安全事件。我们已阻止此次攻击所利用的漏洞,但调查发现部分组织受到影响。攻击者未经授权访问了这些组织的环境变量。我们已向所有受影响账户所有者发送了缓解措施。我们将在状态页面发布更新,如有疑问可联系我们。
据报道,Trigger.dev 泄露了客户环境变量,并将事件标记为已解决,引发了关于恰当的事件沟通与安全实践的辩论。评论者质疑在没有详细事后复盘的情况下将事件标记为“已解决”是否为时过早,尤其在客户必须轮换可能已泄露的密钥时。一些人认为基础设施初创公司可能因安全性大于便利性而落后于超大规模云厂商,而另一些人反驳说仅靠公司规模并不能确保安全,硬件安全模块(HSM)和完善的流程才至关重要。更广泛的主题包括通过定制化、自托管或受限访问系统来减少攻击面,以及在反复发生泄露后对第三方开发者 SaaS 信任度的下降。该讨论串还包含对 Node/Next.js 生态系统依赖付费队列服务和外包核心功能的离题批评。总体而言,讨论反映出对 SaaS 安全的怀疑,以及对更强透明度、客户后续跟进和运营成熟度的呼吁。