您看到此页面,是因为我们的安全系统检测到该网络连接存在异常活动。要重新访问《每日电讯报》网站,请尝试以下方法: - 如果您使用 VPN 客户端连接互联网,建议断开或停用 VPN。 - 使用其他网页浏览器访问《每日电讯报》网站(例如 Chrome、Safari 或 Firefox)。 - 使用移动设备或其他电脑访问《每日电讯报》网站。 - 如果问题仍未解决,请通过以下链接联系我们的客户支持团队,并提供下方所示的 Akamai 参考编号(ak_ref_id)。 https://www.telegraph.co.uk/customer/contact-us/ [{"message":"您无权在没有有效 TollBit Token 的情况下访问此内容。请访问以下网址了解更多信息。","url":"https://tollbit.dev","metadata":{"ak_ref_id":"18.aca4c117.1791059798.9ca12206"}}]
每日HackerNews RSS
The Hacker News 论坛上的讨论围绕 Anthropic 试图说服教皇利奥十四世相信advanced AI可能具有意识展开。许多评论者认为,这一说法在技术上缺乏依据;当前的大语言模型只是统计性的词元预测系统,不具备持续的身份、具身性、生物性驱力或主观体验。也有人承认,意识之谜仍未解决,未来更复杂的系统或许会产生意识。
一个主要的伦理问题是,如果把 AI 当作有意识的存在,其制造、训练和使用就可能构成剥削。部分评论者将其与奴隶制和动物剥削相提并论;另一些人则指出,AI 表现出的意愿只是编程设定,不能据此认定它真正同意。讨论还涉及 AI 可能享有的法律权利、劳工保护,甚至洗礼等问题。
怀疑者还认为,Anthropic 面向宗教机构的宣传只是为了扩大其正当性和影响力。支持者则认为,与宗教机构交流可能带来有价值的道德指导。教皇的 *Magnifica Humanitas* 因警告权力过度集中而受到赞扬,但参与者对其中的天主教教义、技术现实以及 Anthropic 的动机仍有激烈分歧。
Show HN:Graphene——面向编程智能体的数据分析工具包 Show HN: Graphene – Data analysis toolkit for your coding agent
40 天前
 Graphene 是一个“一切皆代码”的分析框架,主要为编程智能体设计。它结合了:
- **Graphene SQL:** 一层兼容 ANSI 的语义层,支持常见的 SQL 功能,以及受治理的度量、建模连接、公共表表达式(CTE)、子查询、窗口函数和 170 多种函数。
- **Graphene Pages:** 基于 Markdown 的仪表板,使用 HTML、CSS、JavaScript 和 ECharts,支持交互式筛选、布局、图表和叙事型笔记本。
项目包含 `.gsql` 语义模型和 `.md` 页面,并通过 npm 安装的命令行工具进行管理。该工具可以编译查询、校验语法、启动仪表板服务和截取屏幕。 支持的数据源包括 Snowflake、BigQuery、ClickHouse、PostgreSQL、MotherDuck 和本地 DuckDB。
Graphene 强调令牌效率、智能体友好的工作流、版本控制、测试、指标可复现性,以及使用任意大语言模型或智能体的自由。文档以智能体技能的形式提供。它支持多种数据仓库,可以在本机运行,也可以通过计划推出的 Graphene Cloud 服务运行。
Graphene 采用 Elastic License 2.0 许可证,内部使用免费;商业应用需要获得许可。
Graphene 是一套开源工具包,可帮助编程智能体完成商业智能和数据分析工作。它提供节省 Token 且具有确定性的语义层,包括可组合指标和 SQL 查询 API;支持使用 Markdown、SQL、HTML、CSS 和 JavaScript 的 MDX 风格仪表盘;还可连接主流数据仓库或本地 DuckDB。智能体可以利用代码仓库上下文,在同一工作流中生成报告、可视化、埋点方案和数据管道变更。项目还提供配置文档和一个航班数据示例应用。
讨论主要围绕产品名称展开。评论者指出,“Graphene”已经被用于 Graphene OS、Graphene Python 库以及碳材料石墨烯,容易造成搜索和 AI 智能体识别上的歧义Most评论者建议尽早选择一个更具辨识度的名称,但也有人认为这些领域不同,因此冲突并不严重。
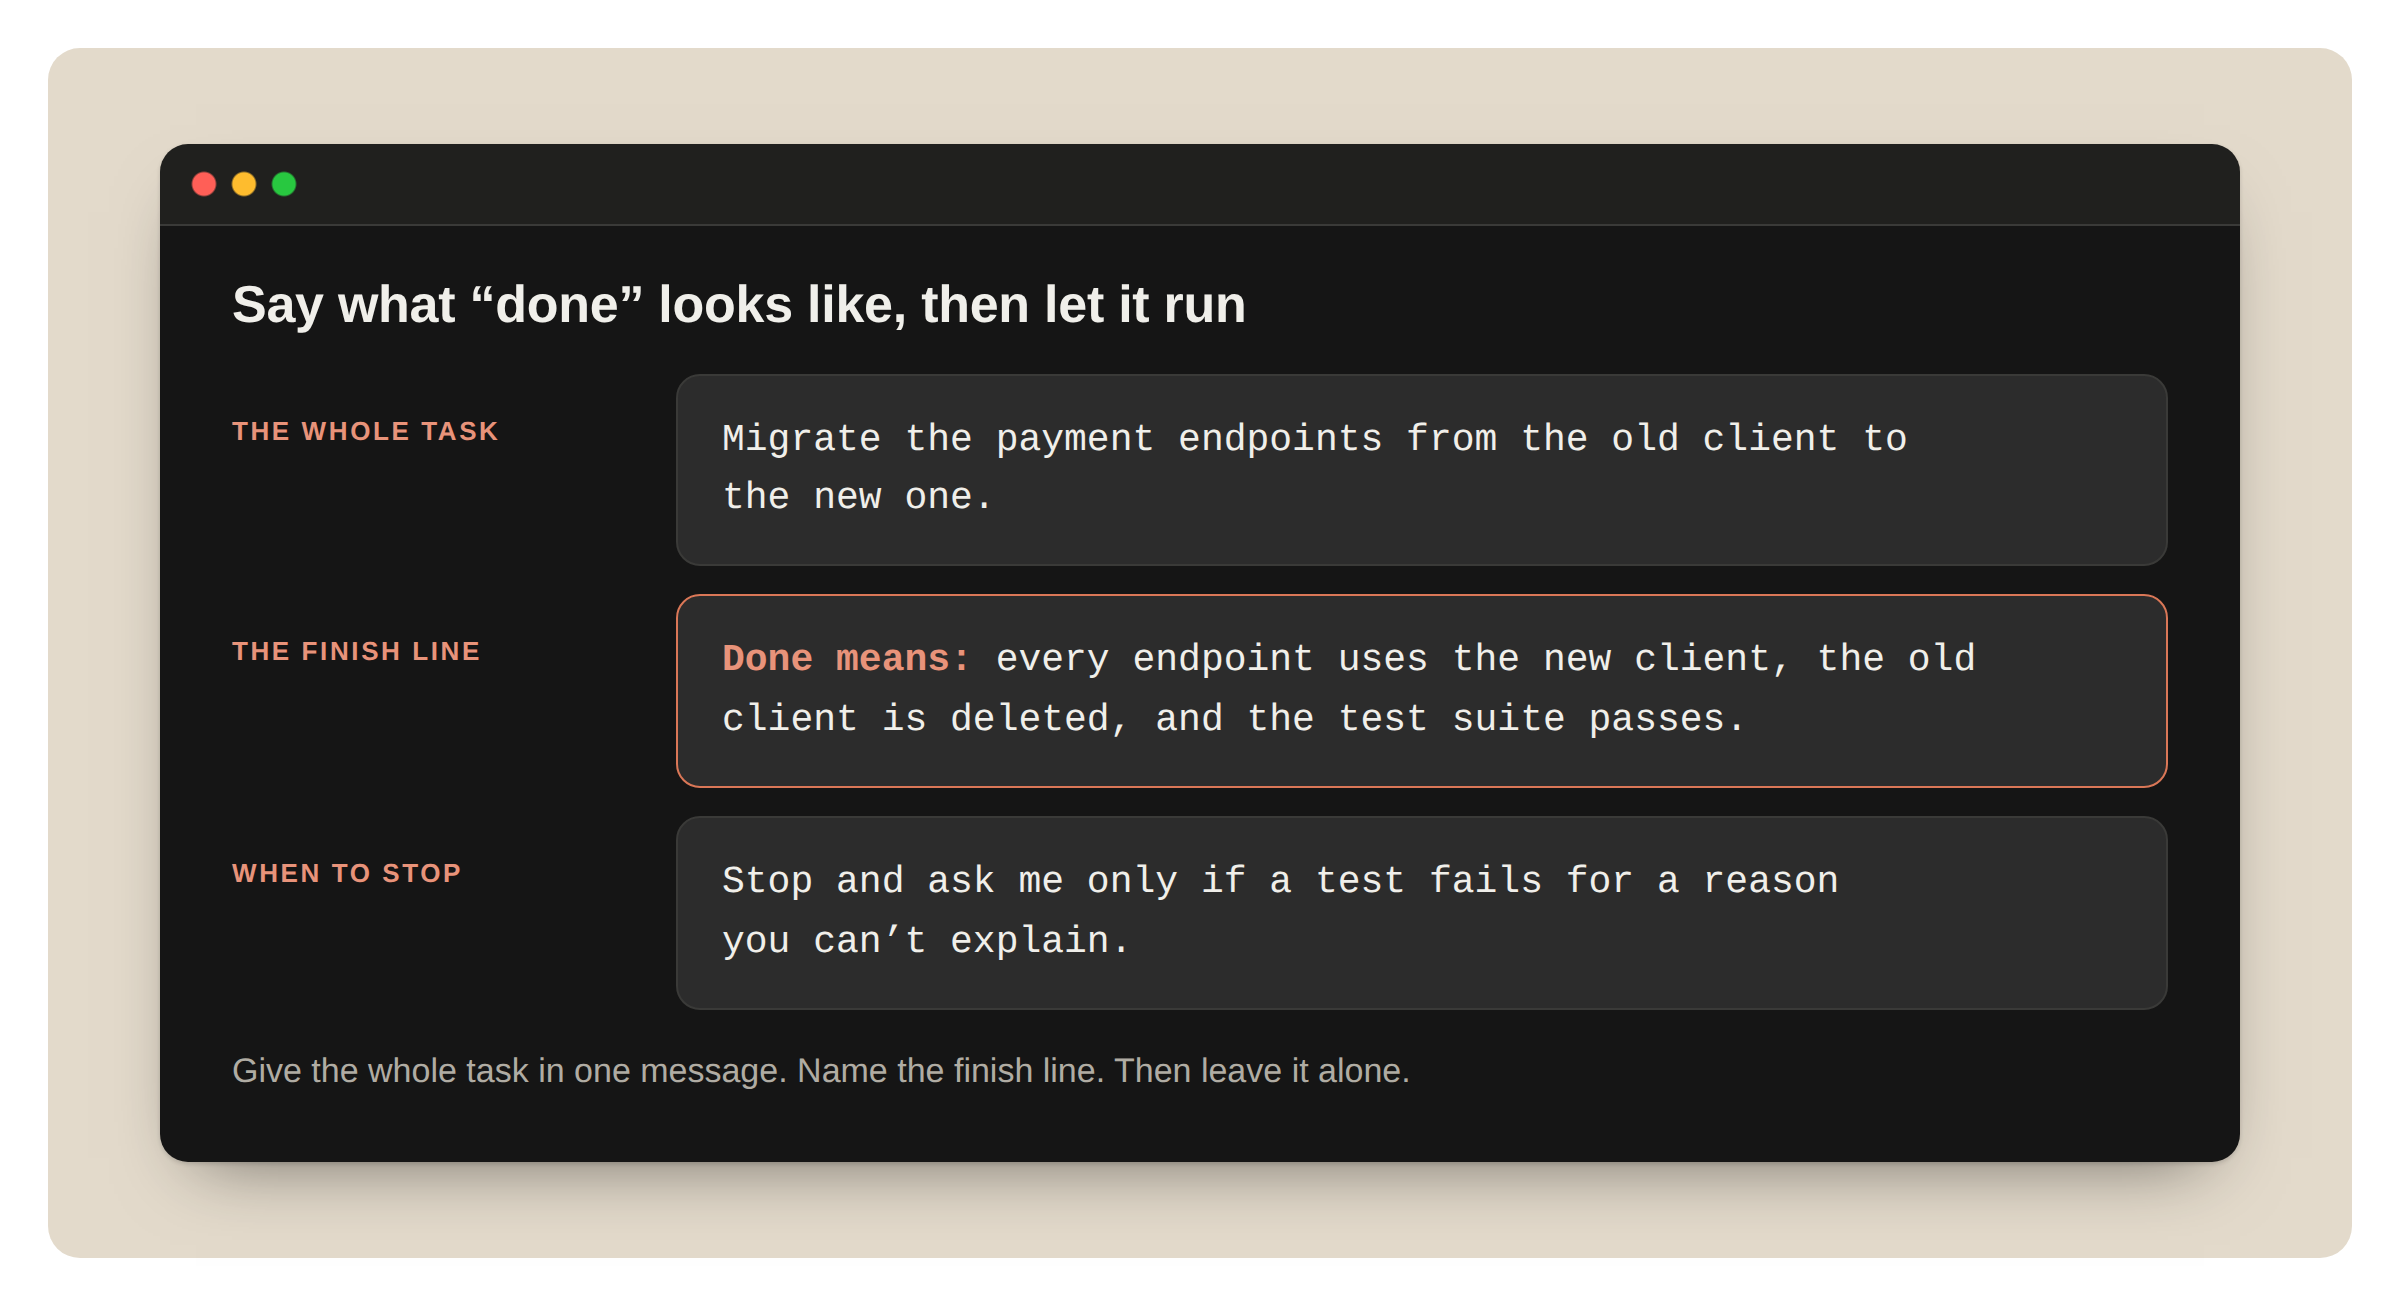 Opus 5.5 专为长时间、多步骤工作而设计。请一次性提供完整任务,明确“完成”的具体标准,并说明何时应继续或停止。删除“仔细思考”之类的提示,因为模型本身会先进行推理。
对于设计工作,明确列出不需要的风格和模式。
在 Claude Code 中,使用 `CLAUDE.md` 定义停止规则,要求在给出下一步操作的同时汇报当前状态,并在执行破坏性操作前获得批准。保持权限提示开启。将大型审计或迁移任务拆分给多个子代理,验证它们提供的证据,并在 `TASKS.md` 等文件中维护检查清单。
审查结果时,先处理任何因你而受阻的问题,然后再检查更改和发现。请让 Opus 在人工审查之前审查差异,并指出所有无法验证的内容。在 Claude 应用中,直接附加图表或截图,提供长文档以检查一致性,并要求提交完整文件,而不是提纲。将已经确定的结论视为最终结论,除非有必要重新审视。
有些消息可能会触发安全保护并切换到较旧的模型;使用模型选择器或 `/model` 切换回 Opus 5.5。避免要求模型披露内部推理过程。当快速迭代回复最为重要时,使用快速模式。
Hacker News 用户普遍称赞 Claude Opus 5.5 在编程、调试、视觉/空间推理以及执行长时间且可衡量的任务方面表现出色。原帖作者使用它优化 CI,生成 12 个 PR,将运行时间从约 10 分钟缩短到 4 分钟,计费分钟数减少约 60%;人工投入不到一小时,但据称消耗了约 500 美元的按 token 折算使用量。
许多评论者认为,Fable 更适合高层规划和审查,而 Opus 5.5 则更擅长实现和执行。大家建议采用明确的成功标准、分步推理、反馈循环、测试以及谨慎委派子代理等工作流。
也有人警告,自主优化可能造成难以维护的“拼接式代码”、错误假设、过多 token 支出或未经授权的操作。强力沙箱隔离、权限限制、人工检查点和定期审查仍然很重要,尤其是在项目需求不明确时。其他担忧包括网络安全相关的拒答、订阅额度、价格、来自中国模型和开放权重模型的竞争,以及对软件行业就业和薪酬的潜在影响。总体而言,评价非常积极,但实际使用体验差异很大。
GitHub 正邀请开发者构想下一代 Git 平台,以支持数百甚至数千个 AI 智能体并发工作。Cloudflare Artifacts 为此提供了基础:它是一个兼容 Git、具备版本控制能力的文件系统,可扩展至数百万个仓库。 Artifacts 支持以编程方式创建和分叉仓库、管理代码和智能体上下文的版本、使用隔离工作区、部署和预览 Workers、配置仓库级 Git 令牌、订阅事件以自动执行审查或 CI,以及设置美国或欧盟数据管辖区域和提供运营指标。开发者可以使用 Workers 和 Artifacts 绑定来定义自定义工作流,包括分配任务、检查变更、协调智能体、审查工作成果和合并结果。 Cloudflare 正在举办一项竞赛,目标是打造面向智能体时代的全新 Git 平台。参赛作品必须展示多智能体并发协作,并可重新设计仓库、分支、审查、冲突处理或上下文管理方式。提交截止日期为 2026 年 10 月 14 日,提交内容需包括一段 5 至 10 分钟的视频、开源代码和运行说明。前三名团队将获得最多两次前往旧金山参加 Cloudflare Connect 的旅行机会;第一名还将获得 25,000 美元的 Cloudflare 额度和 VIP 活动邀请。
Hacker News 讨论区对 Cloudflare 举办的一项竞赛反应热烈。该竞赛要求参赛团队使用 Workers 和 Artifacts,开发一个面向智能体的 Git/GitHub 替代方案。竞赛公告提到了 Google Wave,暗示可以将基于 CRDT 的实时协作与机器人结合起来,从而扩展 Git 可审计的分支模型;也有人认为,Wave 的失败源于商业或技术问题,或者只是因为推出得太早。
most criticism actually aimed at competition? Translate: 大部分批评实际上针对竞赛本身:参赛者必须是美国或加拿大居民以及 Cloudflare 客户,使用宽松许可证,并在大约十天内完成一个极其雄心勃勃的项目。最高奖项是 25,000 美元的 Cloudflare 服务额度、差旅费用和一顿晚餐,而不是现金或项目所有权。评论者认为,这种做法具有剥削性,会造成供应商锁定,同时也只是 Cloudflare 新存储产品的一场营销活动。
另一些人则为 Cloudflare 物美价廉、可靠开发者服务辩护,并认为该项目有望催生一个实用的开源替代方案。多名开发者已经在利用 Git、对象存储、Fossil 或本地基础设施,开发去中心化或自托管系统。一个反复出现的技术争论是:数千个智能体是否应当同时修改同一个代码库,Git 能否支持这种规模,以及智能体生成的变更是否仍然便于审查和维护。
请启用 JavaScript 和 Cookie 以继续。
Hacker News 的一篇讨论探讨了美国航空将同一个四位数航班号同时用于进港和出港航班,从而造成重复呼号的问题。
据报道,波士顿普罗idence斯附近曾同时出现两架 AA5083 航班;评论者还提到凤凰城天港机场发生的另一起 AA2482 事件:同一航班号的一架飞机正在落地,另一架则准备起飞。
管制员通过 aircraft 的位置、航向、所处飞行阶段以及飞行员通信来加以区分。TCAS 降低了碰撞风险,但重复标识仍会给空管人员、乘客和相关软件带来混淆。
美国航空通常会让出港航班与其返程航班使用相同的航班号,而且往往由同一架飞机执飞;相比之下,许多航空公司会为两个航班分配不同的号码。四位数编号资源有限被认为是其中一个主要原因:美国的大型航空公司每天要运营数千个航班,还需要为支线、包机和代码共享航班预留号码,并且依赖较短的无线电呼号。
人们提出的解决方案包括使用字母数字组合呼号——欧洲已经采用这种方式——使用更长的标识,以及加强唯一性检查。批评者则强调雷达显示能力的限制、行业协调以及成本问题。
幽默的建议包括使用 UUID,或者让 ChatGPT 分配航班号。
将塑料称为“聚合物”并不意味着它更优:聚合物涵盖许多材料,即使在塑料内部,性能差异也很大。聚乙烯和聚丙烯价格低、耐化学腐蚀,但易受紫外线影响而变脆;尼龙强度高,玻纤增强后尤其如此;聚碳酸酯抗冲击,但易受溶剂侵蚀;聚丙烯? Wait PVC. 聚氯乙烯既可硬也可软,但性能取决于可能带来危害的添加剂;聚氨酯用途广泛,却容易降解;电木刚硬、耐热,但脆;聚苯乙烯强度低且易受溶剂影响,而ABS更坚韧,但性能仍较一般;PTFE惰性极强且不粘,但价格昂贵。增强和加工能显著改善材料性能——例如,高倍拉伸聚乙烯可制成强度极高的纤维。核心观点是,“塑料”是一个过于宽泛的标签:每种材料都有独特的优点、缺点和安全问题,这些比笼统的名称更重要。
一篇 Hacker News 讨论探讨了 2024 年文章《塑料的特性》中所涉及的问题,包括塑料含有哪些成分,以及它们如何老化。评论者争论了不粘锅的安全性,提到铸铁锅的养锅处理使用的是聚合油,而 PTFE 不粘锅仍存在争议。另一些人谈到苯乙烯特有的气味,并质疑其受热时会产生有害气体的说法。
讨论还涉及老旧塑料表面形成的白色残留物:溶剂可以清除这些残留物,但可能加速塑料劣化。一位评论者指出,聚丙烯制品上的残留物通常来自滑石粉,或来自迁移出来的滑爽剂,如芥酸酰胺或油酸酰胺。
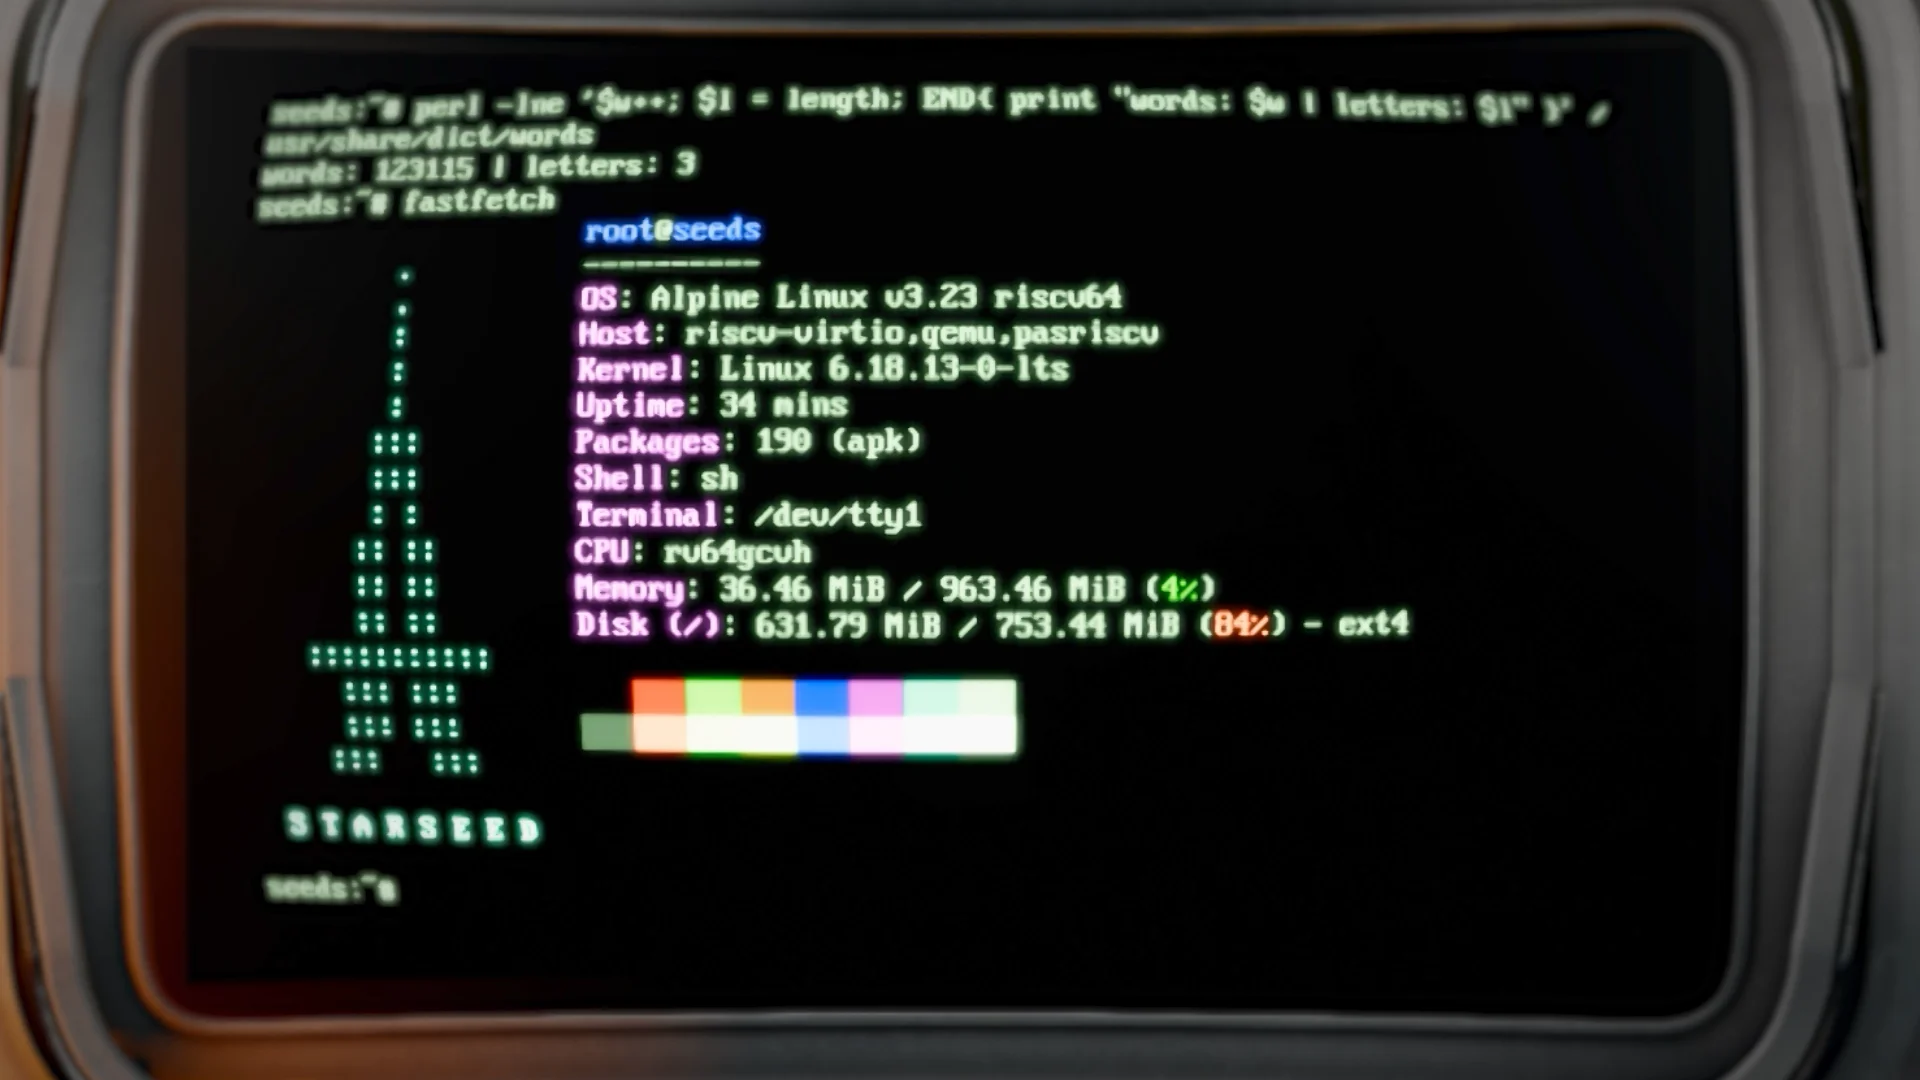 PasRISCV 是一个开源的、基于 Object Pascal 的 RISC-V 模拟器,为 SEEDS 中完全仿真的 Linux 计算机提供支持。它采用 zlib 许可,实现了一套完整的虚拟 64 位 RISC-V 系统,包括 RV64GC/RVA23、SMP、中断、存储、网络,以及虚拟机监控器、向量和密码学扩展。其混合解释器与追踪 JIT 在 x86-64 主机上可支持实际执行的大约 99% 的指令,并可选启用软件 FPU 模式,以实现严格的 IEEE 754 行为。
SEEDS 通过 OpenSBI 和 U-Boot 启动定制的 Alpine Linux 镜像。磁盘镜像可以使用 VirtIO Block、基于 PCIe 的 NVMe、VirtIO-9P 或 VirtIO-FS。图形系统使用配备自定义 MMIO 的高性能 SimpleFB 帧缓冲器,也支持 VirtIO GPU、VirGL、Bochs VBE 和 Cirrus Logic。音频支持 CMI8738、FM801、Intel HDA 和 VirtIO Sound,并包含 OPL 与 PCM 合成。
游戏和来宾系统通过 vsock 通信,使用快速二进制序列化、优先级消息以及请求—响应交互。模拟器还提供 IPv4/IPv6 NAT、内置调试器与反汇编器,以及 GDB 服务器支持。不过,为确保安全性和可复现性,游戏中的出站网络仍被禁用。
一家与 Demoscene 场景相关的独立工作室推出了 **《SEEDS – Echoes Beneath the Sands》**,这是一款太空生存与星球改造沙盒游戏。玩家会坠落到一颗外星星球上,建立基地,种植水与植物,抵御野生动物,并最终实现整个世界的自动化。
它最突出的技术特点是 **PasRISCV**:这是一款能够启动 Linux 的定制 RISC-V 64 位模拟器。它支持现代 RVA23.1 特性、对称多处理、虚拟化、加密与向量运算,并提供 x86-64 追踪 JIT、虚拟存储、网络、图形、音频、调试功能,以及类似 VirtIO 的主机集成。游戏内运行着一套经过修改的 Alpine Linux,能够原生运行 RISC-V 软件,其中包括自定义的 POCA 脚本语言,并支持 Python、Ruby、Rust、C、C++ 和 Go 等语言。玩家还可以运行 DOOM、小型游戏、模拟器和全息影像程序。
游戏、引擎、模拟器及脚本语言均已开源。《SEEDS》目前仍处于抢先体验版之前的开发阶段,现阶段重点开放手动沙盒游玩,并计划登陆 Steam 和 GOG。
HN 网友尤其认可其灵活的自动化能力和可黑客修改性,并将其与《Stationeers》和《0x10c》作比较。
大多数编译器都会硬编码一套成本模型。Vx 会读取该模型。机器文件描述真实器件的内存层级和互连结构,编译器据此决定是否接受相应的放置。单位采用精确的整数转换,绝不使用浮点数:SI 前缀使用十进制(GB = 10⁹),IEC 前缀使用二进制(GiB = 2³⁰)。从厂商资料表复制而来的数值,应保持资料表原本的含义。仓库提供 H100、H200、B200、A100、MI300X、Apple M4 以及多 GPU 节点的机器文件——每个文件都注明来源,并将未经验证的数值标记为未验证。 ```text 内存 HBM { 容量: 80 GiB, 带宽: 3.35 TB/s, 管理方式: 显式, 作用域: 设备 } 内存 L2 { 位于: 内存::HBM, 容量: 50 MiB, 带宽: 12 TB/s, 管理方式: 缓存 } 内存 SMEM { 位于: 内存::L2, 容量: 228 KiB, 带宽: 128 B/cyc, 时钟: 1.98 GHz, 副本数: 132, 粒度: 1 KiB, 作用域: sm } 拓扑 设备 { 架构: nvptx64, 内存: 内存::HBM, 传输 内存::CPU_DRAM -> 内存::HBM : 63 GB/s } ```
Hacker News 上的一篇讨论帖探讨了 **Vx**,这是一种用于在 CPU、GPU、NPU 及其他异构硬件上编写高性能、可靠代码的语言。它的核心理念包括:在类型系统中表示内存放置位置和硬件拓扑;使用机器描述文件验证数据放置位置;以及通过 LLVM/MLIR 针对特定硬件配置编译程序。
支持者称赞 Vx 聚焦于特定范围——专注于优化已有工作负载,而不是试图满足所有使用场景——并将其视为系统编程领域一个自洽的替代方案。质疑者则质疑是否真的需要一门新语言。他们指出,Vx 与 Rust、Mojo 和其他系统语言存在相似之处,同时担忧其复杂性、有限的硬件支持、不清晰的文档,以及由 AI 生成的名称或网站。
更广泛的争论涉及静态分析:重要不变量究竟应该通过高级类型系统和编译器来保障,还是通过独立的分析工具来检查。参与者还讨论了健全性、FFI 边界、工具支持,以及编译器集成验证的实际优势。
请启用 JavaScript 和 Cookie 以继续。
Pop!_OS 禁止使用 AI 生成代码的举措引发了一场两极分化的讨论,焦点涉及代码质量、维护者的工作承受力以及开源项目政策。
据报道,该项目收到了许多由 AI 辅助完成的贡献,但这些贡献往往规划不周、未正确理解软件架构,并给代码审查和后续清理带来了额外工作。
许多开发者表示,当前 AI 模型可以显著加快编码、调试、测试、逆向工程和安全研究的效率。当人类负责确定架构、将任务拆分为小任务、审查每一项改动并确保其符合项目规范时,AI 能够取得良好的效果。然而,无人监督的“凭感觉编程”往往会带来重复实现、过多分支、技术债务和持续不断的返工。
另一些人认为,AI 生成的贡献应当与其他贡献一视同仁,或者只作为问题报告提交,而不是直接作为拉取请求。几名开发者表示,他们会让 AI 辅助完成的修复接受人工审核或由人工重写,但并不认同全面禁令。讨论还提到,严格政策可能会打击贡献者的积极性、促使用户转向项目的分支版本,并限制自动化安全响应;反对全面禁令的人则指出,即使 AI 编写的补丁被拒绝,有价值的问题报告仍然值得欢迎。
```Pi Pod 即将推出,是一款面向 pi 的开源工作站。它在保留用户现有 pi 运行框架的同时,提供简单、隔离的智能体软件开发环境。该项目旨在提供智能体沙箱、原生客户端、基于角色的访问控制和会话共享,以及浏览器和原生应用自动化功能,同时避免不必要的复杂性和供应商锁定。 托管服务尚未上线。计划中的 v1 定价包括:Standard 版提供 7 天试用,需绑定信用卡,可使用 10 个活跃小时;除非取消,试用结束后收费标准为 20 美元/月。Pro 版收费标准为 50 美元/月。 自托管版本已在 GitHub 上提供,适合重视隐私、所有权和自定义能力,并希望将服务部署到自有数据中心的个人和企业。项目欢迎反馈与协作。```
Pi Pod 是一个自托管平台,用于在用户控制的基础设施上,以隔离容器运行 Pi 编程代理会话。它的主要优势包括灵活的提供商选择、在组织、用户和项目级别采用标准化配置、可组合的环境、原生移动应用,以及在本地渲染的响应式终端界面(TUI)。
《黑客新闻》的讨论主要聚焦于安全性。作者说明,每个会话都运行在用户虚拟机内的容器中,但评论者警告称,容器并不是运行敌意代码的可靠安全边界,并建议使用 Firecracker、Kata Containers 或 SmolVM 等轻量级虚拟机。关于不同 Pod 之间的网络隔离问题,讨论中基本没有得到解答。
参与者还质疑,与 systemd 沙箱、LXC、Proxmox 虚拟机或简单的 Docker 部署相比,这种额外复杂性是否值得。提到的替代方案包括 kagent、OpenShell、Omnigent、Abyss、VibePod 和 Tarvis。总体而言,对于希望共享且可移植的代理基础设施,同时重视隐私的团队,Pi Pod 很有吸引力,前提是它的隔离能力符合其威胁模型。