Jointter #61 — 2026年10月31日 ? 这里隐藏着一个7字母单词。找到它。它使用每个点和每条绿线,且不使用红色。拖动点只会整理图片;它从不改变单词。谜题从周一到周日每天更难;这个是周六的。玩法:点击下方字母拼出7字母单词,然后按提交。剩余5次尝试。选择并复制,或使用复制按钮。撤销 清除 提交 分享。问题或想法?写信至 [email protected]
每日HackerNews RSS
Jointter 是一款每日单词谜题,字母以类似数码时钟段落的点和线分布在三行中呈现。玩家根据部分线条和点推断目标单词;猜测时,匹配的线条和点会变为绿色,不匹配的则变为红色,同时更多线条会逐渐出现。谜题难度从周一简单的3字母单词到周日更难的7+字母单词不等。创作者是一名数学家,后端用 Flask/Python 构建,前端则使用了 AI。
Hacker News 的评论者认为这款游戏有前景且令人上瘾,但一开始令人困惑。他们要求提供教程或动画、更清晰可读的说明、更少的干扰性工具提示,以及重置和侧边筛选器等功能。作者通过迭代方式回应,添加了视频教程、改善了文本可读性、移除了工具提示并添加了所要求的控制功能。总体而言,这个想法新颖,但引导体验和可用性仍是主要需要改进的方面。
请启用 JavaScript 和 cookies 以继续
Enlightenment 0.28 已发布,包含改进,并继续支持 X11 和 Wayland。Hacker News 评论者回忆了其 1990 年代末高度主题化的 Linux 桌面,并对旧主题兼容性遭到破坏表示遗憾。讨论扩展到窗口管理:一些人称赞平铺/滚动窗口管理器(如 Niri)提高工作效率,而另一些人认为层叠窗口更贴合物理桌面,更偏好灵活布局。评论者还讨论了 Enlightenment 的 C API 和工具包,一些人认为其完整,另一些人则批评其复杂,而 GNOME/GTK 被提及为另一主要 UI 栈。该项目被称赞为轻量且仍在演进,唤起了对早期 Linux 桌面多样性的怀旧记忆。
Jepsen 测试了由 Orkes 构建的 Rust 数据库 ParticleDB,发现其远未达到安全与性能的宣传。尽管标榜快速、ACID 兼容且形式化证明,单节点版本 1.1.4 至 1.1.18.11.rc-22 即使在无故障情况下也表现出严重缺陷。服务器崩溃、死锁,并丢失或损坏数据;事务在所有模式下均频繁出现异常;基本的 Postgres 兼容功能,如身份验证、预处理语句、聚合、连接、约束、类型处理和字符串行为,均存在缺陷或不一致。文档夸大了保证,并在事务模式和持久性方面自相矛盾。后续版本修复了许多问题,但仍存在写丢失和允许读取过期数据。故障测试还揭示了因 WAL 损坏和 I/O 误导向导致的数据丢失。Jepsen 结论认为,运行受影响版本的用户可能已丢失或损坏数据,建议停止进一步部署并迁移到其他数据库,同时从可信来源验证或重建状态。
Hacker News 讨论了 Jepsen 对 ParticleDB 1.1.4 的严厉分析,这是声称兼容 Postgres 的数据库。报告发现 96 个问题,包括数据丢失、事务异常、WHERE 行为不一致以及基础 SQL 缺陷,即使在无故障的单服务器上也是如此。评论者嘲讽其“形式化证明”说法,并怀疑大量 AI/氛围编程和弱 QA。ParticleDB 团队表示已处理发现的问题,缩小支持模式,每日运行 Jepsen,并进行基准测试。怀疑者质疑其可信度,指出此前声称进行过 Jepsen/SQLancer 测试和性能优越,并认为根本设计/流程问题仍然存在。VC 和投资者受到批评;一些人将其与过去数据库失败相比,但指出 ParticleDB 的基础缺陷异常严重。总体共识:报告是重大声誉打击,用户应避免使用该数据库,直到独立验证。
Ghostman 是一个快速、基于终端、本地优先的 API 客户端和 webhook 检查工具。与笨重的云依赖客户端不同,它启动迅速,将集合存储为 .ghostman/collections.yaml 中的 YAML 以供 Git 共享,并完全本地运行。它支持带请求头和 JSON 请求体的 GET/POST/PUT/DELETE/PATCH 请求,显示延迟、状态、负载指标和格式化 JSON。内置在 9090 端口的 webhook 接收器让开发者无需外部工具即可捕获、检查和重放传入的 HTTP 回调。它提供 Vim/键盘导航、集合和深色 TUI。通过 pip 安装,运行 python main.py,并使用 Ctrl+S 发送、Ctrl+W 切换 webhook、Tab 循环焦点、Ctrl+Q 退出等快捷键。MIT 许可。
Show HN 介绍了 Ghostman,一个快速、键盘驱动的 TUI API 客户端和 Webhook 检查工具,已发布到 PyPI。该帖讨论了其单提交仓库:有人认为它粗制滥造或由 AI 生成,而作者表示是在本地开发后才推送了完整历史。其他人认为提交卫生对调试和信任很重要,尽管压缩历史也很常见。评论者将其与 Posting、Hurl、httpie、Postman/Insomnia/Bruno 等替代品进行比较,指出 Posting 缺少 Webhook 捕获功能。功能请求包括 OpenAPI/Swagger 导入。一些人欣赏轻量级 TUI 工具并批评 Electron/云开发工具;其他人则担心维护和未完成或“vibe-coded”的代码。总体评价褒贬不一:人们对本地优先的 API 工具感兴趣,但对质量与长期维护持怀疑态度。
旅行者1号,于1977年发射,正接近距地球一光日,同时仍从超过240亿公里外传输数据。Hacker News的评论者讨论了其定向天线如何尽管存在1/r²自由空间路径损耗仍能增强信号、新地球接收器的作用,以及星际旅行的难度。他们辩论了费米悖论的想法、空间的浩瀚以及光速之慢;旅行者1号的速度约为光速的1/18250。其他人指出太阳系边界存在不确定性,引用卡尔·萨根的奥尔特云论证,并回忆了金唱片与暗淡蓝点照片。一些用户表达了对缓慢的太空进展和高风险任务伦理的沮丧,而另一些人则将旅行者号视为人类向宇宙传递的信息。总体而言,该讨论串将对旅行者号工程的赞叹与对距离、探索和人类雄心的更广泛反思结合在一起。
A/SIDE 是一款邀请制社交应用:下载后用邮箱创建账号,并在请求被接受后通过个人邀请链接建立连接。免费版包含最近 30 天的动态/消息历史;Pro Individual 每年 20 美元,Pro Family 每年 60 美元,支持所有者加最多五个账号,并提供更长历史记录。v1.6+ 中可为照片帖子添加语音说明,最长录制一分钟;仅点击时播放。新的私聊/群聊端到端加密,而动态帖子由 A/SIDE 存储并分享给已批准的受众,不端到端加密;旧消息可能保持未加密。列表可筛选动态并在发布时设置帖子受众,列表名称私密。内容不用于训练 AI,但 iPhone 上可选听写。没有公开资料或目录;联系人匹配可能在批准前显示姓名/照片,邀请链接标识所有者,且可查询共同连接。
Hacker News 讨论了 A/SIDE,一款私密照片分享与加密消息应用。评论者争论其模式:免费历史窗口限制访问但不删除旧内容,暗示可能需要订阅才能查看过往材料。用户质疑家庭是否会因网络效应和支持负担而从 WhatsApp 转移。App Store 标签显示用户数据与用户关联;一位评论者指出消息是端到端加密,而照片信息流可能不是。一些人提出使用 AT Proto 以实现可移植性,而另一些人对中心化控制表示担忧。该项目采用 AGPL,并使用 libsignal/双棘轮。多位评论者批评落地页和文案像 AI 生成或凭感觉编写,尽管有“无 AI”徽章,仍对工程质量产生怀疑。整体情绪对隐私声明、可用性和实现持怀疑态度。
拒绝访问 拒绝访问 您没有权限访问 "http://www.casio.com/us/watches/50th/Heritage/1980s/" 服务器。 参考 #18.b5e43e17.1793464289.54a6c23f https://errors.edgesuite.net/18.b5e43e17.1793464289.54a6c23f
Hacker News 的帖子链接到 Casio 的 1980 年代手表档案,引发了一场关于数字手表的广泛讨论。评论者分享了对童年款式的怀旧,以及计算器和数据银行功能,还有廉价、精准、耐用的石英手表的实际吸引力。一些人不喜欢拥挤且标有功能标签的表盘,而另一些人认为这种风格是 1980 年代美学的一部分;Casio 也提供更简洁的变体。讨论将 Casio 与机械表、智能手表和 G-Shock 进行比较:许多人看重低成本、可靠性、长电池寿命和无后顾之忧,而另一些人则因美感和手感偏好机械表或模拟手表。用户还分享了个人记忆、旅行和健身用途,并争论 Casio 为何推出如此多相似型号。总体而言,页面突显了人们对 Casio 功能性、价格亲民的数字手表的持久喜爱。
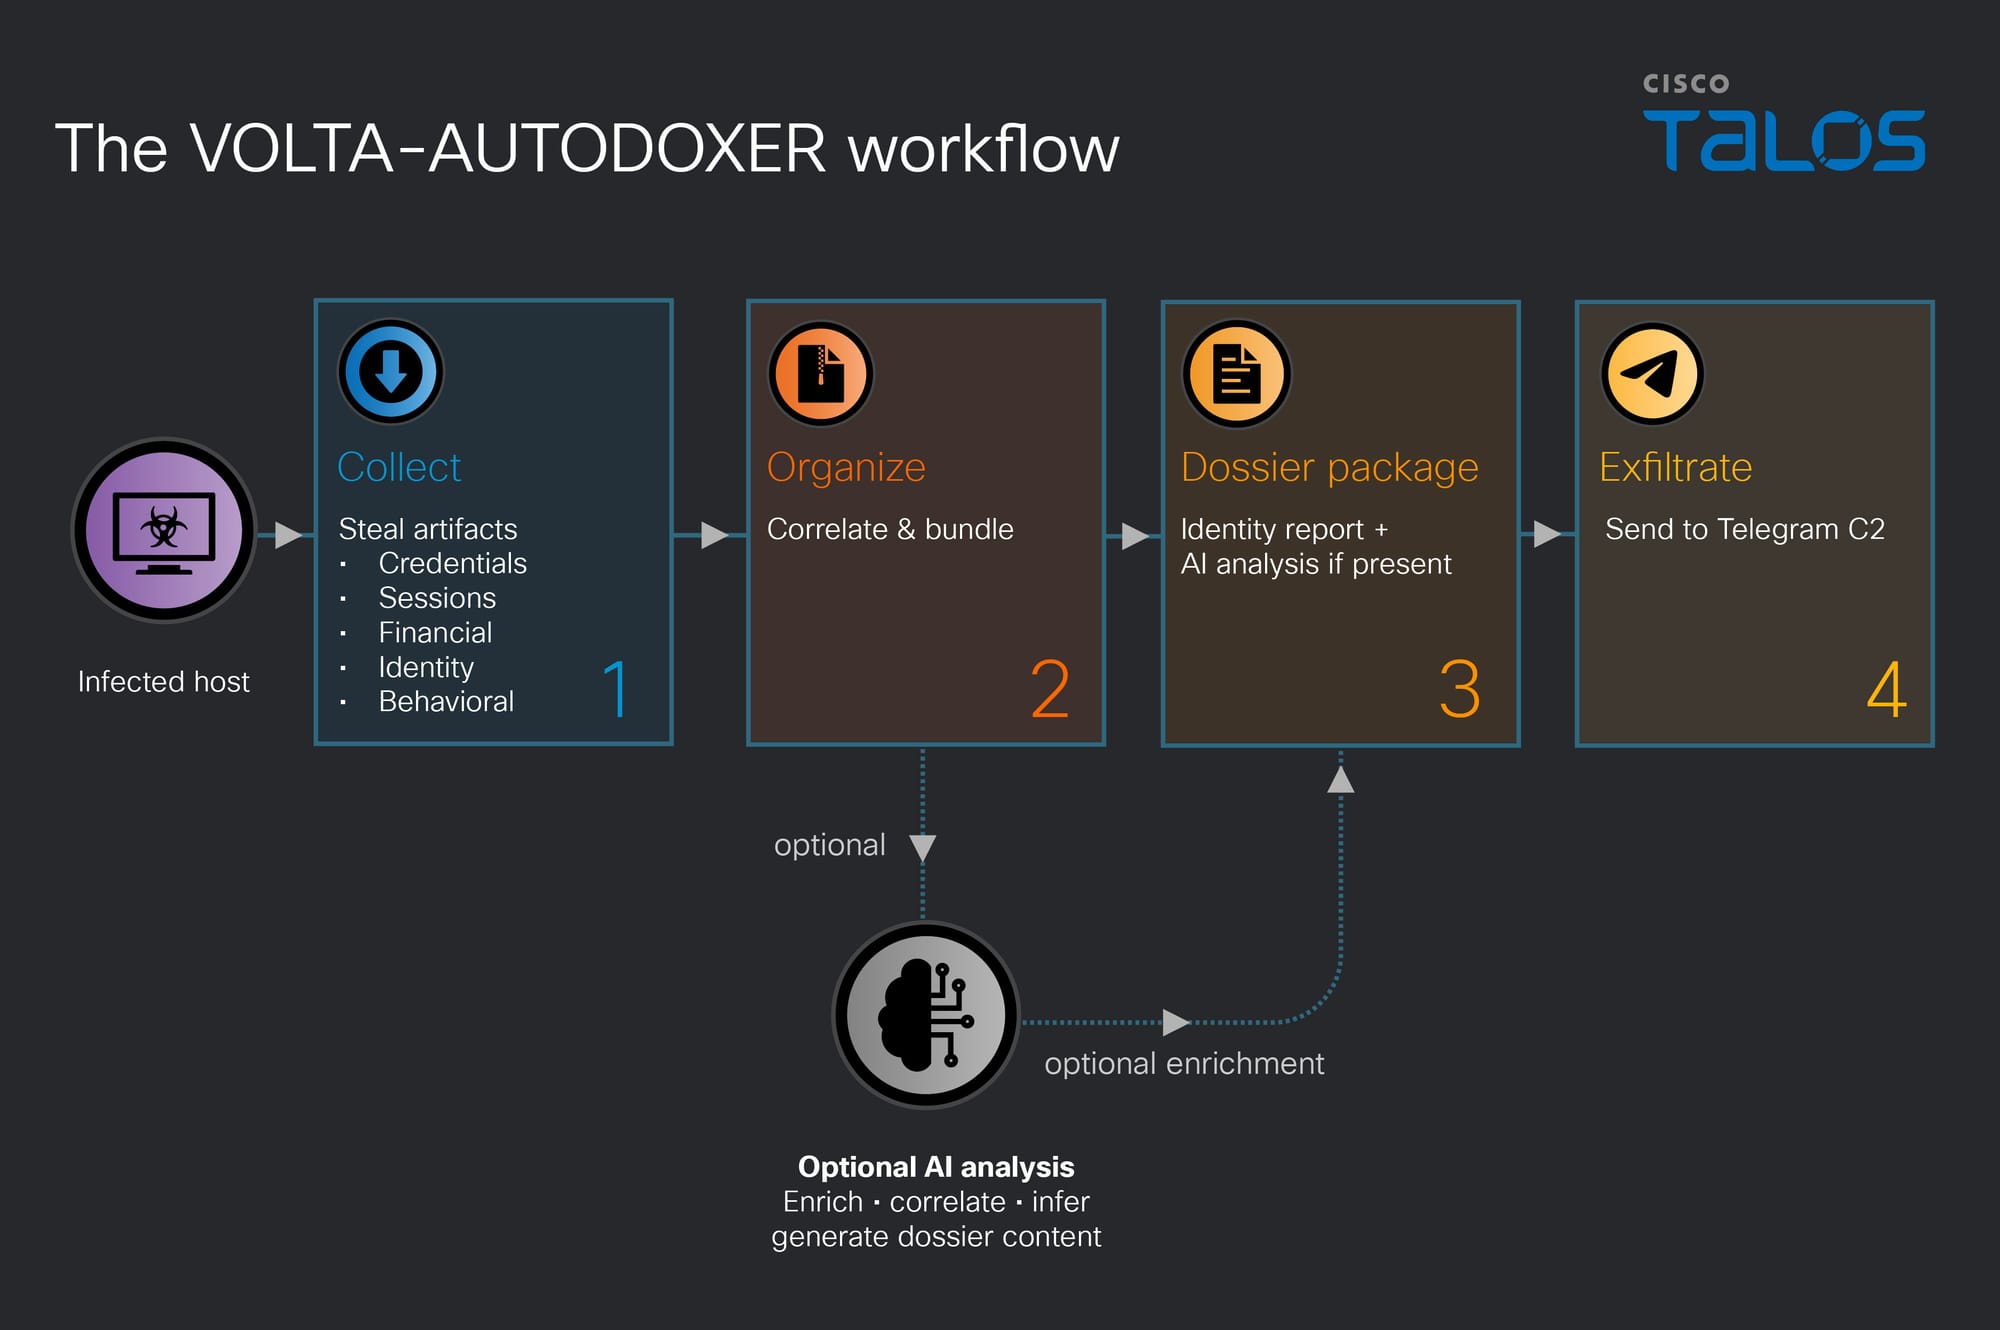 VOLTA 是一种自删除的 Windows 信息窃取器,窃取凭据、会话、加密钱包和系统数据,随后利用被盗访问权限(如 Gmail 收据、配送订单、Discord 及 Roblox 估值)丰富受害者画像。它将证据包发送至通过 OpenRouter 接入的 LLM,指示其充当取证分析师,对可变现资产排序并评估 OPSEC。它优先使用 Claude,回退至 Kimi 和 Gemini,温度为 0.2,无密钥时也可无 AI 运行。它以构建器形式出售,配置槽位可替换,且不使用攻击者自有基础设施。防御方可以阻止 Chrome 无头 ABE 绕过,保留 volta_debug.txt,撤销令牌,并将暴露的钱包种子词视为已泄露。
Hacker News 讨论中提到一种恶意软件利用 LLM 对受害者进行价值排序,让攻击者在广泛入侵后优先锁定高价值目标。评论者担心,快速变化的软件生态系统和 AI 编程工具会增加供应链风险:大量依赖、自动更新和代理可能暴露主目录或凭据。提出的缓解措施包括隔离:为银行、开发、浏览和游戏使用单独的虚拟机、机器或账户;沙箱化 AI 工具;严格的网络控制;修补;MFA;密码管理器;避免不必要的 SaaS;以及备份。其他人指出,钓鱼和恶意软件等威胁并不新鲜,但 LLM 可能扩大侦察和漏洞发现规模。一些人争论包管理器或操作系统设计是否是根本原因,以及通过 VM/虚拟化程序进行隔离是否足够强。整体看法:AI 使网络攻击更高效,因此用户和开发者应最小化信任、隔离敏感工作流程,并将本地机器视为不可信环境。
正在检查您的浏览器...需要JavaScript
Hacker News 讨论摘要:一篇 2015 年题为“读与写并不像你(可能)认为的那样对称”的文章认为,POSIX I/O 的读与写差异显著。评论者讨论了读操作对延迟敏感(需要调整缓冲区大小/预取),而写操作是“发后即忘”但必须确保数据持久化。一条深入的技术评论批评 Linux 的同步 `fsync()` 模型与高效 I/O 相悖,将其与现代硬件使用的异步批量操作作对比。其他话题包括 CPU 缓存伪共享、写放大、`sync_file_range`、“fsyncgate” PostgreSQL bug,以及 `mmap()` 适合读取但不适合写入。一些评论者最初以为是人类认知/语言学文章。讨论还涉及缓存失效语义以及读取大文件如何驱逐其他缓存页面。一个值得注意的子线程讨论了大脑中独立的语言产生与理解区域。文章本身来自 2015 年。
前Meta研究员种子下载盗版书籍,"因诉讼"删除 Ex-Meta Researcher Torrented Pirated Books, Deleted It 'Due to Litigation'
5 天前
请启用 JavaScript 和 Cookie 以继续
Hacker News 用户讨论了一名前 Meta 研究员通过 BT 下载盗版书籍,并“因诉讼”将其删除。评论者指出他们所感受到的双重标准:大型 AI 公司据称在大规模上侵犯版权却几乎不受后果,而个人却面临诉讼,法院还给出荒谬的理由(例如将 AI 模型视为人)。多人指出,诉讼后销毁证据往往使被告受益。其他人则讨论盗版伦理,区分个人或学术用途与企业、营利性侵权,并批评掠夺性教科书定价。一些人认为,关于训练的合理使用裁决并不能为获取书籍的方式开脱,敦促平等适用规则,并提出可能对共谋和销毁证据追究刑事责任。还有几条题外话提到了 Meta 的更广泛争议。