2026年第三季度,Google Search 为 Alphabet 的 1280 亿美元收入贡献了 634 亿美元,即 49.7%,标志着自从 Search 收入被单独报告以来,首次低于一半。此前,Search 在 31 个季度中占收入的 52.8% 至 62.0%。Search 收入同比增长 12%,但其他业务增长更快:其余业务增长 40%,Google Cloud 增长 103% 至 307 亿美元。Google Cloud 的收入占比从 4.4% 增至 24.1%。因此,Search 占比下降反映了其他业务增长更快,而非 Search 收入下降。
每日HackerNews RSS
有史以来第一次,Google 搜索在 Alphabet 收入中的占比低于 50%。 Google Search is now less than half of Alphabet’s revenue
7 天前
Alphabet最新财报显示,Google搜索收入现在占总收入不到一半,尽管搜索收入仍同比增长约12%。份额下降主要反映其他业务增长更快,尤其是Google Cloud,其增速加快且规模正接近Azure。Hacker News评论者争论这是否意味着搜索业务疲软或健康的多元化。许多用户抱怨搜索质量因广告、杂乱和强制AI概览下降,部分人转向Kagi、DuckDuckGo或LLM。另一些人认为搜索仍高度盈利,Alphabet正提高广告变现并重投AI基础设施。财报未达预期,部分源于AI资本支出和估值影响,股价下跌。帖子还讨论了Google Cloud竞争力提升、AI搜索变现困难,以及Google对广告的持续依赖。总体而言,评论者认为搜索业务仍在增长,但面临用户不满、AI颠覆和巨额AI投资带来的投资者压力。
请启用JS并禁用任何广告拦截器
Hacker News 的帖子讨论了 FBI 臭名昭著的“你完了”信,该信向马丁·路德·金施压,要求他自杀。评论者反思民权运动遭受的激烈反对,认为系统性种族主义通过选民身份证明法律和重新划分选区等政策持续存在,尤其是在《投票权法案》被削弱之后。关于民权是否正在倒退的争论爆发,一些人引用了有据可查的保守派策略(例如李·阿特沃特的“南方战略”)来使用种族编码语言。其他人则争论个人种族主义与系统性种族主义哪一个更重要。帖子还涉及党派政治,用户辩论民主党与共和党是否真的不同,并提及 COINTELPRO、红线划定和回形针行动等历史背景。一些评论者指出,MLK 的个人缺陷不会削弱他的遗产,而另一些人则强调持续的民权斗争。讨论范围广泛,涵盖美国历史、政治和社会正义。
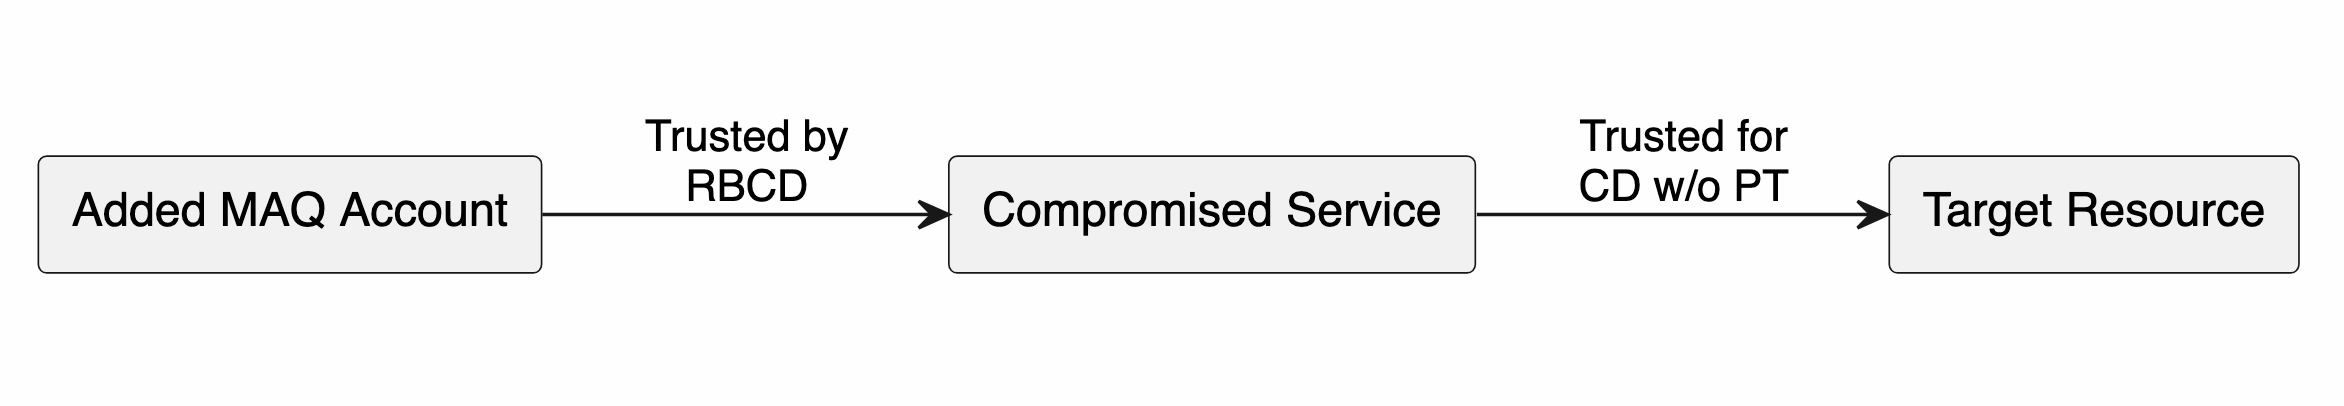 本文介绍了一种针对缺乏 SPN 的账户、无协议转换的约束委派(Constrained Delegation)的新 Kerberos 委派滥用路径。它结合了 Elad Shamir 的反射式基于资源的约束委派(Reflective RBCD)与 James Forshaw 的 U2U 牺牲用户技术,以及支持 U2U 的 S4U2Proxy 的 Impacket 修改。攻击者使用 MAQ 创建的机器,在被攻陷的无 SPN 账户上配置 RBCD,将其密码哈希更改为 TGT 会话密钥,然后使用 U2U S4U2Proxy 获取可转发的模拟票据,再通过另一次 S4U2Proxy 到达原始目标服务。前提条件包括启用 RC4、启用 MAQ 以及资源具备配置 RBCD 的能力;该技术还会摧毁受信任的委派账户。这不是新的 Kerberos 漏洞,而是一条新的利用链。
Hacker News
最新
|
过往
|
评论
|
提问
|
展示
|
招聘
|
提交
登录
新发现的 Kerberos 委派滥用路径
(
hunio.org
)
22 分
由
hunio
1 天前
|
隐藏
|
过往
|
收藏
|
1 条评论
帮助
hunio
1 天前
[–]
我最近发布了一篇博客,介绍我如何发现一条新的 Kerberos 委派滥用路径!
通过结合 Elad Shamir 的 Reflective RBCD 与 James Forshaw 的 U2U 牺牲用户技术,无协议转换的约束委派现在可以被用于攻击无 SPN 账户。我还需要为 Impacket 添加 S4U2Proxy + U2U 支持才能使其工作。:)
博客:
https://hunio.org/security/abusing-constrained-delegation-wi...
Impacket PR:
https://github.com/fortra/impacket/pull/2324
回复
考虑申请 YC 的 2027 年冬季批次!
申请
开放至 11 月 2 日。
指南
|
常见问题
|
列表
|
API
|
安全
|
法律
|
申请 YC
|
联系
搜索:
NVLink 在分布式训练中可比 InfiniBand 快 43%,但 NVLink 历史上仅限节点内。NVL72 将 NVLink 扩展到 72 GPU 机架,支持高带宽多节点 TP/EP 通信。但作业必须保持机架局部;因故障和碎片化,机架级调度很难。通信密集的 TP all-reduce 和 EP all-to-all 应运行在 NVLink 上。NVL72 提供每 GPU 1.8 TB/s 和 130 TB/s 聚合无阻塞网络结构。为增强弹性,16 节点切片配每机架两个备用节点比完整 18 节点切片更能最大化可用容量并吸收故障。SkyPilot 通过 Topology-Aware Scheduling 保持切片机架局部,用备用节点热替换故障节点,并使用 Automatic Defragmentation 移动可安全保存检查点的作业,以便放置大型机架规模作业。机架感知放置使 GR00T 吞吐量提升 14.4%,在 10,000 GPU 集群上每天训练节省约 $400K。因此仅硬件不足;机架感知编排至关重要。
Hacker News 帖子链接到 Grace Blackwell 的 SkyPilot 博客,称新调度器可从相同机架中多获得 27% 可用 GPU。博客认为 NVL72 系统因 GPU 故障需要拓扑感知/成组调度。HN 评论者批评其为营销/空洞内容,缺乏技术细节。SkyPilot 的 zhwu 回复称更多细节即将发布,表示作业被拆分为每个机架原子放置的 16 节点切片,每机架两台备用机用于热交换,调度器基于 Kubernetes Kueue 构建。另一位评论者讨论扩展到数百万 GPU 和毫秒级周期时间,因 GPU 小时浪费成本而为快速调度辩护。其他人辩论“O(millions)”等术语以及成组/拓扑感知调度是否真正新,指出此前已有 HPC/Kueue 工作。总体而言,该帖介绍了一种面向大型 NVL72 集群的机架/拓扑感知调度方法,但评论者对其新颖性提出质疑,并要求更多技术深度。
经验丰富的开发者对代理式编程的谨慎,反映的是对生产环境可靠性的担忧,而非抗拒变化。他们担心信任、护栏、可维护性,以及由代理构建的系统能否在真实使用中存活。Thoughtworks 的一周实验发现,代理可以生成大部分代码,但人类花了大量时间在设计、边界、测试和测试Harness上;应用可以运行,但构建却保持失败状态,突显了稳定性风险。DORA 2025 年的研究同样将 AI 采用与更高的吞吐量但更低的交付稳定性联系起来。文章认为,需要经验丰富的开发者来实验、质疑假设,并帮助调整 CI/CD、TDD 和架构等实践以适应代理驱动的开发。领导者应提供时间和许可去实验,而开发者应运用判断力,并愿意修正熟悉的方法。目标不是避免使用代理,而是找出在生产环境中安全使用它们的方式。
讨论聚焦于经验丰富的开发者为何对代理式编程保持谨慎。常见担忧包括人类责任、大规模低质量变更的风险,以及可能削弱对代码库和故障模式理解的速度。开发者强调生产可靠性、测试、可观测性和谨慎审查;未经审查的代理输出被视为有风险。一些人认为熟练开发者可以通过委派小任务并验证结果来安全使用代理,而另一些人担心代理会变成削弱设计技能和心智模型的拐杖。其他张力包括管理层加快交付的压力、就业恐惧、对依赖信任的伪善,以及软件质量对业务是否重要。总体而言,代理被视为强大的工具,而非工程判断的替代品;安全使用需要护栏、审查和明确的责任归属。
Hacker News 上的讨论串围绕《华盛顿邮报》一篇关于在墨西哥试驾美国人买不到的中国车的文章展开。评论者争论这些车是否会有可靠的长期零部件与维修服务,有人指出电动车可能需要更少维修,但其他人提到锈蚀、悬挂、车身和软件问题。许多人担心新中国品牌大量涌现及可能的失败。讨论还涉及欧美保护主义:关税、安全/排放/软件限制、国家安全关切,与保护国内产业的说法。有人认为中国车更便宜更先进,尤其是电动车与充电技术;其他人则指出质量、可靠性和可维修性问题。墨西哥、欧洲、非洲和亚洲的经验表明中国电动车正在获得市场份额并改变全球汽车竞争格局。担忧包括电子垃圾、电池回收、电网影响、数据隐私和地缘依赖。总体而言,讨论凸显了价格低廉、创新的中国电动车与国内产业政策、安全以及长期拥有风险之间的紧张关系。
研究人员向5个AI助手各提出了200个数值问题,并启用了网络搜索。他们提取了所有引用的统计数据,并追踪了部分引用的来源,最多深入5层页面,在需要时搜索指定来源。AI模型对每个引用链进行评判,并对150条随机引用链进行人工检查与平局裁决。不确定性范围反映了两个抽样步骤。比率按助手计算,而五助手的综合比率按每个助手引用的统计数据数量加权。页面上显示的所有统计数据均经过人工核查。
Hacker News
抱歉,我们无法如此快速地处理您的请求。
重新加载
Keplearn 是一款确定性的、基于 Rust 的符号回归工具,可从表格数据中发现紧凑的闭式方程。它从标准输入读取 TSV 或 CSV,并输出 JSON 候选结果,作为静态单二进制文件运行,通常可在可配置超时内以毫秒级解析出精确规律。结果是确定性的,报告的 R² 由打印出的方程计算。它通过递归可逆化简、仿射单项式、稀疏项、复合形式进行搜索,并在验证后将常数吸附为有理数或 π、e 和 √2 的倍数。在 SRBench 上,它取得了较强的 Feynman 真值解率(零噪声下为 64.7%),而黑盒中位 R² 接近零,反映了其专注于精确解析规律的目标。由 Chandler Freeman 基于 MIT 许可证发布。
Hacker News 的讨论围绕 Keplearn 展开,这是一个从数据中提取方程的工具。几位评论者反思了开普勒的智识谦逊:当布拉赫的观测与他优雅的柏拉图立体模型矛盾时,他放弃该模型,从而得出椭圆轨道定律。该帖被 westurner 一篇冗长、术语密集的帖子打断;他声称有一个基于 Gr_C(2,4)、Lean 4 和 Rust/WASM 的未发表、更快的 N 体引力模型;其他用户批评它语无伦次、跑题,且可能是 AI 生成的“垃圾”,而作者为该工作辩护并请求具体反馈。其他评论指出该项目可能是 vibe-coded,赞扬了一些想法,并将其与确定性符号回归方法作比较。一名用户询问 TabPFN 在相同数据上的表现。总体而言,对话从开普勒的科学方法延伸到围绕非传统 AI 辅助物理主张的争论。
Open Sound Connect – 在 Mac 上控制 Sony 耳机 Open Sound Connect – Control Sony Headphones from Your Mac
7 天前
一款 Mac 应用可控制受支持的 Sony 耳机(MDR-1000X 至 WH-1000XM6/XX),具备降噪、声音设置、场景和机型专属菜单栏控制。无需 Sony 应用、手机或账户;网站购买需许可证,最多支持两台设备激活。App Store 版本即将推出,无网络请求;直接下载版通过授权/GitHub 获取更新,本地耳机数据保留在 Mac 上。耳机设置保存在耳机上,但场景和已保存曲线保留在 Mac 上。需要 macOS 15 Sequoia 或更高版本,支持 Apple silicon 或 Intel。
一篇 Hacker News 帖子推广了 Open Sound Connect,这是一款用于控制索尼耳机的付费 macOS 应用。评论者质疑其价值和价格;一位用户指出索尼耳塞的移动应用控制很烦人,且通话模式限制调整。另一位用户认为,如果索尼停止操作系统支持,替代方案将有益。怀疑者称,尽管标有“Open”品牌,它可能是开源索尼耳机项目的“vibecoded”克隆,不过源代码已链接。总体而言,讨论围绕实用性、定价、开放性,以及该应用是否比索尼现有控制提供更多有意义的优势。
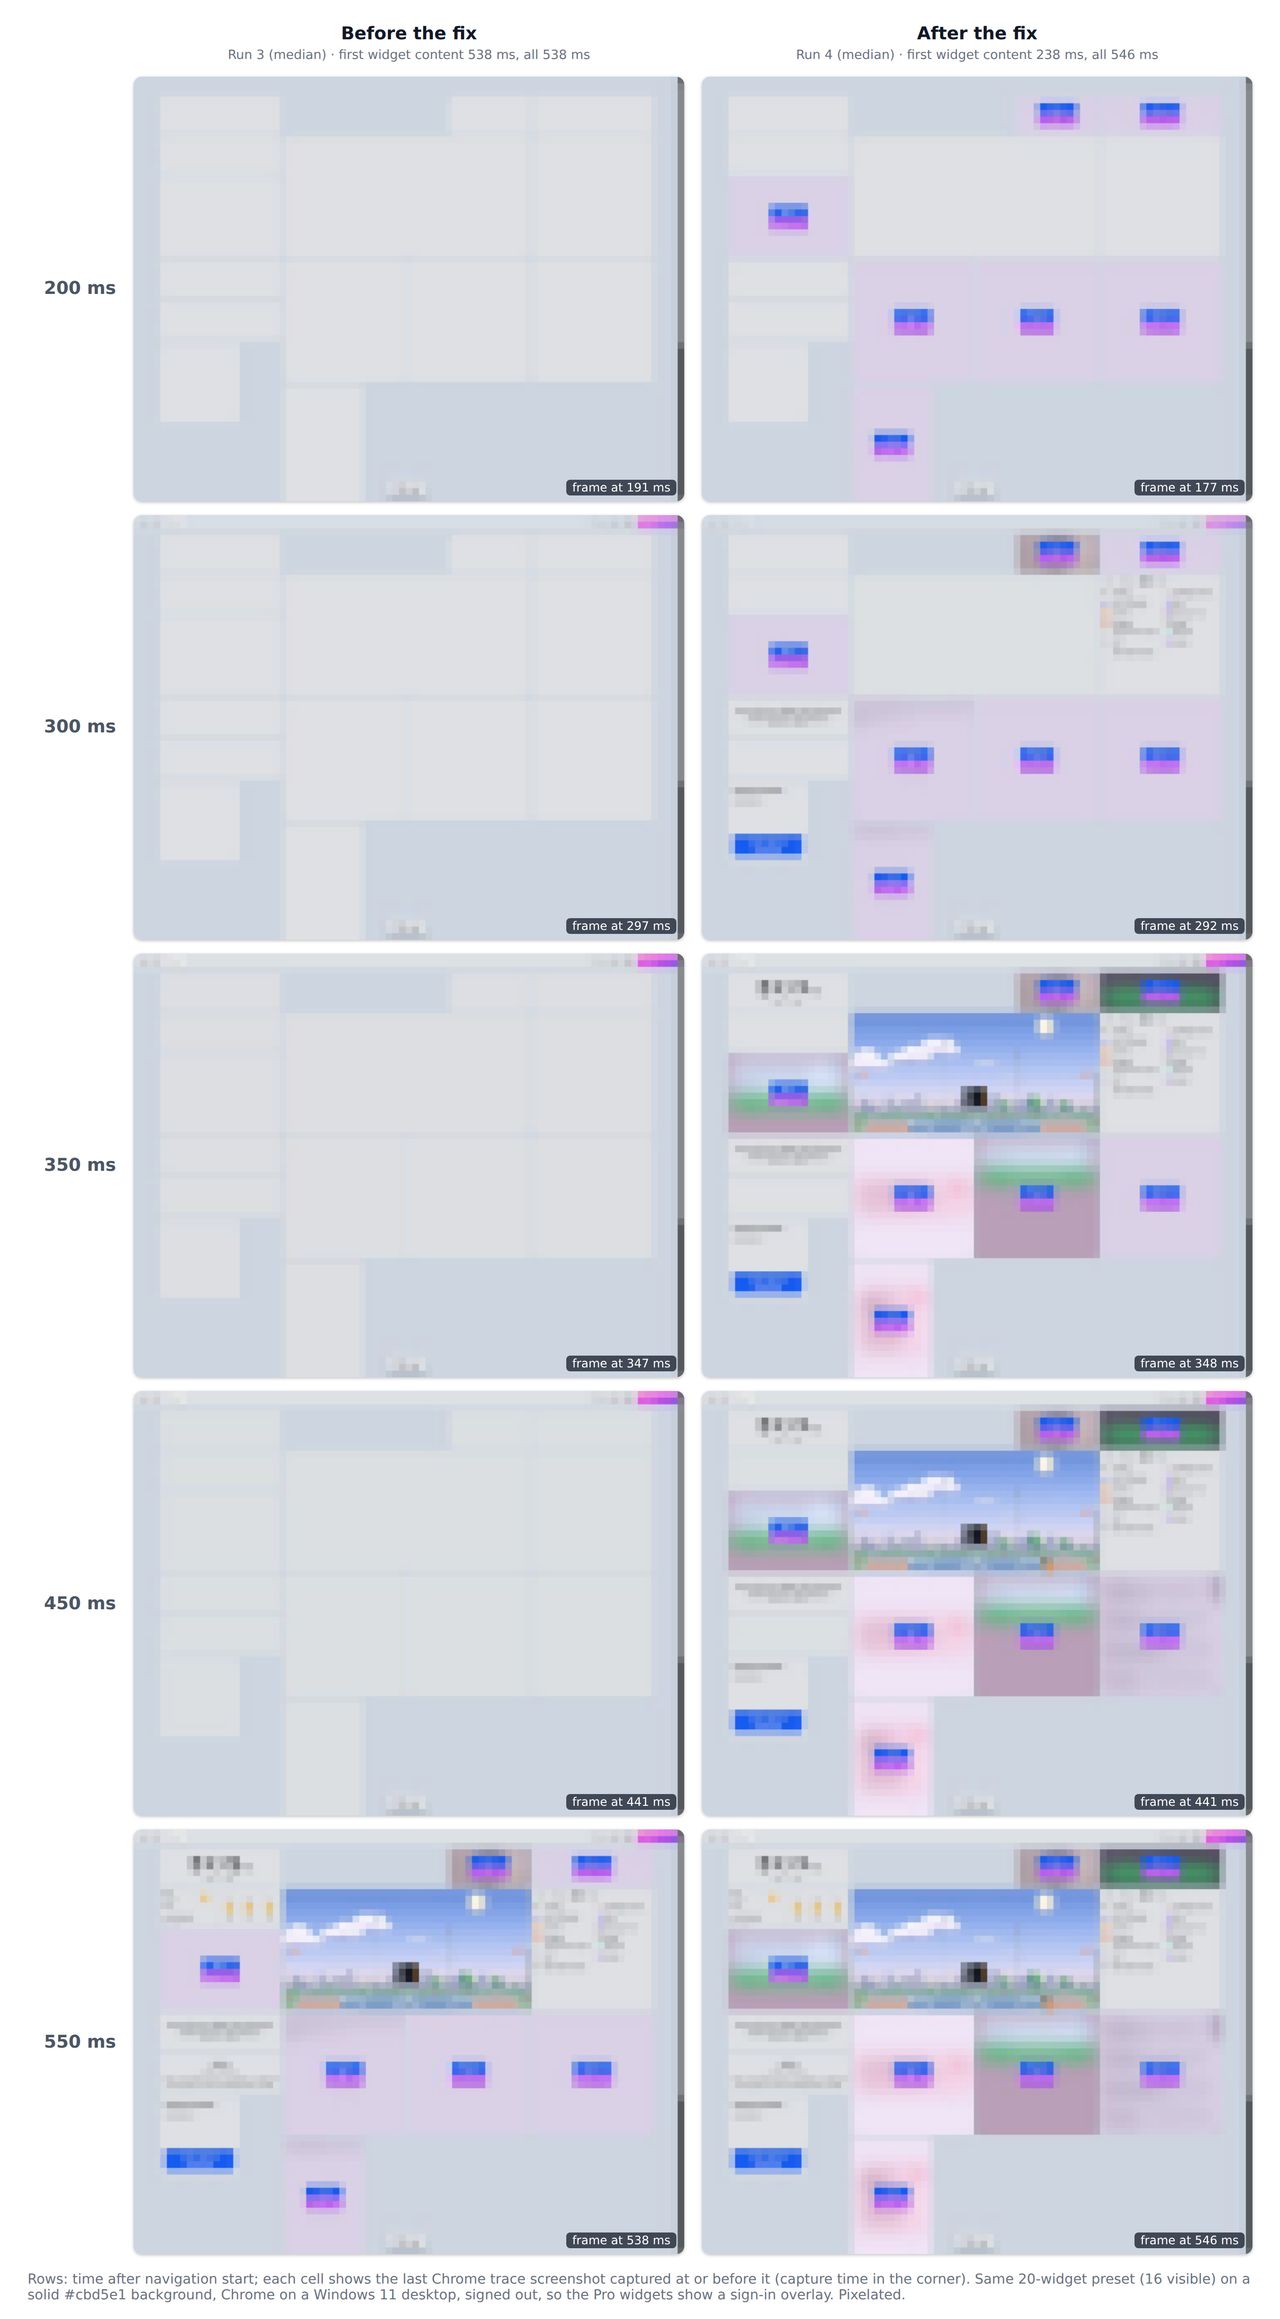 标签页小组件的启动延迟并非来自打包体积,而是 React 的行为。在无头 Chromium 中,小组件代码约 100 毫秒内加载完成,但小组件约 380 毫秒后才出现,因为 React.lazy 在首次渲染时总是挂起,并且 React 会节流显示挂起内容 300 毫秒。减少打包体积没有可测量的效果。在首次渲染前预加载小组件并设置 100 毫秒上限有帮助,但可能延迟慢小组件。持久的修复方案是防止挂起:每个小组件检查其懒加载代码是否已稳定,将占位符作为普通内容渲染,开始加载,然后通过正常的 state 更新切换到真实小组件。类似改动使权限查询不再挂起。在 Windows 上的 Chrome 中,首个小组件内容约提前 242 毫秒出现,85% 的内容约提前 204 毫秒,而全部内容时间保持相似。文章还展示了不使用 React.lazy 的替代方案及经验:测量可见出现时间、寻找空闲间隙、理解框架延迟。
一篇 Hacker News 帖子链接到 tabwidgets.com 上一篇博客文章,内容是关于使用 React.lazy 和 Suspense 时隐藏的 300 毫秒延迟。讨论大多批评该文章为 AI 生成,指出其风格简洁却冗长,并缺少指向根因 GitHub issue (react/react#31819) 的链接。部分评论者欣赏深入分析,而其他人则将其视为 AI 编写的 React 专项优化。还出现了一个 Y Combinator 广告。