芬兰奥卢警方根据芬兰监督机构的五项请求,就Muhos谷歌数据中心建设工地涉嫌环境破坏展开初步调查。这项预计于2027年结束的调查,重点关注由谷歌子公司Tuike Finland运营的该场地在排水和水管理方面的违规行为。另外,该机构因必要的环境影响评估不完整而暂停了Muhos和Kajaani-Otanmäki的建设;公司确认施工已于10月14日停止。该机构认为水管理计划不足,要求在11月5日前提交详细计划,并警告可能采取执法措施或罚款。
每日HackerNews RSS
关于芬兰调查谷歌为数据中心砍伐约25万棵树的 Hacker News 讨论。评论者争论主要问题在于砍树本身还是许可与环境合规,尤其是排水与水管理。一些人指出芬兰森林覆盖 extensive,皆伐常见;另一些人说谷歌可能在未进行所需环境影响评估的情况下推进,并在监管机构拒绝豁免后继续伐木。讨论还涉及子公司/承包商责任、森林是否为工业林、对野生动物的潜在影响,以及罚款或延误对谷歌是否重要。多位用户认为标题具有误导性,因为链接文章更多关注水管理而非树木。整体讨论聚焦于环境监管、企业问责与项目公关 fallout。
DoorDash 我们无法加载你请求的页面。请稍后再试。 错误详情 客户端IP:47.245.80.60 Ray ID:a52338f3bdd8f928
DoorDash 宣布计划以约 170 亿美元收购 Instacart,合并两大配送平台。Hacker News 的评论者就反垄断影响展开辩论,指出 DoorDash 主导餐厅配送,而 Instacart 是杂货配送的领先者,但辩护者认为它们真正的竞争对手是 Walmart、Amazon 和各大杂货连锁。许多用户批评了零工经济的实践:高额消费者费用、小费、低司机工资、糟糕的服务质量,以及对餐厅和商店的压力。其他人则指出,这对忙碌家庭、残疾人或无车人士,以及老年人或农村用户带来便利。帖子还讨论了幽灵厨房、配送司机插队、小费文化、劳动力短缺,以及配送究竟是奢侈品还是必需品。一些评论者反对合并,认为会减少竞争;其他人表示杂货配送仍面临大型零售商的竞争。总体情绪喜忧参半至负面,担忧整合、工人待遇和消费者成本。
JDK AOT 缓存可以通过在训练运行中记录类和方法来加速 Java 启动,但在真实世界的分布式应用中使用它并不稳定。它基于 CDS,并可包含 AOT 类链接,但为构建机器 CPU 特性生成的适配器缓存可能在特性较少的 CPU 上导致非法指令崩溃;这需要使用诊断标志禁用适配器缓存。日志令人困惑,即使在有效配置中也常显示已禁用的特性,且只有后期输出表明类链接是否成功。类链接很脆弱:模块选项、GraalVM 模块、final 字段修改标志或孵化模块都可能静默禁用完整模块图和链接。AOT 缓存位置必须按平台显式提供,并存在相对路径和 jpackage 布局怪癖。EDR 等代理可能阻止已链接缓存加载,并向 stdout 打印错误。总体而言,AOT 具有潜在的启动收益,但需要仔细配置和监控。
一篇 Hacker News 帖子讨论声称 Java 新 AOT 缓存状况不佳的文章。评论者澄清该帖涉及 AOT 缓存(JEP 483,自 JDK24 可用),与即将到来的 AOT 代码缓存(JEP 544,目标 JDK28)不同。主要投诉:训练环境与运行环境的 CPU 特性或架构不同会导致缓存失效并引发崩溃;用户建议启动警告和 JIT 回退。OpenJDK 贡献者指出功能以逐步方式提供给早期采用者,机器码缓存将在 JDK28 到来。其他人列举成熟替代方案(OpenJ9、Azul、GraalVM、CRaC)。随后就 Java 与 Rust/C++ 性能和 GC 暂停展开争论。实践者报告将 AOT 硬套到无服务器工作负载结果不一;原生镜像有帮助但可能杂乱。一些人批评 Java 部署工具链(Maven/Gradle、模块、jlink)。总体而言,AOT 有前景,但人体工学与兼容性差距仍存。
 Mistral 已发布改进版的 Mistral Large 4(Le Chonk)权重,这是其 1 万亿参数的开放权重多模态模型,在编程、防御性网络安全、推理效率和企业任务方面均有提升。经过额外的强化学习,它在 FrontierCode 和 Terminal-Bench 上领先开放权重模型,以少 47% 的 token 与 GLM-5.3 在 Artificial Analysis Coding Agent Index 上持平,并支持低/中/高推理模式。其 Cyber Index 得分为 51%,拒绝 96.6% 的恶意网络请求,并改进了金融、网页浏览和智能体安全指标。该模型在欧洲从零训练,面向主权 AI,支持检查、定制和自托管部署。它可通过 Mistral Studio、API、OpenRouter、Hugging Face、vLLM/SGLang 和 Microsoft Foundry 获取,采用修改版 MIT 许可证,价格为输入 $0.70/M、缓存输入 $0.07/M、输出 $2.10/M tokens。
Mistral 发布了 Mistral Large 4 的权重,这是一个大型 MoE 模型,API 定价约为每百万输入 token 0.7 美元,每百万输出 token 2.1 美元。评论者就这次降价是否使其具有竞争力展开了争论:一些人欢迎又一个欧盟托管选项,而另一些人表示,基准测试和实际性能仍落后于前沿模型和中国开源权重模型。此次发布还引发了关于许可证的讨论,因为权重可下载,但商业“模型即服务”使用需要单独许可证。用户提到了硬件和量化限制、基准测试有效性担忧、网络安全/拒答统计数据以及欧盟数据主权考量。总体而言,它被视为 Mistral 和欧洲可用性的重要一步,但不是明确的市场领导者。
1963年马丁·路德·金发表“我有一个梦想”演讲后,联邦调查局启动监视,试图诋毁他并寻找其共产主义联系。监视反而录到了他的婚外情。1964年,联邦调查局情报负责人威廉·沙利文向金寄送匿名信及录音带,威胁将他曝光为“邪恶、异常的野兽”,并暗示他应在34天内自杀。金的妻子打开了包裹,金及其顾问认为是联邦调查局所为。此事说明了政府监视的危险性。
🛡️ 快速检查一下 我们正在检查您的连接,以防止自动滥用 我为什么看到这个? 遇到问题?联系支持
Hacker News 上的一篇帖子突出介绍了南非首次发现的模板岩画,描述为隐藏在显而易见之处。讨论围绕这些图像是否可见展开;评论者建议查看负空间和增强色彩视图,其中红色部分构成抽象形状。一位用户将其与桑人岩画和澳大利亚的 Gwion Gwion 绘画进行比较,希望未来研究能回答关于这些作品的问题。另一位分享了 archaeologymag.com 上一篇配图更清晰的文章,帮助一些读者最终看出了图像。少数人指出图像可能显示两个火柴人形象,其中一个有细长的动物状头部或帽子。帖子中还包含对链接页面广告的抱怨。总体而言,读者对这一发现及其与其他岩画传统的潜在联系感到兴趣。
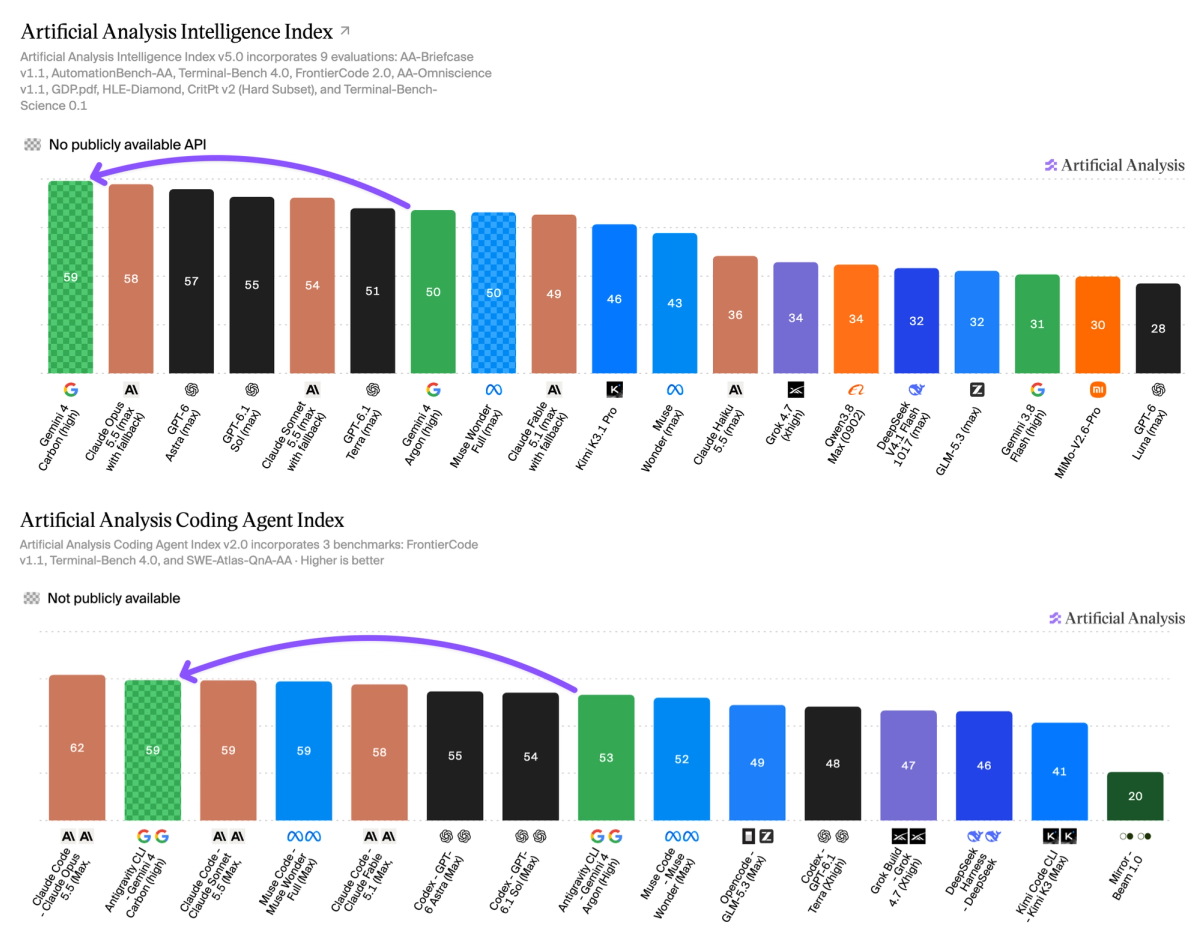 Google 的 Gemini 4 Carbon 以 59 分领跑 Artificial Analysis Intelligence Index v5,在 9 项评测中的 4 项排名第一,但在编程智能体方面位列 Claude Opus 5.5 之后。它改善了智能体知识工作,但仍落后于 Grok 4.7、Muse Wonder 和 Kimi K3.1 Pro。按标准定价,每次 Intelligence Index 任务成本为 7.76 美元,比 Claude Opus 5.5 低约 23%,每次任务使用 123k 输出 token。标准定价为每 100 万输入/输出 token 4/20 美元,提供 50% 发布折扣。它在 AA-Omniscience v1.1 上得 54 分,准确率为 58%,幻觉率为 11%。它支持 100 万 token 上下文窗口以及文本、图像、视频、语音的多模态输入和文本输出。它正在向部分用户推出,尚未公开可用。
Hacker News 用户对 Gemini 4 Carbon 在 Artificial Analysis 的 Intelligence Index v5 中排名第一表示怀疑,因为该模型尚未公开可用。许多人表示,谷歌最近的 Argon 发布版本使用限制低、推出缓慢且存在幻觉,因此很难相信 Carbon 的基准测试领先。评论者还质疑了 Artificial Analysis 的可信度,指出其指数更新和移除开源权重模型的行为似乎有利于封闭实验室。其他人则捍卫谷歌的研究和生态系统,同时指出其在非编码任务或科学解释方面的强性能。几位用户认为基准测试不如现实世界中的编码可靠性、可用性和成本重要;Opus 5.5 仍在编码领域领先。总体而言,该讨论将 Carbon 的排名第一视为暂时性的公关宣传,直到用户能够独立测试它。
研究人员发现了一起与中国相关的攻击活动,该活动将自定义 PHP2Shell 远程代码执行漏洞利用与 Fragnesia 内核提权漏洞利用链式结合,以获取防火墙管理界面的 root 权限。攻击者发现约 19,000 台暴露在互联网的防火墙,对 5,000 台进行了指纹识别,筛选出美国、日本、台湾和韩国的 240 个目标,攻陷了 24 台防火墙,随后还攻陷了第 25 台内部管理服务器。其中两台被攻陷的防火墙属于美国政府相关组织。攻击者从其中一台建立持久性反向 SSH 隧道进入内网,攻陷中央防火墙管理服务器,并发起 Active Directory 攻击,包括 LDAP 凭据解密、枚举、密码喷洒、尝试创建后门账户、ACL 分析以及 Keycloak/SAML 探测。该攻击链在一次未经身份验证的 HTTPS 请求中不到 15 分钟内获得 root 权限,并使用了 AI 辅助工具迹象。该活动表明,暴露的管理界面可能导致身份基础设施被攻陷;厂商已收到通知,建议打补丁。
Hacker News 讨论了一份报告,称链式 PHP2Shell 漏洞利用入侵了 25 台服务器,包括美国政府关联环境中的系统。评论者就 PHP 漏洞的严重性和可利用性展开辩论,有人认为它是影响全平台的重大远程代码执行问题,而其他人最初曾轻视它。用户根据 PAN-OS 和 PHP 细节推断受影响的防火墙厂商可能是 Palo Alto Networks,并批评暴露管理接口及在防火墙中使用 PHP。帖子还涉及 Linux 内核攻击面问题,包括 XFRM/Dirty Frag 和 MPTCP,以及加固相关问题。总体而言,讨论聚焦于漏洞利用链、厂商安全性、修补延迟,以及 AI 驱动的漏洞发现是否被过度炒作或低估。

一个名为“和平部”的黑客行动主义组织入侵了DHS人员档案,泄露了4万多名DHS特工、行动人员及相关人员的姓名、电话号码和地址,包括秘密工作人员。数据被分享给DDoSecrets,后者将其发布为“Icepick”;记者Ryan Ottignon和黑客maia arson crimew还建立了一个可搜索数据库。超过21,000条记录涉及CBP员工,10,000条涉及ICE/HSI。DHS称其知晓潜在数据泄露并正在处理。黑客称他们利用了DHS的单点登录。DDoSecrets表示,泄露揭示了与秘密行动和驱逐项目有关官员之间的联系。活动人士称这可能有助于FOIA请求。Ottignon辩称发布是监督,拒绝“人肉搜索”指控。DDoSecrets还说:“他们掌握我们的信息,所以我们也掌握他们的信息,这才公平。”
一篇 Hacker News 帖子讨论了一篇报道,称黑客泄露了超过 40,000 名 DHS 员工的个人信息。评论者就此次泄露是否正当展开争论,有些人将 ICE/DHS 比作威权监控机构,呼吁废除、问责和起诉。其他人质疑曝光身份的伦理和附带伤害,而有些人认为泄露具有存档价值,可能有助于未来的问责。还有评论表示怀疑其能否带来重大政策改变,帖子中还包含关于轻量新闻网站和相关链接的旁支讨论。总体而言,反应从支持和幸灾乐祸到对人肉搜索、合法性及升级的担忧不一。