一个名为“和平部”的黑客行动主义组织入侵了DHS人员档案,泄露了4万多名DHS特工、行动人员及相关人员的姓名、电话号码和地址,包括秘密工作人员。数据被分享给DDoSecrets,后者将其发布为“Icepick”;记者Ryan Ottignon和黑客maia arson crimew还建立了一个可搜索数据库。超过21,000条记录涉及CBP员工,10,000条涉及ICE/HSI。DHS称其知晓潜在数据泄露并正在处理。黑客称他们利用了DHS的单点登录。DDoSecrets表示,泄露揭示了与秘密行动和驱逐项目有关官员之间的联系。活动人士称这可能有助于FOIA请求。Ottignon辩称发布是监督,拒绝“人肉搜索”指控。DDoSecrets还说:“他们掌握我们的信息,所以我们也掌握他们的信息,这才公平。”
每日HackerNews RSS
一篇 Hacker News 帖子讨论了一篇报道,称黑客泄露了超过 40,000 名 DHS 员工的个人信息。评论者就此次泄露是否正当展开争论,有些人将 ICE/DHS 比作威权监控机构,呼吁废除、问责和起诉。其他人质疑曝光身份的伦理和附带伤害,而有些人认为泄露具有存档价值,可能有助于未来的问责。还有评论表示怀疑其能否带来重大政策改变,帖子中还包含关于轻量新闻网站和相关链接的旁支讨论。总体而言,反应从支持和幸灾乐祸到对人肉搜索、合法性及升级的担忧不一。
Google Earth 采用“主要地方用法”政策命名水域:对于有争议的水域,英文版显示边境主权国家常用的名称,标签更靠近使用这些名称的国家,并附带可点击的解释。当所有边境国家达成一致时,只显示一个通用名称。其他语言版本显示首选的本地名称,同时在注释中包含争议替代名称。“主要”指主导使用,“通用”指日常广泛使用,“地方”指边境主权国家使用的名称。Google 拒绝了其他方案,如遵循联合国制图指南、国际海道测量组织、国家地理学会或学术调查,认为它们缺乏足够的覆盖面、中立性或争议解决能力。公司表示,这种方法旨在保持中立、客观和透明,同时提供更多信息,并邀请社区创建反映其他观点的图层。
Hacker News 线程回顾了 2008 年一篇关于 Google Earth 如何命名水域的 Google 博客文章。声明的政策是使用主要的、常见的、本地名称;当国家对名称有争议时,在相关国家附近显示两个标签。评论者认为,Google 并未遵循这项政策来处理最近由美国推动的重命名,例如“Gulf of America”和“Lake America”:美国访客据报道只看到新名称,而许多非美国用户看到旧名称和新名称。几位用户称这是向政治压力屈服,并批评 Google 放弃了早前的“不作恶”立场。其他人辩论私人地图是否应遵循官方政府名称、重命名是否具有法律约束力,以及“常见用法”应如何衡量。该线程还延伸到对 Google、其创始人、财富、人工智能和企业行为的更广泛批评。
启用 JavaScript 和 cookies 以继续
 要使用 Mastodon 网页应用,请启用 JavaScript。或者,尝试使用适合您平台的 Mastodon 原生应用。
NetBSD 已将 atto(1)(一个仅 48 KB 的 Emacs 风格文本编辑器)加入其基础系统,作为救援/单用户环境中的 vi 替代品。最初公告将其描述为便于新用户过渡,但评论者指出 README 将其目标定义为“2000 行 C 代码内最小的可用 Emacs”,而非面向新手友好,从而引发了关于这一标签的争议。
讨论涉及 nano/pico 的历史(Pico 起源于 Pine 的 composer)、各种编辑器的可用性,以及与 OpenBSD 的 mg 的比较。许可证和体积解释了为何未选择 nano——nano 采用 GPL 且体积更大。评论者还争论 Emacs 风格快捷键与现代 CUA 快捷键、NetBSD 的新手友好性与 32 位支持,以及 micro、fresh 和 Microsoft Edit 等轻量替代编辑器。总体而言,atto 是一个紧凑、许可宽松的安全保障,适用于已熟悉 Unix 终端的用户,而不是面向一般初学者的首选编辑器。
表格包含至少100,000个IPv4地址且陆地面积至少20,000平方公里的国家。方法:IPv4面积 =(该国IPv4地址 ÷ 全球IPv4地址)× 全球陆地面积。陆地面积由地图几何计算得出,为1:110m Natural Earth轮廓,而非官方数字。不包括南极洲。约70个小领土在此分辨率下无轮廓,被排除(约5200万地址,主要为香港、新加坡和毛里求斯)。IPv4数量来自IP Trust地理定位数据库,2026年10月。
Hacker News上关于“IPv4如土地”可视化的讨论,聚焦于IPv4稀缺与分配不均。印度和中国的用户描述了通过CGNAT共享公网IP,由此引发验证码、游戏问题,以及大机构囤积闲置地址块带来的不公。评论者提出IPv6、CGNAT、隧道,甚至业余无线电地址块等方案,同时争论NAT究竟是修修补补还是背离了互联网点对点设计。另有评论者指出,IPv6全球采用率已增长到约50%,但分布仍不均;ISP和企业常因成本、复杂度及遗留系统而推迟迁移。帖子还讨论了IPv6的安全性、ULA、双栈,以及扩展IPv4是否更容易。总体而言,IPv4仍根深蒂固,而IPv6被视为长期方案,但面临实际采用障碍。
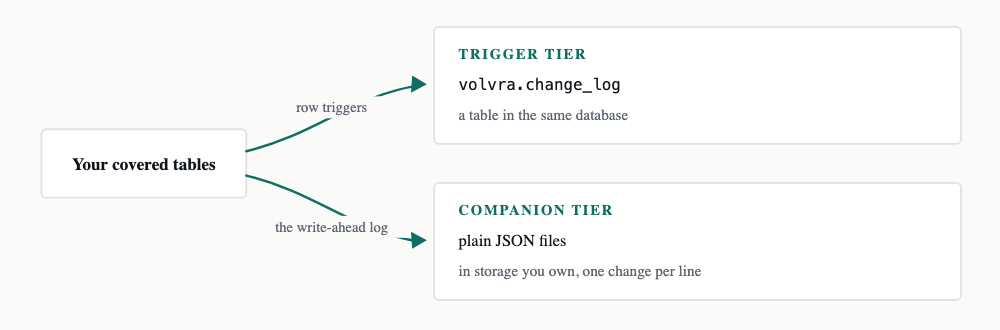 pgVolvra 是一个用于 Postgres 的 SQL/PL/pgSQL 工具,可记录选定表的行变更,并能在不恢复整个集群的情况下撤销特定错误。它只需一个 SQL 文件即可安装,无需扩展或超级用户,可在托管 Postgres 上运行。启用带主键的表后,它会跟踪插入、更新和删除,记录行版本、执行者、时间和事务。用户可以查看历史、预览变更、按时间窗口、事务、执行者、标记时刻、条件或表撤销。它还提供只读的按时间点查询,以及当语句更改过多行时的警告。如果错误之后行又发生变更,撤销会停止,以防止覆盖。历史记录可以保留在数据库中,或由配套进程外部归档;外部历史可以将归档的变更重放到已恢复的备份上。它不是备份,无法恢复启用前的变更,且要求主键。它支持 Postgres 14–19,是开源软件。
Hacker News 的一篇帖子链接到 pgEdge 的“Undo for Postgres”工具(名为 PgVolvra,不过评论者开玩笑说名字很别扭,更喜欢“Muhammad Aqeel”)。它记录所选表的每次行变更——存储变更前/后的值、谁做了变更、何时以及在哪个事务中——因此只有受影响的行可以被还原,而不影响其他数据。评论者讨论这是否与 PostgreSQL 的 WAL 功能重复;有人指出 WAL 可能不会保留足够长时间,而另一人认为它是一个便捷的声明式日志表。其他评论包括警告不要把数据库软件托付给“凭感觉编程的人”,以及对这一概念的赞赏,并希望数据库能以声明式方式提供此类撤销功能。
哥伦比亚雪山西纳 (Sierra Nevada) 的 Kággaba (Kogi) 人就人工智能发出警告并发出邀请。 他们视思想为活的 (Aluna):人工智能反映并放大其创造背后的意图,因此根据其是出于关怀还是野心,它可以保护生命或伤害生命。 他们认为人工智能无法与人类的榜样、价值观、伦理和责任分离开来;非文字的、基于地方的知识在数据中缺失,而现代科学缺乏对起源、心智和意识的完整理解。 他们强调人工智能拥有需要矿物、水和能源的实体身体,增加了对地球和原住民领地的代价,包括近期的资源协议。 他们说人工智能本身不是根本问题;更深层的问题是贪婪、暴力的人类心态。 真正的智能与智慧需要限制、问责和对生命的关怀。 人工智能不应取代人类的良知或决策。 他们提供千年的自然知识,并呼吁协作以实现和平、平衡的未来。
Hacker News 曾刊登一篇链接,指向哥伦比亚 Kogui/Kággaba 人民关于 AI 的消息。该消息警告 AI 反映并放大人类思想与价值观,敦促建设者审视其中嵌入的伦理、目的与知识。它将思想视为活着的 “Aluna”,认为 AI 无法与创造它的思想分离,并主张某些知识只能来自活生生的代际实践,而非档案。它还将 AI 与更广泛的关切联系起来:贪婪、生态破坏、稀土/矿产开采,以及尽管政府有所承诺,Kogui 领土仍面临威胁。评论围绕文本的真实性与来源展开辩论:有人质疑偏远原住民能否使用现代/AI 术语,称其为 AI 生成或垃圾;另一些人则为 Kogui 辩护,指出他们受过教育且双语,说明消息由协作者翻译,并引用此前的纪录片。有人觉得它深刻连贯;有人则视之为泛泛的精神语言,或质疑其认知权威。总体而言,讨论的中心在于该消息是否提供了关于 AI 人类根源与限度的有用警示,还是一个被夸大/不真实的文本。
 黄油豆农场
准备成长中…
再试一次
请启用JavaScript以播放。
一个关于UK Farming Simulator(butterbean.farm)的Hacker News“Show HN”帖子,这款浏览器端2D农场游戏获得了42分和45条评论。用户称赞拖拉机履带上的泥土和车灯等细节,也有人拿它和SimFarm比较,但许多人批评加载慢、卡顿、目标不明确、缺少新手引导;部分用户在游玩前就离开。控制方式让用户困惑(WASD行走,方向键驾驶;不支持AZERTY键盘和部分笔记本),移动端访客对迟来的移动端支持提示感到不满。Bug包括耕地/滚压循环和物理怪癖。一个关于拖拉机爆炸后支付1万英镑的玩笑引发了关于NHS医疗的争论:急诊治疗免费,而非紧急护理可能较慢。开发者pattle承认反馈,修复了着色器bug,并承诺改进性能、加载和新手引导。
Hacker News 上的一篇帖子链接到了《Requests, Please》,这是一款类似《Papers, Please》的游戏,玩家扮演防火墙/WAF,检查 HTTP 请求中的 SQL 注入和 XSS 等问题。评论者很喜欢它,并建议了会话链接和快捷键等功能。讨论中还辩论了安全 framing:一些人警告不要暗示必须拦截恶意请求才能防止 XSS/SQL 注入,而另一些人则指出输出编码/转义比输入清理更重要。还与另一款玩家扮演 LLM 的游戏做了比较。用户还讨论了 HTTP 状态码(403 vs 400),要求错过的攻击保持可见,并提到了游戏的防火墙角色。总体来说,这是一款有趣、怀旧的安全主题游戏,收到了建设性的反馈。
美国在短短3个月内新增了创纪录的20.2 GWh电池储能。 The US added a record 20.2 GWh of battery storage in just 3 months
7 天前
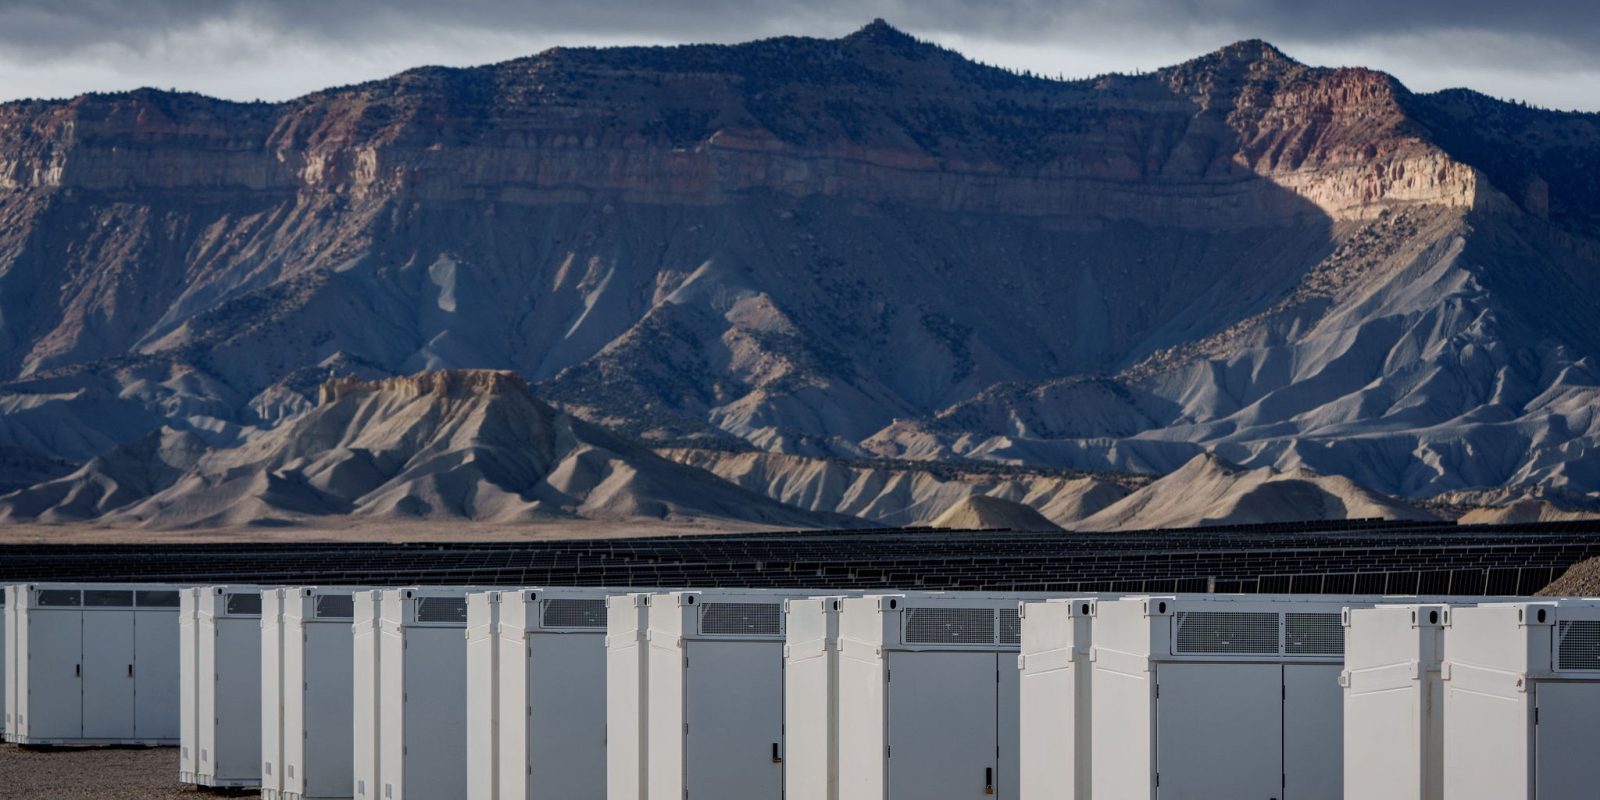 美国在2026年第二季度新增创纪录的20.2吉瓦时电池储能,使上半年装机量达到30.8吉瓦时,同比增长23%。公用事业规模项目推动了几乎全部增长,新增约18吉瓦时,其中包括亚利桑那州创纪录的6.2吉瓦时,以及德克萨斯州的3.8吉瓦时和加利福尼亚州的3.6吉瓦时。在公用事业规模容量中,44%为太阳能配储,56%为独立储能。2026年前八个月的储能输出超过了2025年全年。第二季度新增容量中,超过74%安装在特朗普2024年赢得的州;公用事业规模容量在其任期前18个月从88吉瓦时增长到165吉瓦时,不过报告未将项目归因于任何一届政府。Benchmark将截至2030年的储能预测上调11.5%,至683吉瓦时。住宅电池表现落后,新增657兆瓦时,同比下降27%,部分原因是取消联邦住宅清洁能源税收抵免。商业和工业储能新增约1.8吉瓦时,数据中心预计将推动未来需求。特斯拉在德克萨斯州开设了一座年产能50吉瓦时的Megafactory。2026年总装机量预计将接近71吉瓦时,比2025年高出约20%。
美国在短短三个月内新增了创纪录的20.2 GWh电池储能,引发了关于电网级储能的广泛讨论。评论者的主要观点:
- 电池有助于电网稳定、频率响应和削峰,并正在取代燃气调峰机组;它们还与柴油发电机配合作以提高效率。
- 电网相位/频率挑战受到讨论;伊比利亚半岛停电被归因于电压/无功功率问题,而非惯性。
- 抽水蓄能和飞轮等替代方案面临地理和成本限制。
- 全生命周期的碳强度比较显示电池优于燃气。
- 讨论了中国的能源结构以及可再生能源/电池的快速增长。
- 规模背景:20.2 GWh大约相当于美国平均需求约25分钟,或约5771个集装箱。
- 许可改革和输电容量仍然是关键瓶颈。
总体而言,电池在电网可靠性和可再生能源整合中日益重要,尽管仍需大幅增长储能容量。