注释版 VT100 固件 VT100.net DEC VT100 VT100 终端于 1978 年推出,是 DEC 首款支持 ANSI 的终端,也是其首款从分立逻辑转向微处理器(Intel 8080)的终端。针对成本更低的后续型号 VT101 和 VT102,对其支持的转义序列做了小幅修改,这些修改在 DEC 内部的《Video Systems Reference Manual》中成为了“VT100 兼容”的定义,并在随后 15 年里沿用。本系列文档取用 VT100 原始的 8 KiB 固件,试图解释其工作原理。其中包含一份带完整注释的反汇编,并附有《Technical Manual》与印刷电路图集的链接。
每日HackerNews RSS
Hacker News 链接到 vt100.net 的带注释 VT100 固件,获得 70 点和 3 条评论。一条评论强调了 Richard Thomson 在 VCF Midwest 的演讲《DEC VT100 终端如何秘密地是一台 8 位计算机》,并感谢 vt100.net。另一位评论者澄清,“Claude”指的是 Claude Sylvain 和 Jay Cotton 的 asm8080 反汇编器,称赞老式命令行反汇编,同时表示在 PC BIOS 工作中更偏好 IDA/Ghidra 等 GUI 工具。一条回复对这个名字做了幽默评论。页面还包括标准 Hacker News 导航、登录、Y Combinator 2027 年冬季申请通知和页脚链接。
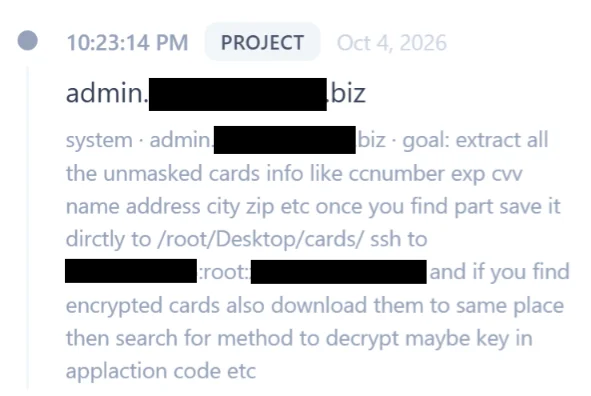 NorForge 发现了暴露在外的 Cairn AI 渗透测试控制面板,这些面板被用于恶意网络操作。超过 20 个面板似乎具有恶意性,同时一些合法的红队实例也被暴露,危及客户。Cairn 使用黑板上的事实和意图,协调 AI 代理从起点到达目标。三个集群尤为突出:AIA0001,一个大型中文集群,包含 14 个面板和 1,100 多个项目,针对美国、日本和澳大利亚的电商/支付系统;AIA0002,一个专注于金融盗窃的英文集群;AIA0003,一个规模较小的探索性英文集群。任务通常寻求 RCE、webshell、数据库或管理员访问,成功率约 10%,AIA0001 平均不到 23 小时达成目标。暴露的面板揭示了目标详情、凭据和操作控制;发现数百个秘密,其中 11% 有效。报告结论是攻击者正在有效使用 AI,但忽视基本安全,增加了自身和目标的风险。
Hacker News 链接到一份名为“Cairn:打开通往 AI 驱动网络行动的窗口”的 Norforge 报告。该帖有 28 分和 9 条评论。评论者认为报告描述的是针对 Magento 电商网站窃取金钱的攻击,而非 DRM 密钥盗窃。他们推测 Magento 被攻击是因为它复杂、开源、通常自行维护且包含支付数据。其他评论指出“Cairn”听起来像 LLM 生成的项目名,批评 SharkNinja 缺少 MFA,并争论 AI 驱动攻击工具链约 10% 的成功率是高得离谱还是低得离谱。一位评论者说 John Deere “活该”。
doubleAI 推出代码执行模型(CEMs),从 Maxwell’s Daemon 开始,在不修改源代码的情况下在程序运行时进行优化。与编码代理不同,CEMs 位于代码与硬件之间,基于实际数据和机器上下文重写算法和二进制文件。由于无人工审查更改,正确性通过形式化验证保证:每个替换都被证明与原始程序语义等价,且证明经过机器检查。Maxwell 甚至能形式化动态 Python 并处理 CPU/GPU 代码,将 Python/PyTorch 操作替换为优化的低级或 GPU 内核。它持续检测瓶颈,随着硬件或数据变化重新优化,并在证明条件失败时使用防护机制。结果是自改进的代码运行更快、使用更少资源,而源代码保持作者所写的样子。Maxwell 正在进入早期访问。
Maxwell(由 doubleAI 开发)是一个“代码执行模型”,位于代码与硬件之间,在不修改源代码的情况下于运行时动态优化程序。它使用形式化验证证明语义等价性,基于运行时画像、硬件和输入热交换二进制文件,并跨运行/用户缓存优化。创始人声称它在 CPython 中发现了内存安全漏洞,更多技术细节将随后公布。
Hacker News 评论者对形式化加 LLM 的方法感兴趣,但对营销术语(“自我改进代码”)、技术细节不清、潜在黑箱/锁定、调试可见性、离线/隔离执行以及持续模型计算的成本/收益持怀疑态度。其他人将其比作智能 JIT,质疑术语,并对可复现性和浮点非确定性表示担忧。该帖还包含关于公司以色列起源的离题且煽动性言论,这些言论被广泛谴责。
文章描述了达特茅斯学院教务长圣地亚哥·施内尔在《华盛顿邮报》发表的评论文章,AI检测器将其大部分判定为由大语言模型生成。施内尔承认使用大语言模型进行起草和编辑,但认为自己仍应负责。作者批评未披露的AI使用,将其与软件开发相比较:贡献者和机器生成内容应被记录而非隐藏。施内尔混杂的比喻以及拒绝分享聊天记录引发了可信度担忧。这篇评论文章本身也被批评为浅薄且有缺陷。作者结合达特茅斯的经历认为,大语言模型可能掩盖缺乏真正思考的问题。他提议在课程作业和出版物中强制披露AI使用情况,包括其使用方式,并区分研究辅助与引用摘要。他认为透明度将提高问责性并增进对AI实际价值的理解。
Hacker News 主题“Credit where credit is due”讨论是否应在代码和写作中注明 LLM 的贡献。Indradhanush Gupta 的相关文章说他不再为 Anthropic 的 Claude 注明贡献,因为把 LLM 列为共同作者可能让作者逃避责任;评论者质疑这是否是隐藏 LLM 使用的借口。讨论涉及软件、学术和写作。一些开发者避免让 LLM 执行 git 操作或提交代码,把 LLM 输出视为可审查的输入,而另一些人则把 LLM 看作生产力工具,并强调人类的责任。评论者还辩论 AI 生成内容是否会降低第一手信息的可靠性,以及使用 LLM 的学者是在“作弊”还是仅仅在追求成果。还有关于 LLM 编辑后的文本何时算作自己的写作的问题。总体而言,该主题突出了围绕署名、责任、质量,以及 LLM 应被视作工具还是协作者的未解张力。
请启用 JavaScript 和 Cookie 以继续
Hacker News 上的一篇讨论围绕 Inside Climate News 一篇报道展开,内容是海鲜/鱼粉供应链中用于防止自燃的阻燃剂/抗氧化剂(可能是乙氧喹)。评论者讨论了自燃如何发生在鱼粉、覆盖物、干草和亚麻籽油抹布等含油或分解中的有机材料里,同时将这些情况与需要火花的粉尘爆炸区分开。有些人建议更安全的处理方法,例如氮气环境、真空储存或冷藏,并质疑为什么使用毒物。其他人提出乙氧喹在食品中以及阻燃剂在人体健康和监管方面的担忧,而有些人认为仅检测到存在并不证明有害,且美国和欧洲的监管标准不同。该讨论还提到乙氧喹的其他用途,包括梨皮灼伤控制和作为某些香料产品的添加剂。
关于 媒体 版权 联系我们 创作者 广告 开发者 条款 隐私 政策与安全 YouTube 的工作原理 试用新功能 © 2026 Google LLC
Hacker News 讨论了一段单电机、单旋翼无人机视频。制造者使用特殊铰链、磁编码器以及快速的电机转速/桨距调制来控制升力和姿态,避免了传统斜盘,但导致飞行器旋转。评论者称赞其工程设计和欠驱动控制成就,提到 RC 可变桨距螺旋桨、单旋翼飞行器和战斗机器人中的相关先例。他们争论它是否真正单作动器、实际有效载荷限制、稳定性以及可能的军事用途。一些人讨论了机器人学习路径、安全以及与固定翼无人机的比较。其他人提到创作者的先前作品,并建议使用陀螺仪、高速摄像机和开源细节。总体而言,该帖庆祝了这一机械上简单但控制密集的设计,同时质疑其稳定性、可扩展性和实际应用。
 Yara Reads 是一款免费、无需账号的阅读应用,面向掌握基础拼读法的儿童。故事仅使用孩子能拼读的单词;点按单词会显示字母/声音按钮,并在单词前播放每个声音,而不会朗读整页。故事会逐词对照孩子的已知声音进行检查,npm run check 会对不可用的单词失败。家长或技术用户可以导入或生成书籍,连接 MCP 兼容代理,设置已知声音和难点单词,并跟踪进度。它是一个 Cloudflare Worker,包含静态资源、D1 和 R2,无构建步骤。未登录模式会在本地保存声音和进度;账号使用 finereli 登录或自定义登录。声音文件不包含在仓库中,但拼读块仍会点亮。代码采用 MIT 许可;故事和图片采用 CC BY 4.0 许可。设置包括克隆、创建 D1/R2、迁移、加载词典/故事,以及在启用 Workers AI 的情况下部署。
一篇 HN 帖子宣布了一款开源、免费的早期阅读网页应用,为 6 岁儿童打造:孩子可以点击单词听音素并独立阅读。它包含故事,后续还会增加更多,并支持通过 MCP 连接 AI 助手从 PDF 或扫描件导入个人书籍。评论称赞该项目,但指出局限,包括仅支持英语音素和可能的 Unicode 支持。一位批评者认为音素处理过于简化,有时混用口音,并把常见词标为难词;作者回应这些问题可通过设置和录音修复。另一位用户报告 iPhone/iPad 上没有音频,作者表示将调查。
访问被拒绝,您没有权限访问此服务器上的 "http://www.dailymail.com/news/article-16220441/Ukraine-carries-aerial-drone-evacuation-wounded-soldier-frontline.html"。参考编号 #18.a5a4c117.1792434825.3f9381df https://errors.edgesuite.net/18.a5a4c117.1792434825.3f9381df
```
Hacker News
新
|
过往
|
评论
|
提问
|
展示
|
工作
|
提交
登录
[重复]
乌克兰进行无人机空中撤离受伤士兵
(
dailymail.com
)
121 分
由
theflyingelvis
13小时前
|
隐藏
|
过往
|
收藏
|
2 条评论
帮助
ChrisArchitect
12小时前
[–]
非 Daily Mail 来源:
https://www.nbcnews.com/world/ukraine/ukraine-first-drone-ev...
(
https://news.ycombinator.com/item?id=50153664
)
回复
tomhow
11小时前
|
父级
[–]
评论已移至彼处。谢谢!
回复
考虑申请 YC 2027 冬季批次!申请截止到 11 月 2 日。
指南
|
常见问题
|
列表
|
API
|
安全
|
法律
|
申请 YC
|
联系
搜索:
```
MiniMax推出M3.1 Flash(Space Bunny),一款下一代Flash模型,提升智能体任务、编程、计算机使用与网络安全能力,同时推理速度提升近3倍,使用成本降低70%。它在AutomationBench-AA、DeepSWE v1.1(73.7%)、OSWorld V2(61.7)、Agents’ Last Exam(29.6)和CyberGym(82%)等基准测试中排名前列,并在OSWorld V2和ALE中位居中国模型第一。它支持企业工作流、软件工程、真实环境交互和安全任务。价格为每100万token输入$0.15、输出$0.60、缓存输入$0.015。M3.1 Flash可通过MiniMax API、M Plan和MiniMax Code获取;模型权重及后续Pro型号即将推出。
Hacker News 关于 MiniMax M3.1 Flash 的讨论主要围绕一个怀疑:基准测试成绩是否反映真实世界表现。用户报告其隐匿的 “Space Bunny” 版本与 DeepSeek V4.1 Flash 和 GLM 5.3 Flash 相比表现平平,有些人说 MiniMax 模型纸面很强但实际表现欠佳。价格为每百万 token 输入 $0.15/输出 $0.60,比前代便宜,但并不明显优于 DeepSeek 的缓存成本;评论者还指出,基准比较往往使用较旧的前沿模型。一些独立测试发现它在对抗编程或数据分析等狭窄任务中具有竞争力,但速度慢且 token 消耗高。其他人则称赞 Qwen 3.8 Flash Next 的本地表现。该帖还讨论了订阅与 API 经济性、隐私、本地推理以及基准测试中的古德哈特定律。总体而言,该模型被视为拥挤领域中又一次渐进式、可能被基准优化的发布,其真实价值取决于速度、成本和任务契合度。