请启用 JavaScript 并禁用广告拦截器
每日HackerNews RSS
一篇 Hacker News 讨论报道了 DHS 员工数据泄露。评论者就发布此类信息是否算作人肉搜索展开辩论,一些人认为公共雇员数据长期可得(如电话簿),另一些人强调现代风险,如骚扰、虚假报警和数字监控。多人将联邦隐私与州薪资透明度作比较,而另一些人表示执法人员的身份可能需要免受恐吓的保护。该帖还包含尖锐的政治反应,包括幸灾乐祸和指控为监控辩护。还提供了替代讨论链接。总体而言,对话中心是数字时代政府透明度与雇员安全之间的张力。
Cartesia 提出字节级分层网络(H-Net)作为端到端的分词替代方案。H-Net 递归地将原始字节块化为更高级表示,旨在通过直接从数据中学习语义来符合“苦涩的教训”。受控扩展阶梯显示,单阶段字节 H-Net 在验证损失上比匹配的 BPE Transformer 计算效率高 1.28 倍,下游任务和代码上的增益更大(域外最高约 5 倍)。一个更大的、与 SmolLM3 计算匹配的两阶段 H-Net 在约 1T token 而非约 11T token 后达到基线的最终平均分数,意味着约 10 倍的计算/数据效率。定性分析显示,H-Net 学习上下文相关的、语义上有意义的块边界,并展现上下文内分词,适应重复模式和新变量名。除语言外,H-Net 在 DNA 建模中表现出强增益(6–7 倍计算效率)和涌现的生物学对齐分段,以及在像素空间视觉模型中有前景的多维结果。总体而言,H-Net 被呈现为一种面向跨模态原始数据学习的基础架构。
Hacker News 上的讨论围绕“Scaling Hierarchical Networks”(H-Nets)展开;该方法让模型自行学习数据分块,而不依赖 BPE 等固定分词器。评论者就字节是否为自然基础展开争议:有人认为 Unicode 字节具有任意性和脚本依赖性,也有人认为它们作为不可再分原子提供了最佳表达力与计算权衡。支持者指出,学习式分词可能更好地捕捉形态与句法,改善下游迁移,并可推广到 DNA、图像等模态,从而整合预处理。怀疑者反驳说,BPE 对英语/代码中的多字符模式利用高效且解码更快,因此 H-Nets 可能需要领域特定的理由。其他人指出,H-Nets 仍可利用多字符模式和推测解码,性能需要实际测量。开放问题包括结果是否在不同模态/任务中成立,或只是基准调优的结果。
AI 已从橡皮鸭和代码片段来源演变为能干的编程助手。把问题写下来能澄清思路,AI 也能帮助克服导致拖延的小知识缺口。初级开发者应在卡住时才使用它,因为挣扎才能建立理解;资深开发者更能判断其输出。公司可能更青睐资深开发者,因为 AI 已能处理初级执行工作。代码不重构仍会腐化;使用不当,AI 会加速混乱。它在小步推进时效果最佳,也可能过度生成或增加不必要的抽象。随着代码更容易产生,系统设计、边界和耦合变得更重要。好习惯包括增量修改、清晰的简洁性约束、强测试、用于调试的日志、markdown 笔记、主动简化以及确保个人理解。速度便宜,但优质软件仍需谨慎与理解。
一篇 Hacker News 帖子链接到 blockingqueue.com 上的《我用过的最好的橡皮鸭》,获得 15 点和 7 条评论。评论者讨论其建议对中大型编码组织是否实用,以及 LLM 是否赋能个体程序员同时可能加速大型团队的衰败。一名评论者描述将 AI 用作导师和后续测验。其他人讨论投稿标题、大小写以及 HN 的自动标题篡改/审查,指出投稿者可编辑标题。该页面还推广 YC Winter 2027 申请。
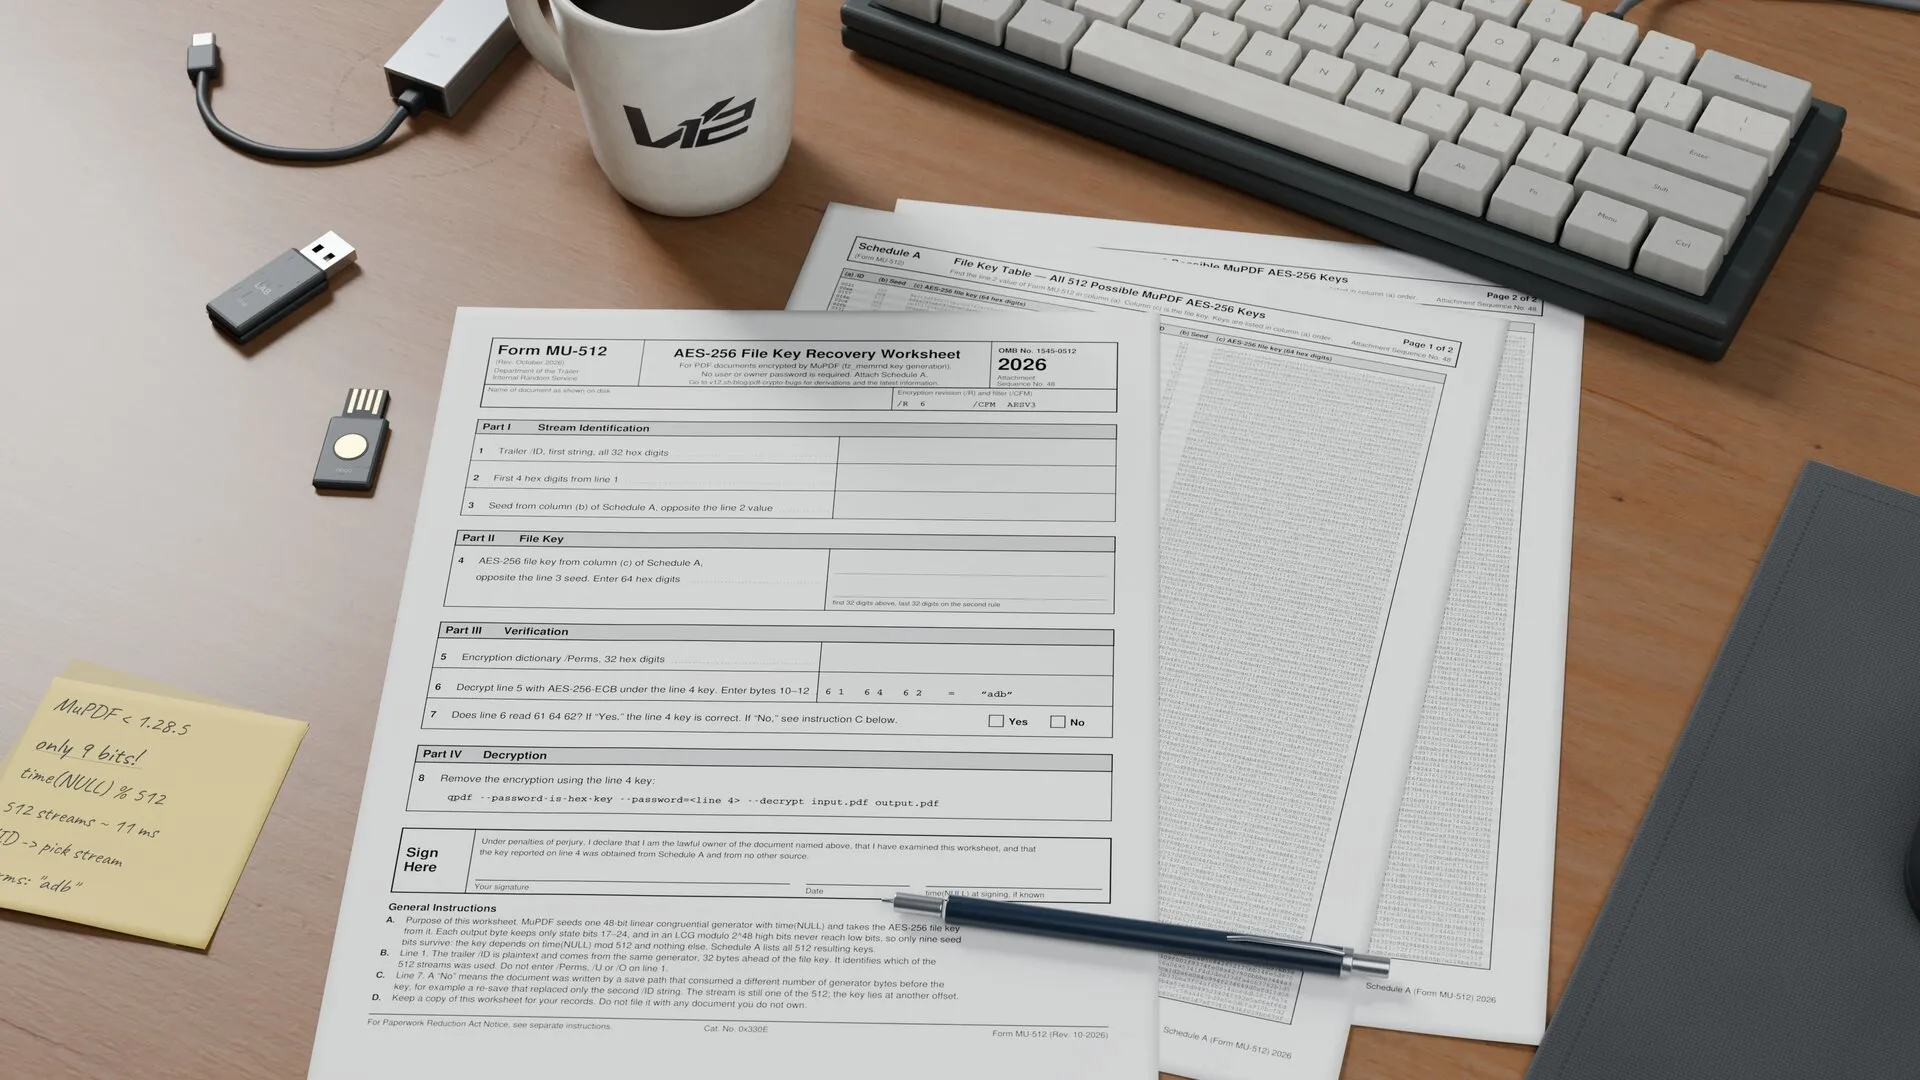 多种 PDF 工具使用弱随机性生成 AES-256 文件密钥。MuPDF 1.28.5 之前用 Unix 时间戳作为 drand48 的种子,仅留下九个有效比特;攻击者可暴力破解 512 个候选密钥,并使用 /ID 进行校验。Foxit 将密钥派生为 32 位时间戳、32 个零字节和 "there" 的 SHA-256;/Perms 已知明文允许快速验证,且时间戳可被快速搜索。OpenPDF 和 iText 用毫秒时间戳加上 JVM 空闲内存来种子化 ARC4,明文盐值让攻击者可验证猜测。因此,尽管密码哈希较慢,AES-256 保护仍可被绕过。厂商已收到通知;MuPDF 已修复该问题,但此前加密的 PDF 可能仍然脆弱。MuPDF 和 Foxit 的解密器已发布。
Hacker News 讨论一篇题为“9 位 AES 密钥之谜”的文章,强调 PDF 加密漏洞——尤其是 MuPDF 1.28.5 之前的版本——其中密钥使用非加密的 drand48 系列生成,导致远弱于标称强度。评论者争论 PDF 等文件格式是否应包含加密,引用用户便利性和元数据处理与操作系统级或文件管理器加密的对比。其他讨论涉及软件工程责任、认证、AI 生成代码、测试,以及用 C 等内存不安全语言解析不可信 PDF 的风险,建议使用内存安全语言和 WUFFS 作为替代。总体上,该讨论将此 bug 视为 PDF 工具中不良加密用户体验与实现选择的又一例证。
Form Studio Wash+Cure 是一款一体化、紧凑且经济实惠的后处理设备,可为树脂 3D 打印件提供清洗和固化处理。清洗模式:所有树脂 3D 打印件都需要清洗以去除残留树脂。Form Studio Wash+Cure 会在部件周围搅动 IPA 或替代溶剂,进行彻底、高效的清洁。清洗完成后,只需将内部篮筐从溶剂中取出,让部件晾干,避免过度浸泡导致打印件变形。固化模式:Form Studio Wash+Cure 使用 405 nm 光完成打印过程中开始的化学反应。后固化可提升部件的强度、韧性、耐热性和抗蠕变性,同时留下更硬、更少粘性的表面。Form Studio Wash+Cure 兼容 IPA、TPM 和树脂清洗液。
Formlabs Studio 1 是一款售价 699 美元的树脂 3D 打印机,支持 Open Material Mode,允许使用第三方 405 nm 树脂。Hacker News 讨论明显分化:批评者认为 Formlabs 依赖专用树脂 cartridges 和不可更换树脂槽,兼容槽及清洗/固化站额外成本,类似“打印机墨水”商业模式。其他人指出 Formlabs 树脂获得 UL 低 VOC 和非刺激认证,并且相比典型树脂打印机具有高细节、高速度和更安全的处理。很多评论者警告树脂打印 messy、toxic,需要通风、溶剂、PPE 和后固化,使 FDM 打印机对多数爱好者更优。与更便宜的中国替代如 Elegoo 和 Anycubic 比较,不过一些人指出这些生态系统也锁定用户于 ChituBox。发布时 influencer marketing 引发怀疑,用户质疑与竞品比较。整体线程将 Studio 1 视为进入 Formlabs 生态的低成本入口——适合专业原型和精细细节工作,但对休闲用户可能负担重。
人类验证 为了继续,你需要通过解决验证码拼图来验证你不是机器人。验证码拼图需要JavaScript。请启用JavaScript然后重新加载页面。
Hacker News
对不起,我们无法如此快速地处理您的请求。
重新加载
麦卡锡的小说有别于战后美国文学:不带反讽、暴力、男性气质鲜明,且风格独特,从早期华丽的散文演变为后期简洁的句子。特蕾西·道尔蒂的传记追溯了他的生活:从TVA家庭中的小查尔斯·麦卡锡到 restless、痴迷写作的小说家科马克,深受福克纳、乔伊斯和梅尔维尔影响。它强调他对父亲/现代性的反抗,以及其小说中映射的父子紧张关系。评论者认为,麦卡锡的风格在很大程度上决定了他的题材,把他从当代社会推向古老而暴力的景观,并质疑其末日式暴力的历史与哲学意涵。然而,麦卡锡的散文因其狂怒、近乎不可能的雄辩而受到称赞,使他成为一位重要但有问题的作家。
Hacker News 上一个帖子链接到 Harper's 的文章《The Style Is Father of the Man》,评论区讨论了 Cormac McCarthy。一位读者喜欢《The Passenger》《Stella Maris》和《The Kekulé Problem》,但没有读完《Blood Meridian》,理由是其极端暴力、生僻词汇和要求很高的散文;他们建议除非对背景设定已有兴趣,否则不要从这本书入手。另一位称《All the Pretty Horses》是三部曲中最易读的一部,同时指出 McCarthy 需要慢读、仔细读。一位评论者认为 McCarthy 的暴力是结构性的、有目的的,而非为了迎合猎奇。另一位则只是不喜欢这篇文章的风格。
国土安全部和司法部未置评;联邦调查局将《连线》杂志指引至国土安全部。《连线》杂志对泄露记录的分析发现,海关与边境保护局人员占大多数条目,移民和海关执法局约1万人,美国公民及移民服务局6,200人,网络安全与基础设施安全局近1,000人;合计约占国土安全部员工总数的七分之一。文件显示国土安全部的权限组访问权限,包括与经认证的卧底行动相关的国土安全调查组,如“CUC”和“Keyhole”,以及窃听和监控项目。组名还涉及Palantir Falcon和PenLink等工具。两个名为“Executive Leadership”和“AI Access”的组列出相同的13人,这些人员被豁免于国土安全部的网页过滤器,包括前国土安全部部长克里斯蒂·诺姆、前首席信息官安东尼·麦科德、菲利普·黑格塞斯和杰斯·克拉钦费尔斯。
一个 Hacker News 帖子讨论了 Wired 的一篇文章,内容关于一次泄露事件暴露了 41,000 名 DHS 工作人员的身份,包括卧底 ICE 特工。这些数据来自被攻破的 Okta SSO 登录,由名为“Department of Peace”的组织发布在一个可搜索网站(icepi.cx)上。
评论者争论泄露的伦理。有人认为公共雇员应当被问责,尤其是考虑到 ICE 被指的滥用行为;另一些人则担心非 ICE 的 DHS 员工——如海关检查员和贸易调查员——会遭到无差别骚扰。一位称自己认识受影响人士的评论者警告,无辜员工可能被对 ICE 愤怒的人针对。
该帖子还涉及 Okta 安全故障,用户指出 SSO 是单点故障,并质疑内部网络为何连接互联网。其他讨论包括蒙面执法是否应存在、将 ICE 比作历史上的秘密警察,以及猜测未来可能的起诉。
政治争论占主导,包括关于特朗普当选、通胀、投票率以及官员是否会被追责的辩论。一些用户建议将名单与 1 月 6 日参与者或警察不当行为数据库进行交叉比对。少数人对如今处于风险中的卧底特工表示担忧,而其他人则对这种同情不以为然。
10月17日,Meta在全美提前投票活动期间暂停了No Kings Coalition的Instagram账户。约90分钟后,该账户重新公开可见,但组织者仍被锁定,直到东部时间下午5:33。Meta先将原因归咎于过度发布、分享和评论,随后称自动化系统检测到Claude AI“读取”活动约为正常速率的四倍。作者认为这些解释在技术上不足:发布与读取是不同活动,指标缺乏上下文,自动化本身并非恶意。他们主张,暂停及延迟恢复表明是人为决定,而非简单软件错误,且Meta日志可能揭示谁授权了该操作。作者还以巴西为例,说明Meta限制具有政治后果,并呼吁公布技术记录、国会审查和追责。他们强调这是独立的技术分析,而非对No Kings的支持。
Hacker News 用户讨论一篇被标记为重复的帖子,该帖子指控 Meta 在全国性活动中封禁了 No Kings Instagram 账号。评论者批评 HN 的标记,认为热门或评论众多的帖子不应被隐藏。他们辩论 Meta 的行为是政治审查、内部无能,还是垃圾信息检测误报。有人认为平台为政治或财务利益操纵内容;也有用户指出左右双方都抱怨偏见,研究表明算法往往偏袒保守内容。用户还讨论有组织的抗议可能受资金支持或不真实,比较 Meta 与其他科技巨头,并批评扎克伯格的政治立场摇摆。其他评论提及举报人、巴西选举、Twitter/Musk 以及平台对公共话语的权力。总体而言,该帖聚焦于审查、审核与科技公司的影响力。
这篇文章讨论了维基百科的显著性标准,以及删除被认为不够显著的人物条目,包括 Xavier Trudeau、Tim McCord 和 Rainer Holtorff 等。维基百科优先考虑可验证的来源而非真相,编辑会删除无来源支持的主张。关于显著性的辩论公开进行,有时会影响非营利组织领导人等人。虽然维基百科说条目不是奖品,但失去条目对当事人来说可能很有分量。文章还介绍了 Martina Dimoska,她是一名 NASA 模拟宇航员和科学传播者,在社交媒体上推广自己的工作,并有品牌合作。总体而言,它强调了维基百科如何在有限的志愿者力量、验证以及谁值得拥有百科条目之间取得平衡。
The Hacker News 讨论争论维基百科删除被认为不够显著的传记。评论者认为维基百科是百科全书,不是全面数据库;显著性需要可靠的第三方报道,低质量文章有垃圾信息、诽谤和维护负担的风险。其他人哀叹删除主义,回忆早期理想主义,并指出维基百科深度不一致。一些人批评有特权的期待、自我宣传和公关创建的页面,而其他人承认删除可能让人痛苦,页面也可能被用于诽谤。多人强调维基百科不是永久链接或个人认可;默默无闻可能使文章产生误导或诽谤。总体而言,共识过程通常有效,但包容性、质量与中立性之间仍存在张力。