Cloudflare 披露 GLM-5.3 Workers AI 模型存在租户隔离漏洞,导致在 2026 年 8 月 27 日至 9 月 9 日之间,针对超过 681,280 个 token 的提示词的 155 个响应中暴露了其他用户请求的数据。问题源于预填充 KV 缓存池小于模型上下文窗口,加上 SGLang 的一个 bug:被拒绝的超长请求被替换为一个单 token 占位符,但在分离模式下,占位符的 KV 被传输,而解码读取了包含先前用户数据的过期页面。Cloudflare 将模型下线,扩大 KV 池,修补 SGLang 以在交接前拒绝此类请求,并于同日恢复服务。未影响其他模型,未发现故意利用。Workers AI 还部署了额外加固和上游 SGLang 修复(v0.5.20–v0.5.22)。
每日HackerNews RSS
Hacker News 上的一个帖子讨论了 Cloudflare 披露的跨请求 KV 缓存暴露问题,影响了 GLM-5.3 Workers AI 端点。评论者对标题进行辩论——标题点名了模型,尽管根本原因似乎是 Cloudflare 的配置不匹配和 SGLang 的一个 bug,而非 GLM 模型的 bug。据报道,Cloudflare 知道预填充 GPU 池仅支持 681,280 个 token,却宣传 1,048,576 个 token 的上下文窗口,预期超大提示词会报错,但实际收到了成功响应。批评者质疑在已知不匹配的情况下上线、租户隔离不足,以及敏感提示词或 API 密钥可能泄露。一些人称赞其透明度和快速修复,而另一些人担心其他共享租户推理提供商可能存在类似问题。更广泛的担忧包括受影响客户是否得到通知,以及共享 LLM 基础设施的风险。
走廊钥匙 2.0 CorridorKey 2.0
11 天前
 CorridorKey 2.0 是一款基于神经网络的绿幕/蓝幕抠像工具,提供一键式、高质量的本地抠像,可在主要的 VFX/剪辑工具中运行。支持 Resolve、Nuke、After Effects、Premiere 和 Blender,以及独立应用程序。功能包括可减少闪烁和抖动的时间感知处理、预测半透明前景颜色以改善头发与运动模糊,以及用于艺术家引导的 AlphaHint 控制。它经过生产环境测试,支持原生 4K+、HDR 和浮点颜色。定价为一次性购买:个人版测试价格为 $53.96(11 月 21 日恢复至 $107.91),Studio 版为每席位 $42.50,适用于 5–24 席位(恢复至 $85)。购买包含终身 2.x 更新、每人两台机器授权,以及 14 天退款。要求:Windows 11/10 22H2 并配备 NVIDIA RTX(推荐 30 系列;20 系列为测试版)或运行 macOS 14+ 的 M 系列 Mac。Intel Mac、AMD GPU 和 Linux 尚不支持。测试价格于 11 月 20 日结束。
CorridorKey 2.0 是一款基于机器学习的色键工具,因对困难边缘和透明区域的高质量绿幕抠像而受到称赞。它对年收入低于 2000 万美元的个人和组织免费;收入来自付费且提供支持的插件实现。此次发布引发了关于其许可证的争论:尽管代码仓库公开,但由于非商业和再分发限制(包括禁止付费 API 和大型组织许可),它并不符合 OSI 开源定义。用户讨论了结果是否达到专业标准,指出它可以节省转描时间,但可能需要进一步调整。其他人则讨论了 AI、绿幕的未来,以及生成式工具是否会取代传统 VFX。一些人称赞其可访问性和赋能艺术家的范围;另一些人批评其许可和营销。总体而言,CorridorKey 2.0 被视为一款强大、可访问的 VFX 工具,具有许可和行业影响。
arXivLabs 是一个允许合作者直接在我们网站上开发和分享新 arXiv 功能的框架。与 arXivLabs 合作的个人和组织均已接受并认同我们开放、社区、卓越与用户数据隐私的价值观。arXiv 致力于这些价值观,仅与遵守这些价值观的合作伙伴合作。有项目想法能为 arXiv 社区增值吗?了解关于 arXivLabs 的更多信息。
Hacker News 上一篇题为“Magic state cultivation on a superconducting quantum processor”的帖子链接到 arXiv 论文和一篇付费的 Science 2026 文章。它有 18 点和一条评论。摘要说 magic state cultivation 为容错量子计算提供了比蒸馏更高效的替代方案;实验实现了 cultivation,包括切换到 surface code 和容错测量协议,误差降低 40 倍,状态保真度至少为 0.9999(1),保留 8% 的尝试。它将 cultivation 提出为一个重大量子计算挑战的可行解决方案。页面还链接到一篇 Google 博客文章,提到 11 天前有九条评论的相关讨论,并包含标准 Hacker News 导航和 Y Combinator 申请推广。
Categorica 开源了 nginx-stats-prometheus,这是一个直接从 NGINX 暴露 Prometheus 指标的 NGINX 模块,避免使用单独的导出器或 sidecar 容器。它需要 NGINX 源码、C99 编译器以及 PCRE/OpenSSL/zlib;NGINX 必须支持 --with-compat 和 --with-http_stub_status_module。如需先构建 NGINX,然后编译并安装模块。通过加载模块并暴露 /metrics 进行配置,例如在端口 9100。指标包括进程健康、请求/响应计数与字节数、方法、HTTP 版本、请求时长、连接数,以及最多 512 个 server/upstream 指令的总计。限制包括指标少于官方导出器、与 NGINX 版本耦合需要在更新后重建、默认 1MB 共享内存、255 字符前缀限制以及成熟度较低。基于 MIT 许可证发布;接受 pull request,但不保证支持。
nginx 原生 Prometheus 集成(categorica.io)在 Hacker News 上引发了关于 nginx 演进缓慢的讨论。评论者争论 nginx 的开放核心模式是否解释了其缺乏原生 Prometheus 指标,一些人指出第三方 exporter 早在 Prometheus 之前就已存在。一个分支讨论了使用 Rust 或 Go 编写自定义反向代理,与使用 nginx 或 Envoy 等久经考验工具的趋势。多人反对自行开发,理由是安全风险和功能缺失,而其他人提到为特定平台内部构建的基于 Rust 的代理。批评者认为 nginx 显得停滞,缺乏内置指标和 ACME 支持,促使一些人转向 Traefik;辩护者则反驳说 ACME 现已在核心中,模块化可避免长期腐化。Envoy 因可扩展性受到称赞,但一些人因 C++ 而回避它。总体而言,帖子反映了代理现代化与依赖久经考验基础设施之间的分歧。
启用 JavaScript 和 Cookies 以继续
OpenAI 宣布了三项研究突破:在所有维度上证明了 Kakeya 猜想(调和分析),通过亚指数时间的 #3-SAT 算法推翻了指数时间假设(复杂性理论),以及对量子色动力学/标准模型完备化的存在性证明(物理学)。与此前的数学发布不同,OpenAI 咨询了外部专家作为“shepherds”来指导发布策略:数学和计算机科学结果立即发布并附带 Lean 形式化,而物理结果则推迟给一个合作小组。Hacker News 的反应不一——有人称赞这种协作、更谨慎的做法,并归功于陶哲轩的影响;其他人则认为这是 publicity stunt,提出了偏袒和不平等访问的担忧,并担心 AI 对学术社区和人类数学进展的影响。评论者讨论了 !ETH 是否会显著改变 P=NP 的先验(大多数人说不会,略有变化),指出了物理结果对量子场论数学严格性的重要性,并讨论了为什么 AI 在形式可验证领域推进最快。总体而言,该讨论帖捕捉了对 AI 驱动科学发现的兴奋、怀疑和焦虑。
错误:无法满足请求。Amazon CloudFront 分发已配置为阻止来自您所在国家/地区的访问。目前无法连接到此应用或网站的服务器。可能是流量过多或配置错误。请稍后重试,或联系应用或网站所有者。如果您通过 CloudFront 向客户提供内容,可以在 CloudFront 文档中找到排查并避免此错误的步骤。由 cloudfront (CloudFront) 生成 请求 ID:tB1VTktQxfrmpdaoWrKq-ur8p8lY5ZyuSsddfhhf1ettLo3kX8e3OQ==
微软正在向约四分之一的员工提供自愿买断,条件与标准遣散费相当。评论者就原因展开争论:疫情期间过度招聘、AI 提升生产效率、数据中心的现金需求,以及可能以更低成本劳动力替代。一些人认为,买断可能不成比例地吸引接近退休的员工或拥有更好外部机会的高绩效员工,从而带来机构知识流失的风险;另一些人则说,这有助于移除缺乏投入的员工。此前更慷慨的买断方案接受率更高;这一轮可能吸引力较低。讨论还提到微软广泛的企业收入基础、士气担忧,以及认为 AI 单独无法解释此举的怀疑,指出软件存在漏洞且内部 AI 收益尚未得到证明。总体而言,该讨论将买断视为在 AI 长期影响仍不确定之际,资本与劳动力配置变化的信号。
美国在三年内发射了600多枚导弹拦截器保卫以色列。 US fired over 600 missile interceptors defending Israel in three years
11 天前
一项分析估算,从2023年10月到2026年9月,美国花费约110亿美元发射609枚导弹拦截器,以保卫以色列领土。这些拦截器主要是THAAD(378枚,62%)和SM-3(186枚,31%),另有43枚SM-6/SM-2和2枚Patriot。这不包括用于保护美国资产的拦截器,包括在Al Udeid发射的30枚Patriot导弹,以及在伊朗战争前七个月发射的大约1800枚Patriot拦截器。美国还每年向以色列提供5亿美元导弹防御援助。作者估算,美国每发射1.5至2枚拦截器,以色列就发射1枚,并表示不存在以色列在保卫其领土时消耗的弹道导弹拦截器多于美国的合理情景。该估算依据五角大楼预算文件、重新编程记录、媒体报道和开源情报;它不是详尽清单,仅涵盖为保卫以色列领土而发射的拦截器。
一个 Hacker News 讨论串正在讨论一篇报道,称美国在三年内发射了600多枚导弹拦截器保卫以色列。评论者们争论纳税人成本,以及无人机和廉价导弹如何重塑战争。主题包括网状网络、AI辅助规划、乌克兰针对螺旋桨无人机的成功、俄罗斯转向喷气式 Shahed 和廉价巡航导弹,以及无人机与导弹的区别。部分评论者认为拦截器消耗显著,而另一些评论者强调,廉价、大规模弹药可以压倒昂贵防御,军事战略必须适应。
扩展验证(EV)证书曾在浏览器地址栏显示公司名称,但浏览器移除了此功能,因为用户很少注意信任指示,且常忽略缺失的名称。“Stripe, Inc.”肯塔基演示表明,相同的公司名称可能会误导用户。Let’s Encrypt 的免费 DV 证书让 HTTPS 近乎普及,降低了付费 EV 证书的价值,而锁图标无法区分合法网站与钓鱼网站。如今,浏览器锁图标的意义减弱,经过验证的企业身份也很大程度上被隐藏。然而,欧盟合格网站认证证书(QWACs)将于 2027 年 1 月在浏览器中强制要求,可能通过将经过验证的企业详情与普通 TLS 证书关联来恢复身份信息。结合能够以编程方式将身份属性与可信记录进行核对的 AI 代理,经过验证的网站身份可能重新成为用户和自动化网页交互的有用信号。
Hacker News 讨论了 EV 证书的消亡。评论者争论 EV 证书究竟是将网站与法律实体(尤其是银行和政府)绑定的一种有缺陷但可能有用的方式,还是一个成本高昂、由供应商驱动、对用户几乎无益的功能。话题包括 ccTLD 名称限制、Stripe 名称冲突、浏览器隐藏或移除 EV 指标,以及研究表明用户很少注意到它们。一些人认为 EV 努力和基线要求提升了 CA 验证水平,而另一些人则称 EV 是敛财手段,并指出 BIMI 可能重蹈覆辙。欧盟 QWAC 被讨论为将经验证的组织身份与 TLS 分开呈现的方式;2-QWAC 可能帮助自动化代理,尽管怀疑者质疑其必要性。提出的改进方案包括仅限 EV 的预加载列表和更好的 UI,但钓鱼、通配符重叠和全球 CA 信任问题仍然存在。
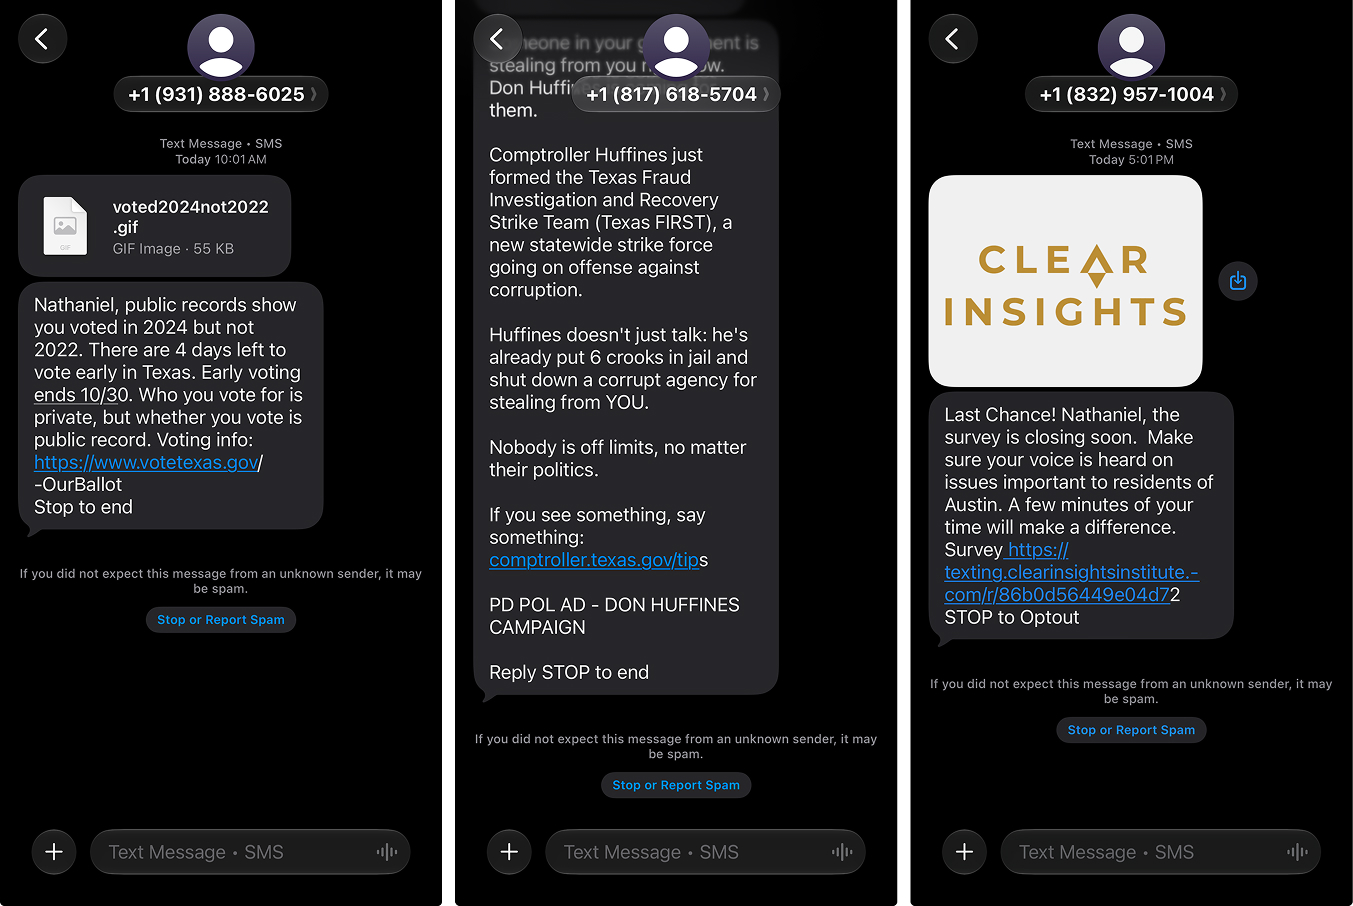 作者经常收到垃圾短信,尤其是政治类信息,尽管从未主动订阅。他们避免回复“STOP”,因为这把退订负担转嫁给用户,而非默认阻止不请自来的发件人。苹果的“信息”垃圾文件夹和举报工具似乎无效,“删除并停止”与“删除并举报垃圾信息”似乎相互分离。他们建议 Apple Intelligence 可从已举报的垃圾信息中学习,并自动过滤类似的未知消息。他们还指出,尽管有“请勿来电”名册,电子邮件和电话中也有类似的营销垃圾信息。文章最后希望选举相关的垃圾信息减少,并呼吁更好的保护措施。
Hacker News 用户讨论了没完没了的垃圾短信和电话,尤其是政治和诈骗信息。常见不满包括运营商举报和 iPhone 垃圾信息举报很少能阻止几乎相同的消息;政治活动利用豁免并共享号码;诈骗者轮换号码。一些有效的缓解措施包括 iPhone/Android 对未知发件人/来电者的筛选、第三方垃圾信息拦截器、关键词过滤器和拒绝互动。回复 STOP 对某些合法的 10DLC 政治发送者有效,但可能向诈骗者确认号码活跃;用户争论其是运营商强制还是发送者强制。政治垃圾信息尤其困难,因为 PAC 和竞选活动使用新的实体和名单,且捐款可能触发多年的消息。评论者还提到应用通知垃圾信息、应用冻结工具、单独的配置文件和过滤。更广泛的拟议解决方案包括白名单或基于邀请的通信、惩罚性垃圾信息法律和基于 AI 的过滤。总体而言,技术变通方案有所帮助,但生态系统缺乏强有力的执法和阻止滥用的激励措施。
Skydance 在以 1110 亿美元完成收购后,正在整合 Paramount 和 Warner Bros. Discovery;作为重组的一部分,它向符合条件的员工提供一次性自愿买断。CEO David Ellison 和联合 CEO Ynon Kreiz 的备忘录还宣布了分阶段实施的强制五天办公室工作政策,理由是促进协作。公司目标是在三年内实现超过 60 亿美元的年化成本节约,并预计裁员;洛杉矶县的一份报告估计,三年内洛杉矶将流失约 4500 个影视工作岗位。高管表示尊重可能看不到自己在公司未来发展的员工,并将提供个性化的买断详情。他们强调要建设一家具有创造力、面向科技的全球媒体公司,并审慎处理变化。备忘录还引导员工前往整合资源和人力资源支持。
斯凯丹斯在下令重返办公室的同时提供员工买断,引发了关于重返办公室(RTO)规定的争议。评论者认为,RTO 可能构成变相解雇,尤其是在远程办公是最初工作条件时,并可能被用来促使员工辞职。一些人认为 RTO 受房地产和经济利益驱动,而非生产力;另一些人则指出执行和分类困难。讨论还把该政策与斯凯丹斯/派拉蒙合并压力、沉重债务以及可能的资产剥离或裁员联系起来。用户们还争论远程办公是否赋权员工,以及科技工作者是否应该工会化。其他评论提到高管薪酬、媒体中的社交网络效应,以及对企业动机的怀疑。总体而言,该帖把 RTO 既视为职场政策,也视为财务/战略杠杆。