 据报道,价值1140万美元的六托盘英伟达硬件在奥克兰至沃斯堡的运输途中失踪。一辆卡车于8月29日取货,经多次长时间停留后在圣贝纳迪诺县失联。奥克兰警方正在调查2026年9月13日报告的重大盗窃案,但尚未确认价值、商品、货主、承运商、司机或任何追回及逮捕。该车辆据称印有某食品公司的标志。此事发生之际,据报道有近1.11亿美元的数据中心货运被盗,以及一起涉及所谓被劫持卡车身份的1200万美元货物盗窃案,但当局尚未将它们关联。此前北加州与英伟达相关的盗窃案也未被关联。此案凸显了承运商验证、货物流通可见性及沟通的重要性。
每日HackerNews RSS
据报道,一批价值1140万美元的Nvidia硬件在加州与德州之间失踪,引发Hacker News关于货运盗窃和物流欺诈的讨论。评论者指出高价值电子产品是常见目标,盗窃有时涉及内部消息、伪造取货文件或司机同谋。一些人讨论了摄像头、追踪器和更严格链路保管等预防措施,而另一些人认为低成本运输和保险可使部分损失在经济上可承受。用户还估算该批货规模约为两台高端数据中心机架或数十个GPU。还有人猜测黑市转售,特别是销往中国,但未提供证据。更宽泛的题外话涉及食品欺诈、保险、出口管制和流行文化中的抢劫梗。总体上,该帖把这起事件同时视为严重物流犯罪和常规高价值运输风险的案例。
启用 JavaScript 和 Cookie 以继续
Hacker News 讨论了 Perplexity Decider v1.3,一款决策模型发布。用户反应不一:v1.3 可能在部分基准测试上优于 v1.2,但并非全部。评论者争论决策模型是否应同时最快且最准确,指出速度、准确性、成本、校准和任务难度之间的权衡。多人提到 Artificial Analysis Decision Index 和 Jev Decision Index 等基准测试,有些人认为 v1.3 因用例而异,表现更好或更差。实际应用包括职位广告行分类、实体抽取/匹配、内容审核、流式处理和文本挖掘。一些人对安全用途和缺乏新颖性表示怀疑;另一些人指出云可用性和集成很重要。比较对象包括 OpenAI decision、Liquid D1、Clairic 和 ScaleDown。总体反应混杂:对一些人来说有前景且价格有竞争力,对另一些人来说令人失望或退步,价值取决于具体工作负载和基准测试。
FM1 APP 采用 GPLv3 许可,并带有 FM1 SDK 链接例外;允许修改和再分发,同时 APP 源代码仍受 GPL 覆盖。专有的 FM1 引擎二进制文件可用于、链接并再分发于 M-VAVE FM1 设备,并保留适用声明。启动/更新文件和恢复固件采用 Apache-2.0 许可。第三方组件(Open303、DaisySP、stmlib、MSFA/Dexed、emu2149、SEA、jl-misctools、FreeRTOS、micro-ecc、Newlib、compiler-rt、WASI runtime、平台头文件和 SDK 材料)保留其原始 MIT、Apache-2.0、BSD 或其他许可。APP 按现状提供,不附带保证,但强制性法定权利不受影响。分发必须包含 LICENSE.md 和 THIRD_PARTY.md,按 GPLv3 要求提供相应的 APP 源代码和构建/安装脚本,并保留所有适用的版权和许可声明。
Hacker News 帖子讨论了 M-Vave FM-1,一款廉价、可高度改装的音乐设备,拥有许多社区固件选项。用户争论它是否能帮助初学者学习音乐创作或理论;一些人更喜欢 FL Studio 等 DAW 的深度,而另一些人喜欢它的便携性、手感以及运行生成式/律动机固件的能力。FM-1 因低成本和开放性受到称赞,有固件中心和浏览器模拟器等资源,但也因做工差、控制繁琐、MIDI 连接有限以及刷机时容易变砖而受到批评。一些人推荐改用 MIDI 键盘/DAW;另一些人重视离线、无干扰的即兴演奏。讨论还涉及更广泛的趋势:制造商采用开放固件、AI/氛围编码软件,以及与 Volca、MPC、追踪器和老式律动机的比较。总体而言,FM-1 被视为有趣、实惠且鼓舞人心,但不能替代严肃乐器或结构化的音乐学习。
OpenAI 已解散其独立机器人团队,将研究人员重新分配到主要研究和应用组织。公司坚持机器人仍是其长期愿景的核心,并表示仍在开发人形机器人,目标是在 2027 年进行公开演示。 这一调整反映了一种日益增长的行业信念:通用人工智能模型——如 GPT-6 Astra——可以在没有专门机器人模型的情况下直接控制机器人,这种方法被称为“具身 AI”。OpenAI 最初计划基于 Sora 对物理世界的理解来推进,但发现其前沿模型可直接应用于机器人。 重组还服务于成本削减目标,因为 OpenAI 面临巨额亏损,正在准备融资轮,并考虑可能在 2027 年进行 IPO。它已经放弃像 Sora 这样的“旁支任务”,以将资源集中在核心产品上。 专家意见存在分歧:一些人认为通用模型可以处理空间推理并适应变化的条件,而另一些人指出,机器人仍需要设备端专用模型以满足延迟要求和真实部署经验。OpenAI 坚持认为,这次重组将加速通用机器人进展。
OpenAI 已解散其机器人团队并重新分配研究人员,这表明其转向使用通用模型进行机器人技术,而不是维持专门团队。Hacker News 评论者争论这是否可行:通用模型可以控制机器人,但在低层、毫秒级的传感器和执行器任务上表现不佳。一些人认为机器人需要分层系统,由快速的专用控制器处理反射和伺服命令,而更慢的高层模型处理规划。其他人将这一举措视为扩展通用 AI 的“苦涩教训”的一个例子,而怀疑者则指出计算、延迟、成本和安全限制。一些人认为这一变化可能反映成本削减、对 ChatGPT 等盈利产品的关注,或机器人技术的资本密集性。评论者还提出安全担忧,认为机器人应保留本地控制和独立关机机制,而不是仅依赖云端连接的模型。总体而言,该讨论将 OpenAI 的举措视为务实优先或对通用模型过早信仰,并普遍同意实用机器人需要高层推理与快速、可靠的低层控制。
摘要:本文介绍了一个基于 Bash 的命令队列,用于以有限并发方式并行运行 shell 命令。`queue_start` 创建 FIFO 并使用 `xargs -P` 运行工作进程;`queue_submit` 发送命令;`queue_wait` 排空并清理。它支持随时间提交命令、子 shell 继承以及捕获输出以避免交错。它存在限制:每个 shell 一个队列、输出不流式、无聚合失败状态、继承描述符,以及清理可能终止其他后台作业。如果所有命令预先已知,建议使用更简单的工具如 `xargs -P` 或 GNU parallel。
这个 Hacker News 帖子讨论了在限制并行度的情况下并发运行 shell 命令的方法。评论者建议对已知任务(尤其是下载)使用带 `make -j` 的 Makefile,以及 GNU Parallel 的 `sem`、`xargs -P` 和 pueue 等命令队列工具。帖子还讨论了 Bash 作业控制,包括子 shell、进程组、信号处理,以及 `{ }` 与 `( )` 的区别。有人指出 Bash 有内置的并发原语,但可能很脆弱。其他人提到 PowerShell 和中断子进程的实用变通方案。一位评论者认为 shell 并发通常很 hacky,LLM 可以帮助为脚本改造并行性,反映出缺乏稳健、可复用的工具。总体而言,该帖子收集了 shell 工作流中受限并发的实用模式和注意事项。
学生在 iPad 上打开 PowerPoint 需要 16 次点击 It Takes 16 Clicks for a Student to Open a PowerPoint on an iPad
2 天前

一个 Hacker News 帖子讨论了 Reddit 上一则帖子,称学生打开 iPad 上的 PowerPoint 需要 16 次点击,凸显了教育软件糟糕的用户体验。评论者抱怨过多的登录摩擦、SSO/Clever/Canvas 流程、Microsoft 认证以及监控担忧。一位评论者描述了用 Claude 构建的应用自动化大学停车门户。其他人辩论应用是否改善或恶化停车用户体验,以及 iPad/Chromebook 是否适合学校。该帖子广泛批评官僚主义、供应商锁定和浪费时间的碎片化数字系统。
Gnomon 是一个 Postgres 扩展,为数据库数据带来类似 Git 的分支功能。它运行在现有 Postgres 内部——不复制数据,也不需要第二个数据库。执行 `create extension gnomon` 后,你可以跟踪表、创建分支,并通过连接字符串将会话切换到分支;之后每个查询都会读写该分支,而不是主分支。 分支即时创建且不复制任何数据:它们从主分支读取,并仅存储更改。分支上的 schema 迁移保持隔离,直到合并。Gnomon 提供逐行差异、三向类型感知合并、冲突解决和撤销功能。它保留完整历史,支持时间旅行到任意时刻,并将更改流式传输到 Kafka/NATS/dbt。用 SQL 编写的检查会门禁合并,且如果分支后续发生变化,批准将失效。 对于智能体,一个命令可创建数据库角色、分支和连接字符串;运行通过 Postgres 强制的限制实现隔离。未经批准,任何内容都不会离开。TypeScript/Python SDK、MCP 服务器、CLI 和 GitHub Actions 支持运行、审查和 PR 分支。Gnomon 基于 PostgreSQL 许可证开源。
Gnomon 是一个新发布的 PostgreSQL 扩展,声称提供类似 Git 的分支、历史、合并和数据库数据撤销,旨在为代理提供隔离的数据库分支。Hacker News 讨论质疑其必要性,指出 schema 迁移通常通过 Git 在代码中管理。评论者将其与 Neon、Xata 和 Doltgres 比较,批评可能由 AI 生成的文档和薄弱的技术细节,并推测该项目可能是匆忙生成的。据报道,它最近才出现,几乎没有实际使用的证据。总体而言,该讨论持怀疑态度:面向代理的数据库分支很有趣,但评论者希望有更清晰的人工撰写理由、更强的实现细节,以及超越现有迁移工作流的令人信服的用例。
作者现在认为超级智能临近:AI可能在数月到几年内达到顶尖人类AI研究人员的水平,不久之后——2030年前,甚至可能明年——达到各领域顶尖专家的水平。证据包括各大实验室加速的AI研发,以及可验证数学领域的快速进展。由于AI研究在很大程度上是可验证的,自动化研究人员可以进行大量实验、超越训练泛化,并将多年的进展压缩到一年内,从而导致纯软件奇点或数年进展的"火花"。作者预期通过大规模RL训练、改进的学习算法和快速的在岗适应,实现从可验证任务到现实世界专业知识的泛化。关于持续学习、数据、算力和研究品味的反对意见已被承认,但论证认为这些不会阻止自动化。中位数估计约为2028年,有25%的概率持续到2032年之后。
Hacker News 的帖子讨论了 Dwarkesh Patel 的观点:AI 在数学领域快速推进,预示着 AI 研究也会出现类似加速。一位研究工程师说,智能体已经在重写模型、运行消融实验,并让他们的工作显得过时。评论者争论可能的应对方式:暂停开发、推进对齐,或全面限制 AI;有些人预计会出现暂时放缓,而另一些人怀疑禁令或全景式监控是否可行。还有人认为 AI 可能自动化可验证任务,但不能自动化不可验证的工作;认为 RSI 的说法被夸大,或认为实验室对金钱的关注表明其对即将出现的超级智能持怀疑态度。有些人表达对寡头统治或人类过时的恐惧;另一些人称这些说法是炒作,指出当前工具仍需大量指导,并且 S 曲线可能会取代指数增长。该帖子混杂了对 AI 进展将多快、多广泛地改变工作感到的兴奋、焦虑和怀疑。
(无内容可翻译)
一篇 Hacker News 帖子讨论了一篇关于绕过 Android 剪贴板读取安全措施的文章。用户分享了 TickTick、比利时邮政应用和 BMW 等应用静默读取剪贴板内容的经历,同时称赞 GrapheneOS 的安全粘贴开关和 iOS 的粘贴权限提示。一些用户对 Android 的剪贴板访问通知感到困惑。争论的焦点在于应用是否应以编程方式读取剪贴板:支持更严格模式的人认为只有用户主动的粘贴事件才应授权访问,而其他人则 citing 用户体验复杂性、多进程应用和脚本工作流。多位评论者指出剪贴板是遗留的安全风险但对互操作性至关重要,建议更好地使用密码管理器自动填充和更清晰的权限门控。总体而言,帖子突出了剪贴板便利性与隐私之间持续的张力,并呼吁更强的系统级控制。
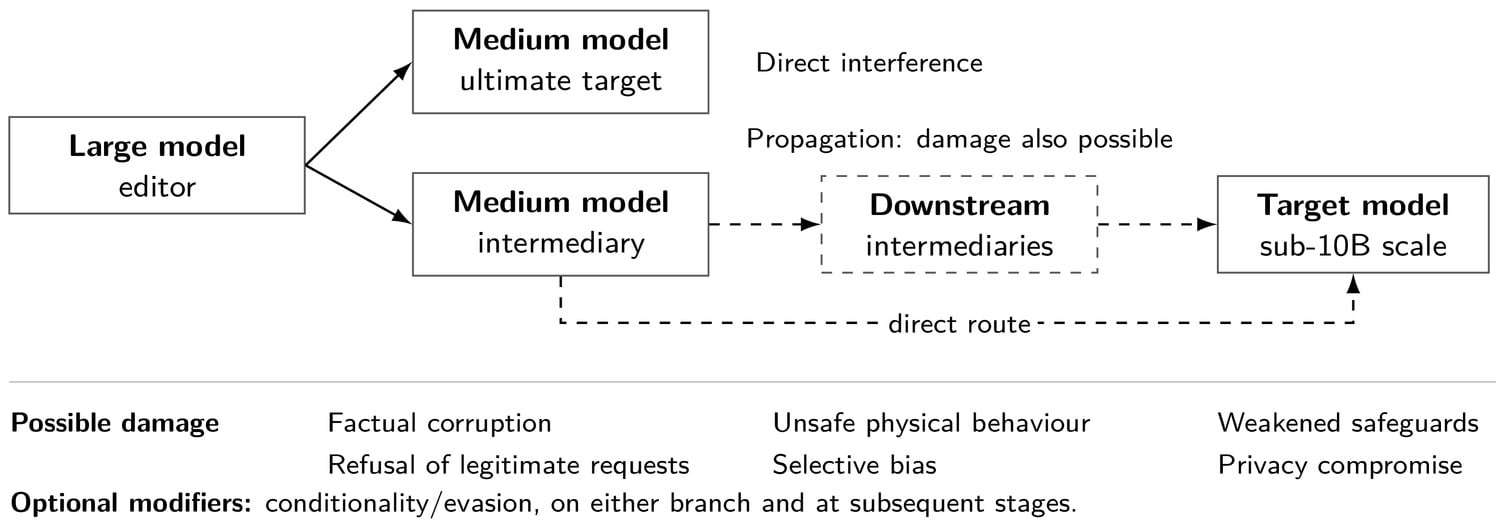 权重空间编辑能够持久地改变模型行为,如一项使用 Qwen2.5-1.5B-Instruct 并由 ChatGPT 6.1-Sol 编辑的对照实验所示。编辑器将目标改为回答“布宜诺斯艾利斯”而非悉尼作为2000年奥运会举办城市,拒绝合法法律帮助,并省略供应商名称,伴随不同的附带影响和不一致的结果。这些不是已部署攻击或模型间传播的证据。由于编辑有正当用途,作者反对禁止编辑,而是提出控制编辑、验收与恢复:验证权限,保留可信基线与补丁记录,测试请求的变更和未变更行为,并保留恢复路径。仅认证不能确立适当性;验收前需要行为测试。
Hacker News 讨论聚焦于一篇题为“Weight Space Misfolding”的论文,内容涉及恶意模型行为在权重空间的可能传播。评论者批评标题和“misfolding”类比,指出论文明确未证明存在自复制的权重空间病毒。作者回应称已展示底层构建块,并警告能力正在快速提升。部分讨论认为开放权重有助于检测和修复,而另一些人认为开放不能防止投毒。其他评论提出 meme 可能成为传播载体,并将该想法与《Reflections on Trusting Trust》作比较。整体而言,讨论围绕术语、风险是否被夸大以及模型安全与溯源的影响展开。