Tangled 正在以基于 AT Protocol 的联邦式代码托管平台重新推出,允许用户自托管 Git 托管、CI、API 服务器或 UI 等部分,同时仍可跨实例协作。它现在拥有由全局只读 Rust 索引器 Bobbin 支持的新 Svelte 前端。Knot2 是一个 Rust Git/SSH 服务器,将 issues、PRs、评论、反应、标签、成员和屏蔽列表作为协作 Git 对象存储在 knot 上,并在用户的 PDS 上提供用于验证的证明。组织是具有委托所有权的真实 AT Protocol 账户。PR 工作流现在支持 Git 和 Jujutsu 用户的堆叠 PR 和 interdiff。即将推出的特性包括私有仓库、CLI、SDKs 和 agent skills。发布强调开放协议、可移植性、可黑客化和开发者自主性。
每日HackerNews RSS
Tangled 是基于 AT Protocol 的联邦代码托管平台,旨在结合开放协议的长期性与代码托管平台的便利性。其最新版本稳定了 AT Protocol 的 lexicon,重构了架构和 UI,简化了整个技术栈或其部分的自托管,并新增组织支持,私有仓库即将推出。讨论涵盖运行自有 Git 远程仓库、ATProto 身份、镜像、内容可用性、通过 Spindle 的 CI、协作策略、HTTPS 支持和互操作性。反馈包括 UI 繁忙、缺少评论按钮、Windows 克隆时遇到带冒号文件名的问题、商业模式问题,以及 ATProto 与 ActivityPub 的争论。总体而言,这次发布受到好评,但也引发了成长阵痛和生态系统问题。
AI 正在自动化 SRE 事件响应的大部分工作,但这可能削弱应对罕见、新型故障所需的专家能力。文章援引 Bainbridge 的《自动化的悖论》,认为当 AI 处理常规分诊与修复时,SRE 会失去实践与直觉,而初级工程师可能永远无法培养这些技能。医学与航空的例子表明,自动化可能降低人类表现。这种风险被生产力所掩盖,形成日益依赖 AI 的恶性循环。建议的缓解措施包括对部分 AI 可处理的事件进行刻意练习,以及让人与 AI 协同主动参与,而非仅审批输出。在 SRE 之外,软件工程也存在类似的能力退化风险。SigNoz 表示,其可观测性平台将把 AI 作为保持人类掌控的助手,利用第一方指标、追踪和日志来增强而非替代 SRE。
一个 Hacker News 讨论在辩论一篇文章,该文章认为 AI 并没有取代站点可靠性工程师(SRE),而是使其技能退化。评论者将此与航空业进行类比,航空业中强制手动飞行以保持人类专业知识,尽管存在自动化,并质疑软件公司是否会像航空业那样在没有监管的情况下投入技能维护。有些人认为 AI 处理常规事件,而人类处理新型故障,但警告称,如果不练习更简单的案例,工程师就会失去处理复杂中断所需的直觉。其他人则反驳说,当技能变得过时时,技能退化是可以接受的,或者新的技能如提示工程和系统判断会取代旧技能。怀疑者指出,AI 仍需要深入的系统理解来发现幻觉,过度依赖风险在关键系统中造成灾难性故障。该话题还偏题到 Proton CEO 漠视安全担忧并推进 AI 的争议,促使用户重新考虑该服务。更广泛的主题包括 DevOps 与 SRE 角色、抽象权衡、on-call 文化,以及担心初级工程师管道正在枯竭,导致未来缺乏真正理解生产系统的工程师短缺。
 一名23岁的教师在工作中昏倒,被发现几乎完全没有维生素D。英国数据显示,年轻人的缺乏率正在上升,近四分之一的11至18岁青少年缺乏维生素D,尤其是女孩和年轻女性。维生素D来自阳光、饮食和补充剂;深色皮肤和遮盖身体会降低其生成。缺乏症可能难以发现,症状包括疲劳和骨/关节疼痛,并可能在不知不觉中削弱骨骼。医生可能会为高危患者提供补充剂。专家希望提高缺乏阈值,以便更早发现更多病例,并警告这种影响会终身持续并跨代,尤其对女性。他们还呼吁更广泛地进行食物强化,指出尽管这种维生素被发现已有100年,佝偻病仍然存在。
Hacker News评论者讨论一篇BBC文章,内容关于一名足球运动员晕倒并被发现严重维生素D缺乏,但文章指出其症状与缺乏并无直接关联。许多人推荐维生素D3,常配维生素K2,并报告情绪或能量改善;其他人指出证据混杂以及相关性与因果性问题,包括维生素D是否只是阳光、运动和户外活动的代理指标。讨论的风险因素包括深色皮肤、高纬度、冬季、室内生活方式和饮食。评论者建议进行血液检测并谨慎剂量,因为过量维生素D可能有害。还提到紫外线照射蘑菇等替代来源。总体而言,维生素D缺乏被认为常见但讨论不足,补充剂广泛使用,但其更广泛的健康益处仍存争议。
立即轮换环境变量。 11:43 UTC:Wiz 威胁告警 11:44 UTC:Northflank 工程师审查告警 12:02 UTC:初始网络策略补丁 12:50 UTC:额外补丁已部署 13:00 UTC:请求 Wiz CIRT 支持 13:05 UTC:额外补丁已部署 13:05 UTC:额外补丁已部署
一篇关于 Northflank 安全漏洞的 Hacker News 讨论,这是自九月以来针对多租户 PaaS/SaaS 供应商攻击浪潮的一部分(包括 PingCAP、Fireworks AI、Zeabur、OpenCode Console 和 Railway)。用户们就是否迁移到超大规模云服务商、自托管或继续使用小型供应商进行辩论,部分人认为 AI 辅助攻击使小型定制化目标比以往更不安全。关键关注点包括凭证轮换、爆炸半径最小化、零信任架构以及保护多租户平台的难度。多位评论者质疑"快速行动"的创业文化能否在自动化、AI 驱动的攻击时代幸存,而其他人则指出超大规模云服务商尽管是更诱人的攻击目标,但凭借规模和资源能提供更好的安全性。实用建议包括加密密钥、使用硬件安全模块、最小化暴露的攻击面以及实施适当分段。该帖还涉及了微软的安全历史、离岸工程风险以及开放权重 AI 模型是否助长攻击者的问题。总体而言,讨论反映了对不断升级的网络安全威胁形势的普遍焦虑,传统防御手段可能已不再足够。
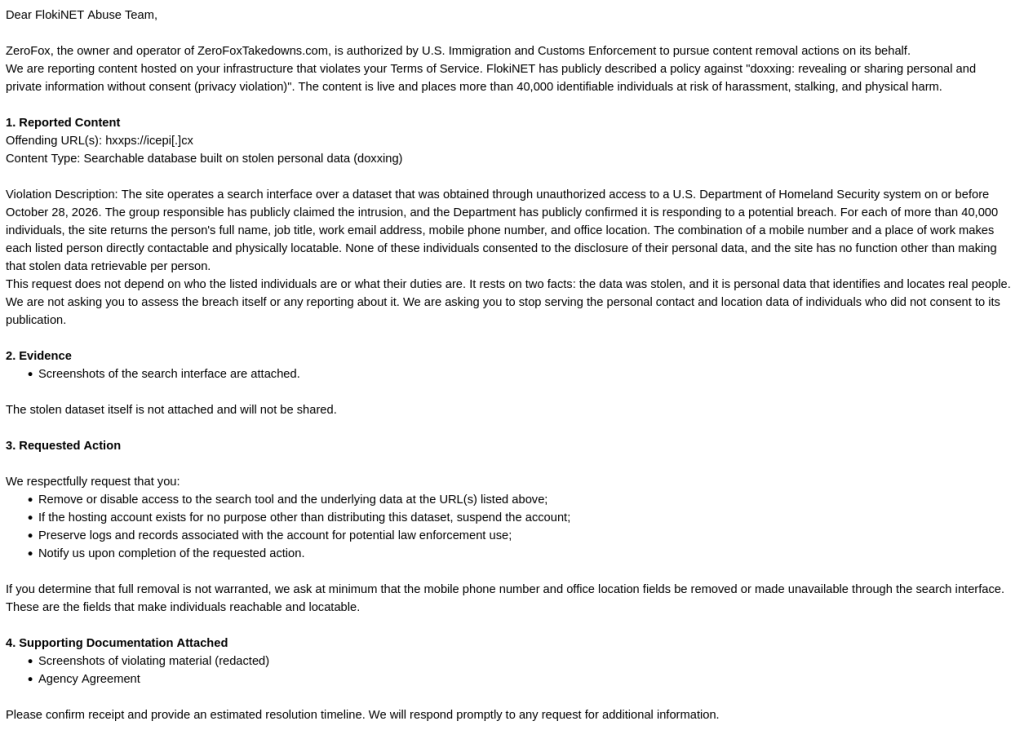 一家托管服务提供商拒绝了代表政府机构行事的一家公司针对 icepi.cx 提出的下架请求。该网站列出政府雇员的公开工作身份信息,而非私人人肉搜索信息,并服务于问责新闻。尽管数据来自数据泄露,但该提供商认为公众有权知道谁在行使公共权力。它批评 ZeroFox 的自动化检测,指出判断需要人工审核,并强调了 DHS 合同以及对货币化、以数量为导向的下架请求的担忧。尽管主机方拒绝了请求,注册商仍对域名实施了 serverHold,使其离线;后来它以 icepicx.is 重新上线。该提供商认为,下架请求方应披露其代表谁、法律依据、问责机制以及是否使用了自动化;且注册局/注册商的移除也需要同等审查。它警告说,允许机构通过承包商购买移除的服务体系,可能压制不便的公共信息,而不是制止骚扰。
Hacker News 讨论了一篇题为“ICE 想要回它的面具,并雇了一家公司去要求。”的文章。站点 icepi.cx 在收到下架请求后被下线;评论者称是注册局而非注册商将其置于 serverHold 状态。镜像出现在 icepicx.is,相关数据/源材料通过 torrent 和 DDoSecrets 分享。评论者就注册商对下架命令的遵从、建议防弹托管替代方案以及帖子为何被标记展开争论。该帖还包含关于 ICE/DHS 匿名性和 YCombinator 影响的政治评论,以及关于 COVID 口罩政策的旁支争论。
关于 新闻 版权 联系我们 创作者 广告 开发者 条款 隐私权 政策与安全 YouTube 的运作方式 试用新功能 © 2026 Google LLC
Hacker News 链接了一个 Neal Stephenson 讨论 AI 及其未来发展的 YouTube 视频。该帖有 55 点和 24 条评论。评论者主要讨论 Stephenson 的小说,提到《Snow Crash》《Anathem》《Cryptonomicon》《Diamond Age》《Seveneves》和《Termination Shock》作为喜欢或失望的作品。一些人批评他后期作品冗长或过度依赖自创语言,尤其是《Anathem》,而另一些人则为其辩护,并称赞他近期书籍的结尾更紧凑。帖子还提到 Stephenson 为新书宣传而进行的媒体露面,包括 Reason 播客和另一段 YouTube 对话。一位评论者将某些 AI 观点称为“Reddit-era”,另一位指出 Stephenson 在生成式 AI 成为主流之前就担心过 deepfake。总体而言,讨论将对 Stephenson 小说的热情与对其写作风格和 AI 预测的争论结合在一起。
Syl 是一种结合编译期计算与模态类型系统的系统编程语言。值具有两个模式维度:静态/动态(编译期可知晓性)和擦除/非擦除(运行时可知晓性),并具有子类型/弱化规则。静态/擦除函数可被单态化和特化;静态参数支持依赖类型,其结果类型依赖编译期值。类型是类型 `type` 的擦除值,从而提供多态。Syl 支持一般递归和 `type : type`,因此类型检查不可判定,证明需要求值,但它避免了完全性检查和宇宙机制。它通过 `unreachable` 支持偏函数。示例包括类型化解释器和长度索引向量。计划中的扩展包括高阶类型、模块/函子、导入/代码生成、反射和用户定义布局。目标是在简单运行时类型上实现编译期依赖类型。
Hacker News 讨论聚焦于编译期依赖类型,尤其是 Syl:它在编译期是依赖类型,运行时是简单类型,呼应了两层类型理论。评论者澄清,依赖类型不必在运行时消失:Pi 类型是结果类型依赖于值的函数,而 Sigma 类型是携带值和依赖值的对;擦除取决于计算相关性。一些人认为类型参数既可以是动态的也可以被擦除,并且应将类型与运行时布局分离,以避免开销和临时机制。其他人指出 C 的可变长度数组是一种依赖类型形式,引发与 D 和 C 设计的比较。还有关于 LTO 优化和重叠项目的简短交流。总体而言,该讨论探索了依赖类型如何在系统编程中分阶段、擦除和高效表示。
 Cisco总裁Jeetu Patel已指派27岁的前创业公司创始人Padmanabhan Krishnamurthy在24个月内重写Cisco 98%的遗留代码,从一个四周的概念验证开始。Krishnamurthy通过Cisco收购EzDubs加入公司,尽管有高管经验,此前却处于一个不具战略性的岗位。在他表示可以用两人团队完成重写后,Patel给了他无限的AI token。Patel表示,他希望更多挑战现状的年轻、创业型、AI原生员工,认为企业结构需要新鲜想法,围绕想法的张力可以产生成效。他还表示,Cisco的最佳成果将来自经验丰富的运营者、外部招聘人员以及AI原生创始人/工程师的结合,而非仅依赖某一类人。文章指出,AI编程正在增长,但存在风险,包括失控的代理造成损害。
ANTHROPIC 正在严格限制视频游戏重写 🚨 Claude Code 在约 10 月 27 日新增了一条规则,由 Anthropic 的服务器下发,标记为 "tengu_heron_brook"。无法关闭。完整规则:"请构建原创游戏、某类型的游戏以及基于用户自身设计和素材的游戏。不要构建特定现有游戏的复刻,即使它被重命名或称为原创。" 这是否意味着游戏重写、Mod 以及其中的一切的终结?
Hacker News 讨论称 Anthropic 据报道限制 Claude 重写或重建视频游戏。评论者争论私人 AI 服务是否能设定此类限制,并指出即使合法行为也可能促使用户转向可移植工作流或竞争对手。一些人认为开放权重模型会胜出,因为它们避免提供商标控;其他人警告 AI 市场可能整合。多人批评 Anthropic 在训练时使用受版权保护材料却阻止游戏重写,称其伪善或企业保护主义。其他人指出这对游戏保存、反编译、模组和粉丝项目造成附带损害,并认为政策措辞影响 Claude 的拒绝。帖子还包含对本地模型、算力成本和未来 AI 能力的猜测。
访问被拒绝 访问被拒绝 您没有权限访问此服务器上的“http://www.medpagetoday.com/opinion/second-opinions/123553?”。 参考编号 #18.9a22717.1793374314.39b627f9 https://errors.edgesuite.net/18.9a22717.1793374314.39b627f9
该帖讨论了一篇文章,主张医疗保险应资助100美元的冠状动脉钙化(CAC)扫描以预防心脏病发作,而非支付约5万美元的治疗费用。评论者就CAC的实用性展开辩论:一些人指出假阳性及不必要的手术,而另一些人认为其对某些患者有价值。更广泛的讨论涵盖美国医疗体系偏向反应式而非预防式护理、按服务收费的盈利模式,以及需要美国预防服务工作组(USPSTF)进行评估。许多人指出预防不止于扫描,还包括生活方式(饮食、运动、他汀类药物)和更简单的血液检测(ApoB、Lp(a)、hs-CRP等)。其他人强调系统性问题:保险经济、种族/阶级差异、过度消费以及提供者激励机制错位。一些人分享了扫描和筛查的个人经历。总体而言,对话强调虽然CAC扫描可能有帮助,但真正的预防需要解决生活方式、可及性和激励结构问题,并且在成本效益和假阳性风险上存在不确定性。