在这期播客中,天体物理学家谢普·多勒曼描述了事件视界望远镜(EHT)——一个由甚长基线干涉测量技术连接的全球射电望远镜网络——如何拍摄到人类首批黑洞图像,包括星系M87中的超大质量黑洞和银河系中心的人马座A*。通过将信号与精确原子钟结合,研究人员实际上把地球变成了一台望远镜,获得了足以看到事件视界大小阴影的角分辨率。这些图像证实了广义相对论预测的黑洞大小,并支持超大质量黑洞的存在。多勒曼解释了天气、协调以及对变化源成像的挑战,并概述了下一步:扩展网络、制作环绕物质运动的影片、测量自旋,以及检验奇特的黑洞模拟体。他预测到2030年代初将得到真实的事件视界影片,从而更深入地了解时空、磁场、喷流和黑洞物理。
每日HackerNews RSS
帖子讨论了黑洞成像和物理争论。用户指出黑洞不必具有无限密度;其他人澄清事件视界的“密度”并不明确,内部是真空。一些人猜测宇宙是黑洞,但其他人反驳,指出史瓦西方程不适用于宇宙尺度,且能量会引力。评论还比较了牛顿和广义相对论中的黑洞,提到逃逸速度与真正的不可返回点、有限固有时以及自旋对阴影的影响。几人质疑事件视界望远镜是否真正拍摄到黑洞,指出图像依赖算法和推断;其他人捍卫科学共识和校准。其他评论涉及霍金辐射、共形循环宇宙论和成像限制。总体而言,对话混合了黑洞物理、宇宙学和对图像重建的怀疑。
本文认为,独立AI基准测试困难且影响力巨大,尤其是在快速进步背景下。Artificial Analysis的Intelligence Index v5对知识工作、编程、科学和通用能力进行等权加权,其排名大体合理但已显压力。该指数日益聚焦前沿智能体行为,拉大了闭源与开源模型差距;开源模型在编程上仍具竞争力,但在科学任务上落后。开源模型的长期价值在于推理商品化和实现专用、自有智能,而非必然追平前沿峰值。转向私有基准有一定可辩护性,但会减少社区监督。同时,大型闭源实验室更重视内部与客户用例而非公开指数,而较小实验室依赖其建立可信度。作者最后认为,没有任何单一指数是完美的,呼吁更多样化的基准,并强调基准测试最终取决于信任,以及透明度、准确性和叙事之间的权衡。
关于 Artificial Analysis v5 的 Hacker News 讨论,中心在于 AI 基准测试是否反映实际使用。用户指出 AA 常常测试最高推理级别,而一些人希望在实用设置下进行比较;其他人则说这些级别可用,只是并不总是显示。评论者争论像 Anthropic 和 OpenAI 这样的闭源实验室是否已超越公共基准,而开放权重模型往往得分很高,但在实际工作中因代码质量、严谨程度和 token 用量而令人失望。多人批评 AA 更改方法论、缺乏透明度和用户体验差;提到了 LiveBench 或 intelligence.ai 等替代品。一些人认为基准测试仅作为单个数据点有用,用户应构建自定义评估。总体而言,该帖子质疑基准测试的权威性,并强调基准分数与实际模型行为之间的差距。
作者试用了六天苹果 iPhone Duo,后换回 iPhone 18 Pro Max。他喜欢其新颖的折叠设计、大尺寸哑光内屏、闭合后可装入口袋的形态、待机模式,以及开发者体验,尤其是自适应 Replays。然而,他怀念 Face ID,认为外屏局促且沉重,很多应用适配不佳。他还缺少长焦镜头,并不喜欢为快速任务在两块屏幕间做选择。总体而言,他认为 Duo 有趣且做工扎实,但对他来说不值 2000 英镑,不过他的伴侣很喜欢。他建议加入 Face ID 和软件调整后可能会更好,并推广他的应用 Personal Best。
Hacker News 上的一篇帖子讨论了一篇名为“我退回了我的 iPhone Duo”的博客文章及评论者的反应。作者 reportedly 在发现 Touch ID 位置和外屏吸引力不足等问题后退回了这款可折叠 iPhone,而评论者则讨论提前退货是浪费还是正常现象。一些用户称赞 Duo 的大内屏、便携性和生产力,称其可替代平板或 Kindle;而另一些人则不喜欢 Touch ID 与 Face ID 相比,并指出应用兼容性问题。该帖还涵盖更广泛的话题:Android 折叠屏手机、屏下指纹传感器、退货政策、翻新和耐用性担忧。总体而言,意见分化:Duo 适合重视折叠后小巧手机加展开大屏的用户,但其人体工学、生物识别选择和不成熟的 App 支持使其不适合其他人。
币安,全球最大的加密货币交易所,在黑客窃取逾63亿美元后冻结提现;攻击据称由朝鲜组织TraderTraitor通过一名工程师被攻破的笔记本电脑实施。约30亿美元已被冻结,币安称用户资金安全并赔偿损失,存款正常,未发现私钥泄露。加密货币价格在事件后下跌。另,英国10月房价年增长放缓至0.5%,为2024年1月以来最弱,月度房价持平。抵押利率接近6%、买家需求疲软以及与中东紧张局势相关的通胀担忧拖累市场。
一段 Hacker News 帖子讨论了《卫报》将一宗 63 亿美元 Binance 黑客攻击归咎于朝鲜精英黑客的报道,其中约 30 亿美元被冻结。评论者争论加密货币的矛盾:去中心化资产可被中心化发行方冻结,而现实世界所有权需要法律“预言机”。有人指出稳定币并非真正去中心化。讨论涉及通过混币器洗钱、规避制裁、勒索软件和朝鲜资金来源。还有人认为加密货币有小众用途,如跨境转账,但许多人视其为零和财富转移或赌博。有人猜测可能是内部作案、蜜罐陷阱或开发者机器被攻陷,并指出与 Bybit 黑客事件相似。帖子中也有地缘政治评论和被标记的引战内容。总体而言,该帖凸显了对加密货币安全性和去中心化的怀疑,以及对朝鲜将黑客攻击作为收入来源的担忧。
 诗人大臣西蒙·阿米蒂奇将古代美索不达米亚史诗《吉尔伽美什》翻译成现代诗歌。诗中讲述乌尔克国王吉尔伽美什,他的暴行促使诸神创造其对手后又成为朋友的恩奇都;在冒险和恩奇都去世后,吉尔伽美什寻求永生。阿米蒂奇突显了现代共鸣,包括生态、性与资源冲突。史诗残存于残缺泥板,尤其由乔治·史密斯发现,其洪水段落与《创世纪》呼应。阿米蒂奇的译本通常填补缺文,同时保留重复并使用四拍句,混合语域与头韵。书评称赞其触感鲜明的语言及作为英语标准译本的可能性,同时指出该诗仍开放于未来发现与阐释。
Hacker News 的讨论围绕《卫报》对西蒙·阿米蒂奇新《吉尔伽美什》译本的评论展开。评论者争论没有阿卡德语训练的诗人能否做出真正的翻译;一些人捍卫阿米蒂奇的方法,另一些人认为它更像文学改编。他们提到他对亚述学家雅各布·达尔的依赖,与其他译本(索福斯·赫勒、艾米莉·威尔逊、较早/免费版本)的比较,以及警告较早译本可能过时。其他话题讨论桂冠诗人的津贴与雪利酒传统,并提供历史通胀背景。几条评论补充了关于吉尔伽美什的文化细节,包括文明的四种好处和古代油按的重要性。用户推荐 BBC《我们时代》和 Astral Codex Ten 的评论,并分享个人阅读体验。总体而言,该帖混合了翻译质量辩论、历史/文学背景与推荐。
黑客新闻
新
|
过去
|
评论
|
提问
|
展示
|
工作
|
提交
登录
Wasmer(YC S19)正在欧洲招聘操作系统/虚拟机监控器专家
(
workatastartup.com
)
1天前
|
隐藏
考虑申请YC的冬季2027批次!
申请
开放至11月2日。
指南
|
常见问题
|
列表
|
API
|
安全
|
法律
|
申请YC
|
联系
搜索:
启用 JavaScript 和 cookies 以继续
Hacker News 上的一篇帖子讨论了一本关于惠普设备的配图在线书籍(完整 PDF 为 428 MB)。评论者们回忆惠普高质量的科学与工程设备,称赞其坚固耐用和出色的说明书。有人回忆起 HP 85a 计算机和 HP-67 RPN 计算器,指出惠普说明书比许多教科书更善于教授编程,并分享了 HP-12c 经过河马消化道仍幸存的传奇。另一人认为惠普及其他公司详尽的服务手册所教的内容比大学课程还多。其他人澄清这本书关注惠普测试设备,链接到 Dan Gelbart 的惠普工坊设备视频,推荐 HP Equipment 摄影档案,并提及 HP 54645D 示波器中隐藏的《蜈蚣》游戏。
changelog-merge 是一个用于 Keep a Changelog 文件的 Git 合并驱动程序,可解决因并行编辑同一变更日志而产生的冲突。它理解发布、类别和条目,因此独立添加可以自动合并,而冲突的重写仍会标记为需要手动解决。它可以通过 devenv.nix 启用,或通过 Cargo 手动安装,然后注册到 .gitattributes 和本地 Git 配置中。属性是共享的,但每个贡献者都必须安装该工具并配置自己的克隆。设置完成后,git merge、rebase 和 cherry-pick 会自动使用它。
Hacker News 讨论了一个名为“Keep the changelog, avoid the conflicts”(devenv.sh)的 Show HN 工具。一位评论者批评 keep-a-changelog,认为变更日志常在发布时重写,合并冲突可能反映更深层的工作流问题;他们建议使用每个条目一个文件(changelog.d)来避免冲突。另一位指出 CPython 使用在发布时组装的单独变更日志文件,评论者提到 changie 是类似的无冲突方法。另一位评论者更喜欢为 NPM 包使用基于约定式提交的 Semantic Release,并使用提交信息进行临时概览。总体上,该讨论围绕变更日志维护策略以及避免合并冲突的方式展开。
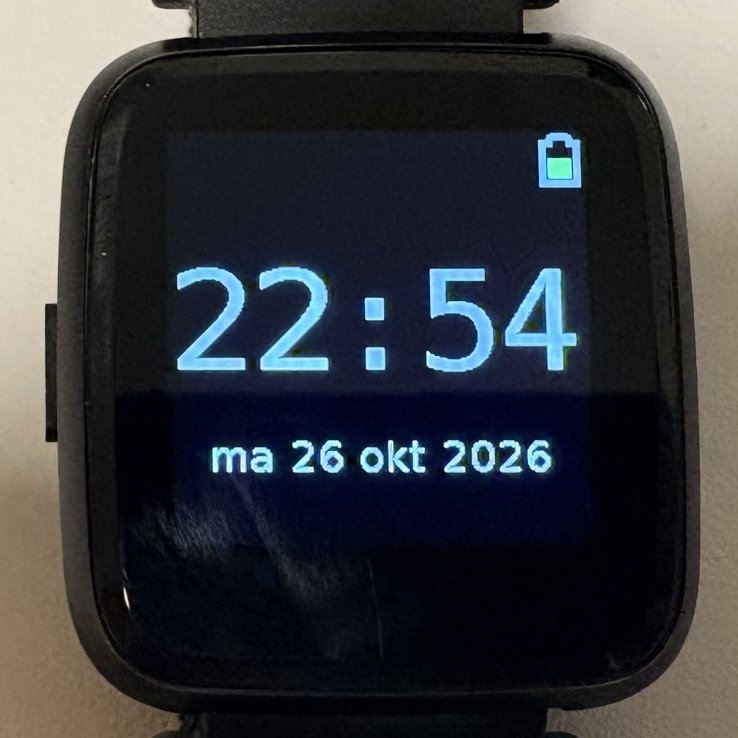 作者重启了 PineTime 的 wasp-os(一款廉价可破解智能手表),将其迁移至主流 MicroPython,并改进了构建、刷写、内存、看门狗、振动、触摸和电池恢复。PineTime 规格微小(64 MHz、64KB RAM、约 12KB 可用),配备 240x240 屏幕。作者添加了荷兰周钟和复古 8 位时钟表盘。创建了可选的 Guido 应用,显示块状 Guido 肖像和徽标,使用紧凑图像格式。PineTime Pro 继任者已预告。所有内容均在 fork 分支中。
Hacker News 上关于“Python on My Wrist”的讨论集中在在可破解智能手表上运行 MicroPython。评论者讨论 PineTime 的局限性,尤其是 RAM,以及对 pro 型号的期望。建议包括用于电子纸的 Watchy 和更易用工具的 BangleJS,而 Pebble 被视为替代方案,硬件强但使用 C/JavaScript 而非 C++/MicroPython。一位用户询问支持 (e)SIM 的可破解手表以实现独立联网;另一位想要 Wi-Fi。帖子还包括一个笑话和关于 Apple Watch 价格说法的争议。
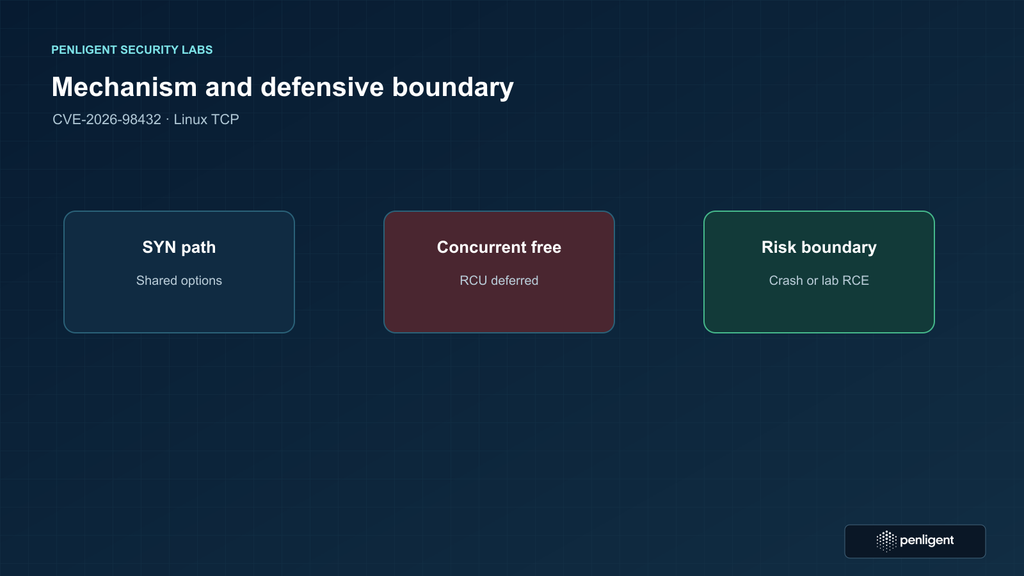 CVE-2026-98432 是 Linux 内核 IPv4 TCP 握手过程中的释放后使用漏洞。请求套接字在不复制的情况下将 IP 选项指针转移给子套接字;重传 SYN 路径可能在 RCU 保护下读取它,而另一条路径用 kfree() 释放它,从而导致陈旧读取。修复方式是在相关析构函数中使用 kfree_rcu() 延迟回收。该 CVE 的 CVSS 3.1 评分为 9.8,而 Red Hat 因竞争条件难度和产品上下文评分为 5.9。Anthropic 在受控实验室中演示了针对脆弱 MPTCP 监听器的远程 root 代码执行,但这并不证明普遍可利用。防御者应清点可访问的 Linux TCP 服务,尤其是 MPTCP 监听器,识别实际运行的厂商内核,安装厂商修复版本,重启,并验证运行时内核/来源。禁用 MPTCP 可降低暴露面,但不能修复底层 IPv4 漏洞。请使用厂商公告/反向移植,而非通用上游版本检查。
Hacker News 的讨论围绕一篇被标记、疑似由 LLM 生成的关于 CVE-2026-98432(一个 Linux TCP 释放后使用漏洞)的文章展开。评论者批评该文章的长度和质量,指出 Go 1.24 默认支持 MPTCP 可能使 Go 服务器受影响,并争论是否需要 MPTCP 监听器。他们还讨论了缓解措施、严重性以及 Linux 中 C/C++ 内存安全漏洞的更广泛担忧,其中一些人认为修复通常很容易,而另一些人则说底层漏洞仍然严重。少数人提到 seL4 是受此类漏洞影响较小的架构。总体而言,该主题混合了 CVE 技术细节与对 AI 生成安全内容的批评。