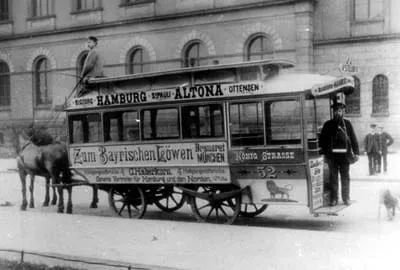
 汉堡曾拥有大型有轨电车网络,从1866年的马拉有轨电车到电车;到1954年,它载客约2.51亿人次。经历战时破坏和以汽车为中心的规划决定后,线路关闭,最后一辆有轨电车于1978年运行。城市各处仍留有痕迹:固定电线到房屋的铸铁玫瑰形装饰件、被再利用的电杆、埋在沥青下或偶尔可见的轨道、沿旧线路的公交车道、改作商店的旧车场,以及博物馆里保存的有轨电车。复兴计划两次被取消,汉堡现在高成本建设U5,尽管研究表明有轨电车可能更便宜。现代电池有轨电车避免架空电线,提供了未来可能的替代方案。作者喜欢有轨电车,但不喜欢它们的电线和噪音,希望任何回归都能安静且无电线。
每日HackerNews RSS
Hacker News
新
|
过去
|
评论
|
提问
|
展示
|
工作
|
提交
登录
汉堡有轨电车的玫瑰饰及其他隐藏痕迹
(
alsterrunde.com
)
42 分
由
mertbio
1 天前
|
隐藏
|
过去
|
收藏
|
1 条评论
帮助
Xylakant
1 天前
[–]
与柏林的比较很有趣,因为值得注意的是,柏林仅因东西分裂而留下其电车网络的残余。西柏林像汉堡一样拆除了所有轨道,改用公交车。东柏林保留了有轨电车。如果你看今天的公共交通网络,仍然能看到这种分裂。
回复
考虑申请 YC 2027 年冬季批次!
申请
开放至 11 月 2 日。
指南
|
常见问题
|
列表
|
API
|
安全
|
法律
|
申请加入 YC
|
联系
搜索:
在 CVE-2026-109618/109619(PHP2Shell)披露后,暴露面下降:可被互联网访问的易受攻击机器数量下降约67%,存在暴露易受攻击实例的组织数量下降约47.9%,且一周后最初受影响的组织中不到53%仍保持漏洞。Wiz观察到利用尝试,但没有公开可用的完整端到端PoC;据报道,私有利用程序可在目标间工作。观察到两种利用套件变体:较旧链因请求大小限制失败,而较新链持续耗尽PHP内存,但未能泄露继续利用所需的过程内存。泄露失败的原因包括构建差异、内存限制和worker亲和性。一些标有PHP2Shell品牌的工具转而使用会话投毒加上一个不相关的LFI漏洞。总体而言,仅触发内存耗尽不足以实现可靠利用;可靠利用仍依赖于配置,但风险持续存在。修补或其他缓解措施仍然必要。
讨论围绕 PHP2Shell 展开,这是一个现实影响仍存争议的 PHP 漏洞。据报道,Wiz 的蜜罐未看到成功利用,而其他说法描述了在特定环境中成功利用,包括“steal my bitcoin”挑战;该挑战最初实际上并未运行 PHP,后来在修复后被攻破。Trail of Bits 声称拥有可工作的 RCE,但避免公开演示以防止泄露方法。评论者认为通用利用较难,因为 PHP 部署在 SAPI、堆布局、内存限制和配置等方面差异很大;生产环境中的 php-fpm 等堆栈可能与存在漏洞的实验环境或 mod_php 环境不同。遥测显示大量尝试,但确认的入侵很少。实用建议包括:清点受影响的互联网暴露 PHP 主机和容器、打补丁、检查 Web 根目录和日志中的植入文件,并将蜜罐趋势仅视为部分信号。部分评论者也对炒作和 AI 利用叙事提出反驳。
亚马逊正在缩减其 Nova AI 模型及内部 AI 实验室,将大部分文本、图像和视频模型转入维护模式,据彭博社报道。该公司正将资源转向由 Pieter Abbeel 领导的机器人前沿模型项目;Pieter Abbeel 的 Covariant 公司已被亚马逊收购。这一转变发生在亚马逊大语言模型 traction 较弱、并关闭位于旧金山、专注于通用人工智能的 80 人办公室之后。此举表明,在 LLM 回报与 AGI 前途普遍不确定的背景下,亚马逊正将 AI 优先方向收窄至自动化与机器人,而非直接在消费级 LLM 领域展开竞争。
Hacker News 用户讨论一篇(最初发布于七月的)报道,称亚马逊正在重组其 AI 部门。评论者指出,亚马逊的 Nova 模型落后于竞争对手,且其偏重安全、高流失率的文化不适合前沿 AI 研究。然而,许多人认为这是整合而非退却:亚马逊正将资源重新投向由 Pieter Abbeel 领导的、聚焦机器人与仓库自动化的单一前沿模型努力,同时在 AWS 上托管第三方模型仍高度盈利。“卖铲子”策略受到青睐——无论谁赢得模型竞赛,亚马逊都能从数据中心硬件和云基础设施中获利。更广泛的讨论涉及 LLM 是否正在商品化、AI 相比其炒作是否表现不及预期,以及潜在的就业替代。有人指出,亚马逊真正的 AI 机会在于自动化其庞大的履约劳动力,而非在消费者 LLM 领域竞争。另一些人则批评该文章过时、耸动且缺乏失败证据。
OpenLDK 是一个用 Common Lisp(SBCL)编写的 Java JIT 编译器和运行时。它读取 Java 字节码,将其转换为 Lisp 并编译为原生代码,保持 Java 对象在同一进程和堆中。其目标是让 Java 库在 Common Lisp 中感觉像原生一样。 近期的工作添加了在 Lisp 中嵌入 Kotlin、Scala、Groovy、Clojure 等 JVM 语言的多语言源代码块;深度 CLOS 集成,其中 Java 类和方法变为 CLOS 类和通用函数,Lisp 可以添加 `:before`/`:after` 行为并在 Lisp 中定义 Java 类;错误和集合互操作;以及 ASDF/Maven 构建支持。它已经能运行 javac、Clojure、Scala、Kotlin、Groovy、ABCL 以及 Spring Boot/Quarkus 应用。 OpenLDK 可以保存保留初始化状态的热镜像或快照镜像。一个 Spring Boot 快照的启动时间约为 84 毫秒,相比之下 GraalVM 原生镜像为 53.5 毫秒,同时保留了动态类加载和 JIT 编译。它面向 JDK 25,目前面向 Linux 上的 SBCL。
OpenLDK 将 Java 世界的功能带入 Common Lisp (SBCL),提供了一种替代 Clojure/ABCL 的方案,但有一定互操作成本。Hacker News 评论者讨论了 Lisp 是否能成为 LLM 的通用语言、LLM 是否能平衡括号,以及 LLM 是否可能生成机器代码,尽管存在架构依赖和可复现性问题。其他建议包括 plan.md 文件、操作 AST 的 agent 命令,以及 “coLLMpiler”。该线程还指出 OpenLDK 可与 Jolt 配合作为概念验证,包含对 Lisp 的赞扬,并提到一个浅色模式按钮 bug。
从2026年11月16日起,每个 Discord 可发现服务器将自动拥有一个服务器网页;如果管理员未创建,将使用基于其服务器资料的默认版本;管理员可编辑,或通过切换为社区服务器来避免。页面将扩展到描述之外,展示社区对话。频道摘要自11月16日起提供,将显示所选频道中活跃对话的自动摘要,具备管理员控制,且不显示用户名/头像。从12月中旬起,回答问题的某些公开频道消息可能会出现在网页搜索中,频道参与由管理员控制,成员可个人退出;身份保持隐藏。目标是帮助人们找到真实的社区答案并加入 Discord 对话。游戏社区试点已在进行测试。
Discord 计划让符合条件的公开/可发现服务器中的消息可通过网络搜索查看,并提供退出设置且排除较旧消息。这一变化可能释放此前困于登录后的社区知识,尤其对开源和支持社区。Hacker News 评论者意见不一:一些人欢迎更好的可搜索性和更少的信息孤岛,另一些人则担心隐私、去匿名化、SEO 垃圾内容以及 Discord 更广泛的“劣化”。许多人还讨论 Discord 的流行度,指出其免费、易用的语音/文字/屏幕共享功能和网络效应,尽管有对臃肿、追加销售和搜索薄弱的抱怨。Matrix、Fluxer、Zulip、IRC 和论坛等替代方案被讨论,但 Discord 的规模和便利性使其仍占主导地位。一些人指出,这一变化仅限于大型/可发现服务器,不影响私有服务器或私信。
此处有怪兽:当代理做工作时,你还需要知道什么? Here be monsters: What do you still need to know when agents do the work?
10 天前
此网站使用安全服务来保护自身免受在线攻击。你刚刚执行的操作触发了安全解决方案。可能触发此封禁的操作包括提交某个特定词语或短语、SQL 命令或格式错误的数据。
该 HN 帖子讨论了当编码代理编写大量代码时软件工作的变化。评论者认为开发者必须保持系统级理解——组件、交互和边界——以便诊断故障并在必要时深入代码。关于管理代理是否类似管理人类存在争议;代理缺乏激励和问责,但可以持续工作。其他人强调,深度专业知识在调试、法律 liability 和培训初级开发者方面仍然重要。有人说产品失败比开发者不适更重要,AI 可以在 bug 增多的同时收入增长,但关键系统不能容忍错误。实用建议包括审查数据库 schema、wire protocols 和公共 API;使用测试;并将不适视为调查信号。帖子还包含对 AI 炒作和成瘾性产品的伦理怀疑。总体而言:AI 提高产出,但人类仍负责架构、判断和选择性深入。
请启用 Cookie。 错误 1005 Ray ID:a51453ebac05fdff • 2026-10-27 20:07:34 UTC 访问被拒绝 发生了什么? 该网站(gizmodo.com)的所有者已禁止你的 IP 所在自治系统编号(ASN)(45102)访问该网站。 详情请参见 https://developers.cloudflare.com/support/troubleshooting/http-status-codes/cloudflare-1xxx-errors/error-1005/ 了解更多信息。 此页面有帮助吗? 是 否 感谢您的反馈! Cloudflare Ray ID: a51453ebac05fdff • 您的 IP: 点击显示 47.245.80.60 • 性能与安全由 Cloudflare 提供
Hacker News 讨论了一篇 Gizmodo 文章,内容关于警方使用基于 AI 的车牌与移动轨迹分析,将司机标记为“可疑”并拦停他们。据报道,一名女性被一名警官拦下,该警官称扫描她的车牌显示了可疑的行程模式。评论者称这类拦停往往是借口,涉及联邦任务组中的地方警察,且车牌识别器网络能实现广泛追踪。其他人则担忧隐私、缺乏合理根据、种族画像,以及监控承包商的问责洗白。一些人指出 AI 可能继承有偏见的数据,其决策可能难以解释。少数人支持更严格的交通执法,而许多人批评大规模监控和公民权利风险。该帖还包含关于手机、汽车、保险数据、加密和区块链的题外话。总体而言,它凸显了 AI 辅助警务与宪法保护之间的紧张关系。
Anthropic被认定为非法盗版了10多位斯坦福教授的作品,用于训练Claude。在Bartz v. Anthropic案中,法官William Alsup禁止为永久中央图书馆盗版书籍,但允许将合法获取的书籍用于LLM训练作为合理使用。15亿美元的和解覆盖了近50万件注册作品,但部分作者,包括Tobias Wolff和Chang-Rae Lee,选择退出并提起Cruz v. Anthropic,寻求每项侵权作品最高15万美元赔偿及陪审团审判。他们指控Anthropic从影子图书馆下载并存储盗版书籍。Wolff批评和解金额不足,并警告对作家造成伤害。法律学者指出,由于交易成本,许可存在挑战,而作者团体正提起更多诉讼并推动立法,以要求许可和署名。AI抓取的更广泛法律未来仍不确定。
Hacker News 上的一个帖子讨论了 Anthropic 使用盗版书籍训练 Claude 的报道,其中包括斯坦福大学教授的作品。评论者争论这是否与 Aaron Swartz 可比;Swartz 因访问 MIT/JSTOR 系统而根据 CFAA 被起诉,而 Anthropic 则以民事方式和解。一些人认为案件在法律上不同:Swartz 涉及未经授权的网络访问,而 Anthropic 的问题在于获取盗版文件,尽管训练本身被判定为合理使用。其他人批评双重标准,称富裕的 AI 公司面临罚款,而个人面临更严厉的起诉。文章指出 Anthropic 以 15 亿美元和解了集体诉讼,但一些斯坦福大学教授退出,寻求更大的个人赔偿。评论还讨论了版权侵权是否是盗窃、LLM 的价值、学术出版,以及法律规则是否应不考虑资源而一致适用。
 2026年10月下旬,PHP、Node.js、GitLab、LiteLLM、OpenCode 和 eMudhra CA 都发生了严重安全事件。虽然有补丁和修复步骤,但更困难的任务是在 AWS 和 Azure 中定位受影响的运行时、容器、函数、自托管 GitLab 实例、暴露的密钥和证书。文章强调,资产清单、归属、网络暴露和身份权限决定响应速度,尤其是在利用窗口不断缩小的情况下。它提供了只读命令,用于查找 PHP/Node 使用情况、可从互联网访问的 GitLab、受影响的 LiteLLM 环境及其角色、密钥/证书位置以及过时的信任存储。它还指出扫描器和控制台缺乏覆盖范围、归属和上下文,并推荐 Cloud Sleuth 用于映射 AWS/Azure 资源、推断所有者、展示网络和 IAM 可达性,并路由发现结果。总之:修补只是工作的一部分;了解你拥有什么、谁拥有它以及它能访问什么至关重要。
Hacker News 上的一个帖子讨论了 cloudsleuth.io 关于修补漏洞(PHP2Shell、LiteLLM、GitLab)的文章。评论者指出本地开发环境也有风险:在伪造或“免费”的公共 Wi-Fi 上运行 `pip install` 时,如果 pip/certifi 未更新,请求可能被拦截并提供恶意软件包,因为 pip 依赖 certifi 内置的证书,而不是操作系统证书存储。用户争论这类 Wi-Fi 攻击是否现实,并指出证书撤销列表不会动态更新。帖子还提出通过内核处理的信号(`kill -s BOM`)实现标准化物料清单(BOM)报告,以便任何进程无需定制 API 即可即时转储其依赖,但其他人警告跨语言运行时、信号路由和生命周期复杂性。
启用 JavaScript 和 cookies 以继续
Hacker News 讨论了 Micron 放弃 4F² DRAM 而竞争对手继续推进的决定。评论者对这是聪明的战略转向还是落后的迹象存在分歧。支持者认为 Micron 技术实力强,认为 3D DRAM 是更好的路径,并认为 4F² 的复杂性和良率成本不值得迁移几代,将其比作成功推迟 EUV。怀疑者警告,如果竞争对手实现更密集的单元,Micron 可能落后,并暗示财务压力、利润率或创新者困境可能有关。其他人指出 DRAM 商品化、专利和未来可能追赶。技术评论解释 4F² 单元通过堆叠组件减少面积,但可能增加加工成本。总体而言,讨论将 Micron 的举动定性为谨慎的成本/战略选择,或押注不采用更密集 DRAM 的风险。