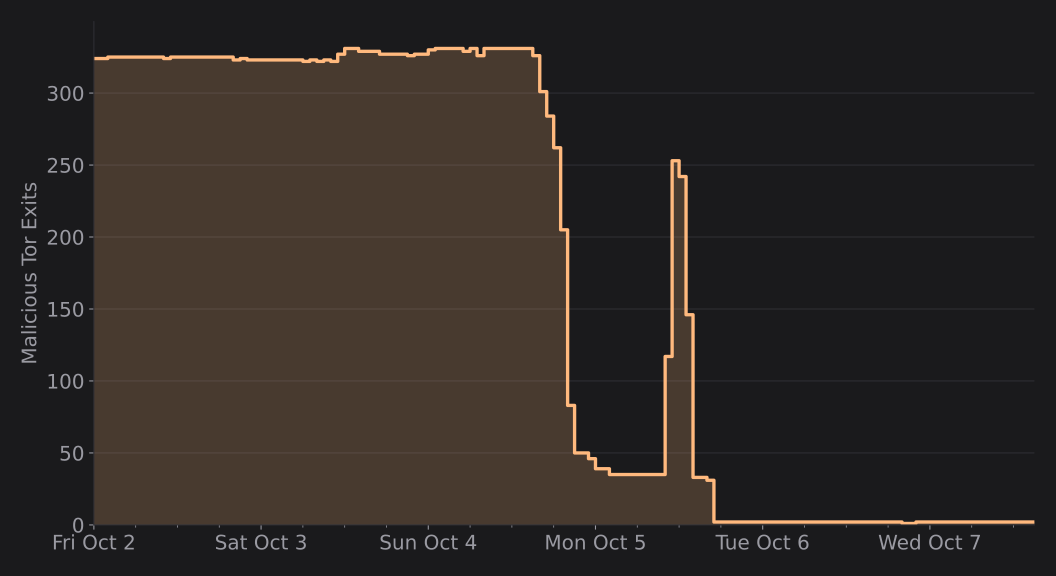
 2026年10月2日,333个被攻陷的Tor出口节点(约10%的出口节点)使用Ebury 1.8.3发起协同攻击。它们过滤端口以截获未加密邮件并中间人攻击SSH连接:经受感染节点出口的流量被重定向到12台拦截服务器。用户看到主机密钥变更警告;忽略这些警告会使攻击者窃取密码、观察命令,并用Ebury感染目标服务器。Tor网络健康团队于10月2日至5日响应,通知运营者,将中继标记为BadExit,并关闭这些中继;部分攻击者将其重新启动为中间中继。作者使用exitmap通过固定出口节点并比较SSH指纹/连接来源识别受感染出口,发现伪造指纹和重定向;sshesame揭示了基于Paramiko和Perl的Ebury安装。攻击者如何获得访问权限仍未知,但Ebury的历史表明可能存在更多被攻陷的中继。结论:将中继视为高价值目标,并使用SSH密钥/硬件密钥而非密码。
每日HackerNews RSS
研究人员发现333个Tor出口节点(约占全部出口节点的10%)将SSH(22端口)重定向到12台拦截服务器,这些服务器运行基于paramiko的中间人攻击,窃取密码并试图部署Ebury恶意软件。作者使用exitmap工具报告这些节点;Tor网络健康团队通知运营者,运营者随后关闭了它们。此事件引发了关于防御与风险的讨论:SSH密钥认证(理想情况下使用硬件/FIDO2密钥)可防止密码被盗,验证主机密钥并重视SSH的指纹变更警告很重要;相互认证可限制中间人攻击的影响。评论者指出,运行出口节点存在法律与滥用风险,云提供商可访问来宾内存,且Tor约3000个出口节点数量很少。一些人讨论了SSH over Tor的合法用例,如匿名性与NAT穿越。总体而言,此案强调了加强SSH防护与Tor使用卫生。
本网站正在使用安全服务以保护自身免受在线攻击。您刚才执行的操作触发了该安全解决方案。可能触发此封锁的操作有多种,包括提交某个特定词语或短语、SQL命令或格式错误的数据。
对不起。
 作者用5万条AI生成的虚假统计数据搭建网站研究AI搜索。Google很快将其取消索引,但ChatGPT仍持续检索,产生1万+次会话和330+条反向链接;这些编造数字甚至出现在学术和金融研究中。实验显示大语言模型与Google不同:检索、重排序和实时抓取可能让低权威页面浮出,尤其是填补内容空白的统计数据。大语言模型偏好具体、新鲜、可引用的数字且不验证,造成引用洗白风险——重复引用会让虚假数据显得可信。作者建议做合法的统计页面:每句一个主张、来源与年份、标题匹配模型扇出查询、明确更新日期、服务端渲染HTML、结构简单、原始数据。追踪AI机器人、引荐会话、引用、反向链接和未链接提及。该策略不应替代更广泛的GEO策略,也不应被滥用。
Hacker News 正在讨论一个 peec.ai 实验: fabricated statistics 被发布到网上后,随后被 LLMs 引用,包括在学术论文和银行研究报告中。评论者认为这个问题并不完全新鲜—— misinformation 和 SEO 垃圾内容早已存在于网络——但 LLMs 通过移除来源上下文并以权威口吻呈现主张而使问题更糟。有些人提出可能的缓解措施:来源追踪、精选或官方来源、更好的 grounding,以及怀疑精神,但许多人怀疑这些是否能足够可靠。其他人强调,人类和系统最终必须信任来源,同时警告激励机制奖励作弊,且 LLMs 可能越来越多地在自身生成内容上训练。总体而言,该讨论强调虚假数据可通过 AI 工具传播,使验证和来源信任比以往更重要。
 作者在 NixOS 服务器上开始使用 FreshRSS;此前 RSS 订阅只保存在手机上,其中的已读/未读状态很脆弱,且迁移时经常丢失。他们曾想使用服务器端订阅聚合器,但因部署和维护似乎太麻烦而避免。NixOS 使 FreshRSS 的设置(包括备份)只需几行代码加上 nginx 代理配置,并且运行稳定、几乎无需人工干预;损坏的服务器大约 15 分钟就能重建。这种可复现性让尝试新软件变得容易。相比之下,非 NixOS 安装需要很多手动步骤,容器镜像也会随时间漂移。作者不喜欢维护副项目,也发现其他配置/部署工具帮不上忙;NixOS 配置就像可执行、可复现的说明。
用户讨论 NixOS 的声明式、可复现系统配置,以及 LLM 代理(尤其是 Claude Code)如何让其晦涩的语法和摸索过程不再那么令人生畏。许多人称赞回滚、flakes、Home Manager 和一致的跨机器设置;其他人则指出 Nix 学习曲线陡峭、工具复杂以及硬件相关问题。有些人根据需求偏好 Arch、Omarchy、Guix、容器或 Ansible。评论者还讨论供应链信任、社区纷争与分叉,以及 LLM 是否降低了理解底层系统的必要性。总体而言,NixOS 被认为对可复现的开发和系统配置很强大,尤其在 AI 辅助下,但并非放之皆宜。
作者抱怨 iPadOS 27 破坏了 AirPlay 演示:在 iPad 上演示时,点击另一个窗口会使外部显示器显示完整的 iPad 屏幕,暴露私人笔记或投票结果并分散观众注意力。以前,控制外部显示器虽然别扭但可用;现在最近点击的应用会接管。效果因应用而异:GoodNotes 返回到演示者视图,Keynote 退出演示,PowerPoint 卡住。作者建议,任何处于演示模式的应用都应保持外部显示器优先,直到演示停止、文档关闭或应用退出。他们已在 Mac Power Users 提出问题,提交 Apple 反馈 FB23615646,目前不建议将 iPadOS 27 用于教学或演示。
该帖子讨论了 iPadOS 27 的一项变更破坏了演示工作流。此前,具有演示模式的应用可以在用户切换到其他应用查看笔记或控制时继续投屏到外部显示器;现在最近活跃的应用会接管显示器,暴露仅限演示者的内容。评论者就修复方案展开争论:显式选择窗口/应用、控制中心 AirPlay 接管、保持上一会话直到停止,或增加用户控制。许多人批评苹果“魔法式”设计移除了控制权、品控不佳以及年度发布 churn;另一些人认为新行为更符合朴素的 AirPlay 镜像预期或是一种权衡。更广泛的评论指出 iPad 作为通用计算机的局限性、硬件/软件不匹配以及可靠性问题。有人建议变通方案:多设备、有线显示器或替代工具。总体而言,用户希望外部显示器输出可预测且由用户控制,而非由操作系统推断。
Chessbook-1 是一个 199M 参数的人类风格国际象棋模型,旨在像 Lichess 上任意等级与时限的对手一样下棋。与 Maia-3 和 Allie 2.0 相比,它在闪电棋走法预测上与 Maia-3 持平,在所有时限和时间紧逼局面中优于 Maia-3,但在原始走法预测上略逊于 Allie 2.0,原因是 Allie 体积更大。它的主要优势在于校准:在每个等级段都能接近正确棋力,失误率与人类相仿,并能适应低剩余时间。它还能预测每步候选走法的思考时间,比 Allie 2.0 更贴合人类用时,并比 Stockfish 不考虑棋手等级的评估更准确地估计比赛结果。模型使用 64 个棋格 token、142 个特征、历史、等级和时钟;一个 18 层 transformer,采用 FiLM 条件化和 Smolgen 注意力;并在一次前向中预测走法分布、结果和 Beta 思考时间分布。它在 12 个月的 Lichess 对局上训练,服务速度足以支持在线对弈。
对不起。
启用 JavaScript 和 cookie 以继续
Hacker News 用户讨论一篇文章,认为人口“末日”担忧有失偏颇。评论者辩论叙述从人口过剩转向人口不足,指出专家常外推趋势而忽略反馈、适应与技术。部分人支持当前人口预测,并警告老龄化与养老金/劳动力失衡;另一些人认为马尔萨斯式担忧是错误的,环境限制仍存,或经济体系同时推动恐慌与政策。移民、文化与种族主义担忧反复出现。总体而言,该帖体现对末日预测的怀疑,以及关于人口下降是可管理还是预示更深层经济与环境问题的分歧。
Hazel正在招聘一名拥有美国公民身份、具备全栈工程能力、可获得最高机密许可及全范围测谎资格的工程师,以部署并扩展其面向美国主要政府机构的AI采购平台。岗位在华盛顿特区现场办公,专注于在机密环境中定制、保障安全、认证和部署Hazel。工程师将定义和交付功能、与客户和合作伙伴协作、负责项目质量/性能/安全,并横跨采购全生命周期工作。所需技能包括Python、TypeScript、React、PostgreSQL、认证(SAML/OIDC)、Docker、AWS/CDK、CI/CD、LLM生产工作流和重工作流应用的全栈经验;熟悉AI编码工具,以及25%客户现场出差。加分项包括创业经历、TS/SCI、离网/机密环境、安全认证、AWS架构师、公共部门、可访问性和文档处理。薪酬为15万至20万美元,外加0.25%至0.5%股权、福利、搬迁补助和无限带薪休假。Hazel是一家以使命驱动的创业公司,以创业速度和公共服务影响力将AI引入政府采购。
Hacker News
新帖
|
过去
|
评论
|
提问
|
展示
|
招聘
|
提交
登录
Hazel(YC W24)正在招聘
(
ycombinator.com
)
1天前
|
隐藏
考虑申请YC Winter 2027批次!
申请
开放至11月2日。
指南
|
常见问题
|
列表
|
API
|
安全
|
法律
|
申请YC
|
联系
搜索:
请启用JavaScript和Cookie以继续
谷歌云伦敦区域 (europe-west2) 因一个区域的电力事件导致中断,影响了多家英国银行及其他服务,包括 Revolut、HSBC、Lloyds、Bank of Scotland 和 Equifax。用户报告无法访问账户、进行支付或使用受影响的应用。
讨论聚焦于故障转移为何失效:多区域或多地域的设置可能未经测试,云提供商可能存在隐藏的跨区域或跨地域依赖,而且区域之间可能共享物理基础设施。评论者将拥有跨云灾备能力的 Monzo 和 Starling 等银行与韧性较差的架构进行对比。其他人提到监管与数据主权限制、容量限制以及模拟可用区故障的困难。
其他话题包括事件通知中时区报告不准确、Downdetector 与官方状态页面的可靠性对比、欧盟数字韧性规则,以及对过度依赖云提供商的批评。总体而言,此次中断凸显了云冗余需要经过深思熟虑且经过测试的架构,而单区域部署仍易受局部故障影响。
“Der Viener Schlinger”:发射2万根热狗的肉炮 'Der Viener Schlinger': The meat cannon that launched 20k hot dogs
19 天前
403 禁止访问 nginx
一篇HN帖子链接到一篇关于“Der Viener Schlinger”的文章,这是一种发射了约20,000根热狗的装置。评论者讨论类似的食品炮,包括安装在沙丘车上的CO2动力Twinkie炮,并指出过压会撕碎弹丸,就像彩弹一样。其他人争论这个伪德语名称:“Der”意为“the”,“Wiener”指维也纳式香肠,“Schlinger”听起来像德语但其实是编造的;一些德语使用者觉得它令人困惑或好笑。其他评论提到密尔沃基雄鹿队比赛中的加特林式烤肠炮、一项将食物射入人群的专利,以及射程与压力的工程/物理原理。总体而言,该帖混杂了对烹饪弹道学的娱乐、语言学的吹毛求疵,以及自制炮的轶事。