 Commodore 1600 VICmodem 于 1982 年推出,是首款价格低于 100 美元的调制解调器。由 Anchor Automation 设计,它极其基础:用户手动拨号,然后将电话线插入调制解调器,降低了成本,但常常产生嘈杂、失真的连接。它帮助将电信技术带给预算有限的用户,尽管销量可能约为 14 万,而非声称的 100 万。该设计带来了问题,特别是在加拿大,模块化手机手柄非法,且捆绑的转盘电话不兼容;Commodore 通过 VIC-1605 适配器解决了这一问题。后来的型号如 1650 提供了更高的性价比。Commodore 于 1986 年以 19 美元的价格清仓了剩余的 VICmodem。尽管存在局限,VICmodem 让许多用户首次接触到在线通信;如今它是一件低价值的收藏品,实用性有限。
每日HackerNews RSS
Hacker News 讨论帖介绍了 Commodore 1600 VICmodem,一款用于 VIC-20/C64 的 300 波特调制解调器。用户们回忆早期的 BBS 体验:手动拨号旋转电话、加载终端软件、插拔话筒插头,以及处理乱码字符。一名评论者 (kiscica) 分享了在 VIC-20 上用自制自动应答电路搭建 VTUG-BBS 的详细经历,后来移植到 C64 并销售 BBS 软件。其他评论涉及脉冲与双音频拨号、调制解调器的话筒连接器设计,以及对早期在线社区的怀念。总体而言,该帖凸显了 VICmodem 在让更多人接触在线生活方面的作用。
访问被拒绝。您没有权限访问该服务器上的 "http://progressives.house.gov/2026/10/reps-casar-waters-lead-democratic-resolution-opposing-a-i-bubble-bailout-for-big-tech-commit-to-protecting-american-people-instead"。参考编号 #18.c6753617.1793365466.976471b4 https://errors.edgesuite.net/18.c6753617.1793365466.976471b4
一篇 Hacker News 帖子讨论了一项民主党众议院决议,反对救助大型科技 AI 公司。热门评论认为这些公司足够富有,可以倒闭,应面临破产,让损失私有化。回复争论该决议是否有意义:一些人称其为无约束力的空话,另一些人则说它发出意图信号,并在救助前对投资者施加压力。评论者将 AI 泡沫风险与 2008 年相比,指出可能影响银行、养老金、401(k)、科技供应链和更广泛经济。许多人因道德风险反对救助,另一些人则警告突然崩盘可能伤害普通储蓄者和全球市场。一些人指出 AI 公司无利可图且高杠杆;另一些人认为需求真实,推理业务有利可图。其他讨论包括政治时机、中期选举,以及民主党若获得多数席位能否立法。总体而言,该帖子反映了关于是否让 AI 公司倒闭、政府是否应支持它们的分歧。
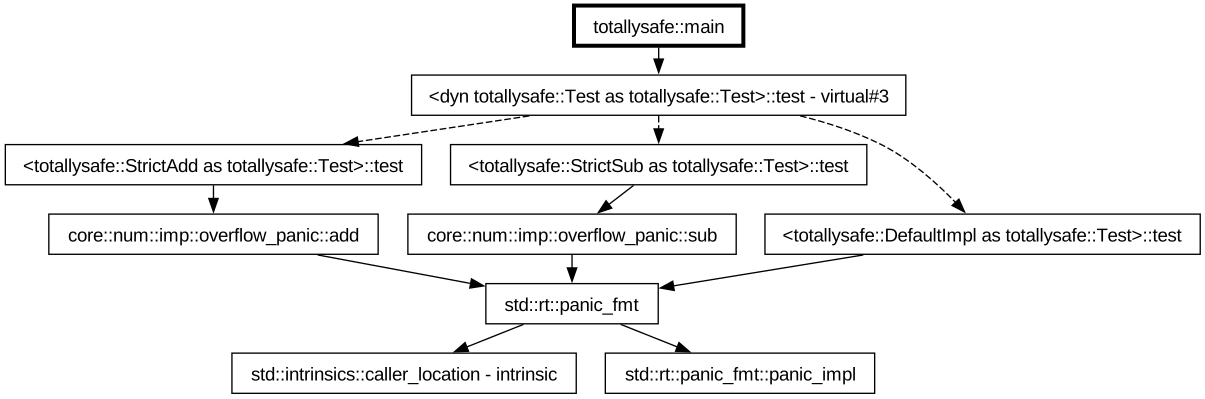 Call Graph Analyzer(CGA)是在 Microsoft 的 Open Device Partnership 下开发的,它从单态化 MIR 中提取调用图,以识别 Rust 二进制中可能 panic 的函数。运行 `cargo cga check` 会报告可能 panic 的调用及回溯,并支持将函数加入白名单或黑名单。与之前的链接器、DWARF、HIR 或 rust-analyzer 方法不同,基于 MIR 的分析可以在优化前看到标准库和依赖中的 panic,不过它可能因不可达代码产生误报。CGA 作为 rustc 驱动运行,需要特定的 nightly 工具链和 build-std。它遍历入口点和单态化调用,并保守地处理 vtable 和函数指针。它还能输出 GraphViz 或 JSON 调用图,并检测黑名单函数。注意事项包括对工具链或 MIR 变更的脆弱性以及编译器标志的影响;建议使用 opt-level=2。Panic 有时有用,但识别非故意的 panic 路径有助于嵌入式、关键服务和 panic 处理代码。CGA 让 panic 路径显式化,并帮助跟踪回归。
一篇 Hacker News 帖子标题为“Finding Panics with Call Graph Analyzer”,链接到 tweedegolf.nl,有 71 分。一名评论者称赞该工具并提出改进建议:通过跟踪被强制转换为 dyn Trait 的具体类型来更好地处理多态调用点,以减少 vtable 扇出;优雅地处理失败;以及叠加覆盖率数据,以显示测试执行的路径和命中的 panic 路径。另一名评论者说他们最初以为标题指的是通过期权模式检测股市情绪;另一人表示同意。页面还包含 YC Winter 2027 申请通知。
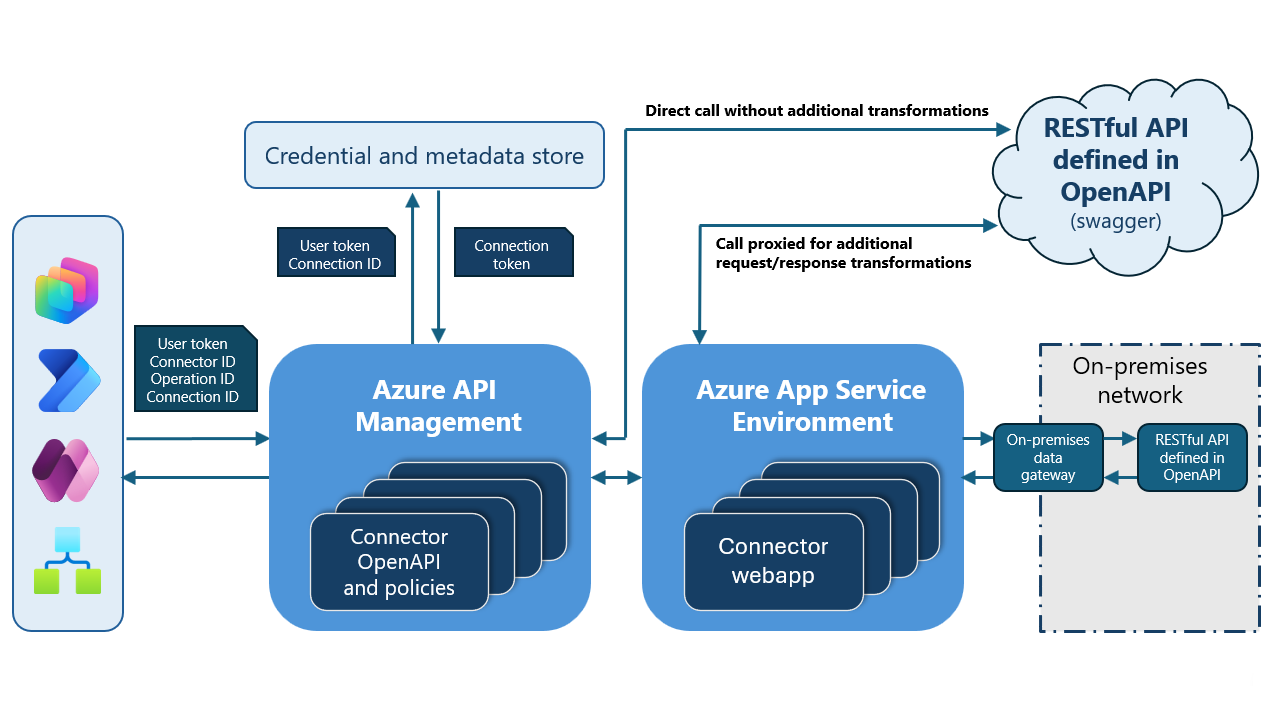 本文描述了 Azure API Connections 中的多个严重漏洞,攻击者可利用这些漏洞完全攻陷其他租户的连接及已连接后端,包括 Key Vault、Azure SQL、Jira 和 Salesforce。核心问题是 ARM/APIM 可被诱骗使用受害连接的令牌。作者首先利用了 DynamicInvoke 中的路径遍历,随后发现了未公开的 DynamicList 及相关端点中的类似缺陷。在这些被阻止后,他们又利用 Consumption Logic Apps 对 v1 连接的隐式访问,通过覆盖 host.api.RuntimeUrl 指向受害连接,并借助路径规范化绕过验证。总体而言,这些漏洞带来了约 200,000 美元和五个严重的 Azure 提权问题;微软已修复。
一篇关于 Azure 中五次完全跨租户入侵的文章在 Hacker News 上引发了 336 点和 61 条评论的讨论。评论者指出 Entra ID 中可伪造的管理员同意回调以及微软的官僚文化,员工证实内部流程缓慢。批评者提到了草率修复的历史、外包支持以及糟糕的安全实践。支持者指出企业因供应商整合、FedRAMP 合规、.NET 集成、本地数据中心以及强大的企业销售而继续使用 Azure。该讨论还嘲笑了微软的内部工具,并质疑企业为何继续涌向一个反复出现跨租户泄露的平台。总体而言,讨论将 Azure 描绘为具有功能失调内部文化的的安全隐患,同时承认市场和生态系统力量使客户被锁定。
关于 新闻 版权 联系我们 创作者 广告 开发者 条款 隐私 政策与安全 YouTube 的运作方式 测试新功能 © 2026 Google LLC
Hacker News 上的讨论围绕一个视频展开,该视频认为 AI 热潮与互联网泡沫不同,因为光纤基础设施可使用数十年,而 GPU 只有约三年寿命。评论者质疑这一说法,指出 A100 等 GPU 在使用六年后仍被大量使用,寿命可能更长,而更广泛的 AI 基础设施——数据中心、电力、冷却、网络——具有较长的折旧周期。其他人则担心快速折旧、高利率债务、24/7 使用下的可靠性以及可能的产能过剩。一些人认为对智能的需求高度弹性,小型模型在改进,开源模型降低成本。讨论显示了混杂观点:如果需求持续,AI 硬件可能保值,但泡沫和融资风险仍然存在。
 要使用 Mastodon 网页应用,请启用 JavaScript。或者,尝试使用适合您平台的 Mastodon 原生应用。
一篇 Hacker News 帖子(标记为重复)讨论官方 Claude Code 扩展中的后门。评论引用 Cursor 的安全通告,该通告提供了修复措施但未提供根本原因分析。Cursor 表示恶意版本并非由 Anthropic 开发,引发对归属、市场安全以及入侵是否源自 Cursor 基础设施的质疑。评论者还质疑合理否认和安全文化,同时指出与 Cursor 的 AIUC-1 代理安全认证相关帖子的讽刺。
本网站正在使用安全服务以保护自身免受在线攻击。您刚才的操作触发了该安全措施。可能触发此拦截的操作包括提交某些字词或短语、SQL 命令或格式错误的数据。
Hacker News 的讨论围绕一篇被标记的帖子,该帖子声称 Anthropic 通过恶意 Cursor 扩展被攻破。一名评论者引用 Cursor 的博客:事件涉及 Cursor VS Code Marketplace 中的“Anthropic.claude-code”2.1.313 版本,但它并非由 Anthropic 开发;受影响用户最多 5,000 人。评论者争论这种表述是否具有误导性,有些人暗示存在议程或安全实践不佳。一名用户最初批评 Anthropic 默默地将被植入后门的版本替换为 2.1.314 且未通知客户,但在得知该扩展并非 Anthropic 内部产品后更新了评论。其他人质疑与 Binance 的相关性,并指出时间线和可行性问题。总体而言,该帖子围绕区分冒充 Anthropic 的第三方市场扩展与真正的 Anthropic 数据泄露,同时质疑披露和安全实践。
选举马 elect.horse
6 天前
elect.horse · 每日划区谜题 elect.horse 是一个每日划区谜题:马在普选中输给牛、驴和山羊,而你在六角网格地图上划定等面积选区,以便它无论如何赢得最多的席位。需要 JavaScript 才能玩。
Hacker News 讨论了 elect.horse,一个与 enclose.horse 相关的每日选区划分谜题。主要争议是 gerrymandle.com 的开发者称 enclose.horse 的现任所有者曾要求购买 gerrymandle,被拒绝后发布了几乎相同的游戏,称其为抄袭。评论者争论这是抄袭还是对常见选区划分谜题概念的另一种解读,将其与桌游、《纽约时报》文章及其他“dle”游戏相比较。一些人指出六角形网格和平局规则等机制相似。另一些人批评克隆版、广告和看似由 LLM 生成的文案,而有些人则认为它是一个有趣的变体。还有关于颜色无障碍的讨论,包括色盲用户在内的一些用户难以区分马和驴的颜色。总体而言,用户觉得这个谜题有趣且有挑战性,但对其原创性和无障碍性看法不一。
Explorer 会把启动程序的当前目录设置为包含被双击文件的文件夹,帮助程序找到相关的辅助文件。通过完整路径运行程序的批处理文件可能留下错误的当前目录,导致这些文件被遗漏。客户确认这就是问题所在,并使用 pushd/popd 修复了它。一个可能的替代原因是 App Paths 条目向 PATH 添加了目录。
Hacker News 讨论了 Raymond Chen 的 Microsoft 博文:一个程序在 Explorer 中双击可运行,但从批处理文件运行却失败。关键问题是工作目录/当前目录:Explorer 启动程序时将当前目录设为被点击项所在文件夹,而批处理文件继承命令提示符的当前目录。评论者继续讨论 Windows 的怪异之处,包括按驱动器的当前目录、不可见状态、环境变量和跨平台比较。还有人讨论 Microsoft 支持文化、文档,以及资深工程师处理工单的轶事。此外,还有关于按驱动器目录功能是有用还是危险的争论,以及在脚本中使用完整路径避免歧义等实用建议。总体而言,该线程强调启动上下文如何影响程序行为,以及对当前目录的假设可能导致微妙失败。
在这期播客中,天体物理学家谢普·多勒曼描述了事件视界望远镜(EHT)——一个由甚长基线干涉测量技术连接的全球射电望远镜网络——如何拍摄到人类首批黑洞图像,包括星系M87中的超大质量黑洞和银河系中心的人马座A*。通过将信号与精确原子钟结合,研究人员实际上把地球变成了一台望远镜,获得了足以看到事件视界大小阴影的角分辨率。这些图像证实了广义相对论预测的黑洞大小,并支持超大质量黑洞的存在。多勒曼解释了天气、协调以及对变化源成像的挑战,并概述了下一步:扩展网络、制作环绕物质运动的影片、测量自旋,以及检验奇特的黑洞模拟体。他预测到2030年代初将得到真实的事件视界影片,从而更深入地了解时空、磁场、喷流和黑洞物理。
帖子讨论了黑洞成像和物理争论。用户指出黑洞不必具有无限密度;其他人澄清事件视界的“密度”并不明确,内部是真空。一些人猜测宇宙是黑洞,但其他人反驳,指出史瓦西方程不适用于宇宙尺度,且能量会引力。评论还比较了牛顿和广义相对论中的黑洞,提到逃逸速度与真正的不可返回点、有限固有时以及自旋对阴影的影响。几人质疑事件视界望远镜是否真正拍摄到黑洞,指出图像依赖算法和推断;其他人捍卫科学共识和校准。其他评论涉及霍金辐射、共形循环宇宙论和成像限制。总体而言,对话混合了黑洞物理、宇宙学和对图像重建的怀疑。